
Waldemar Schneider
IT-Systemintegrator, der sowohl die Produktionshalle als auch den Serverraum versteht.
© 2026 Waldemar Schneider
 Portfolio
Proxmox Backup Server: Einrichtung & Betrieb
Inhalt
Projektübersicht
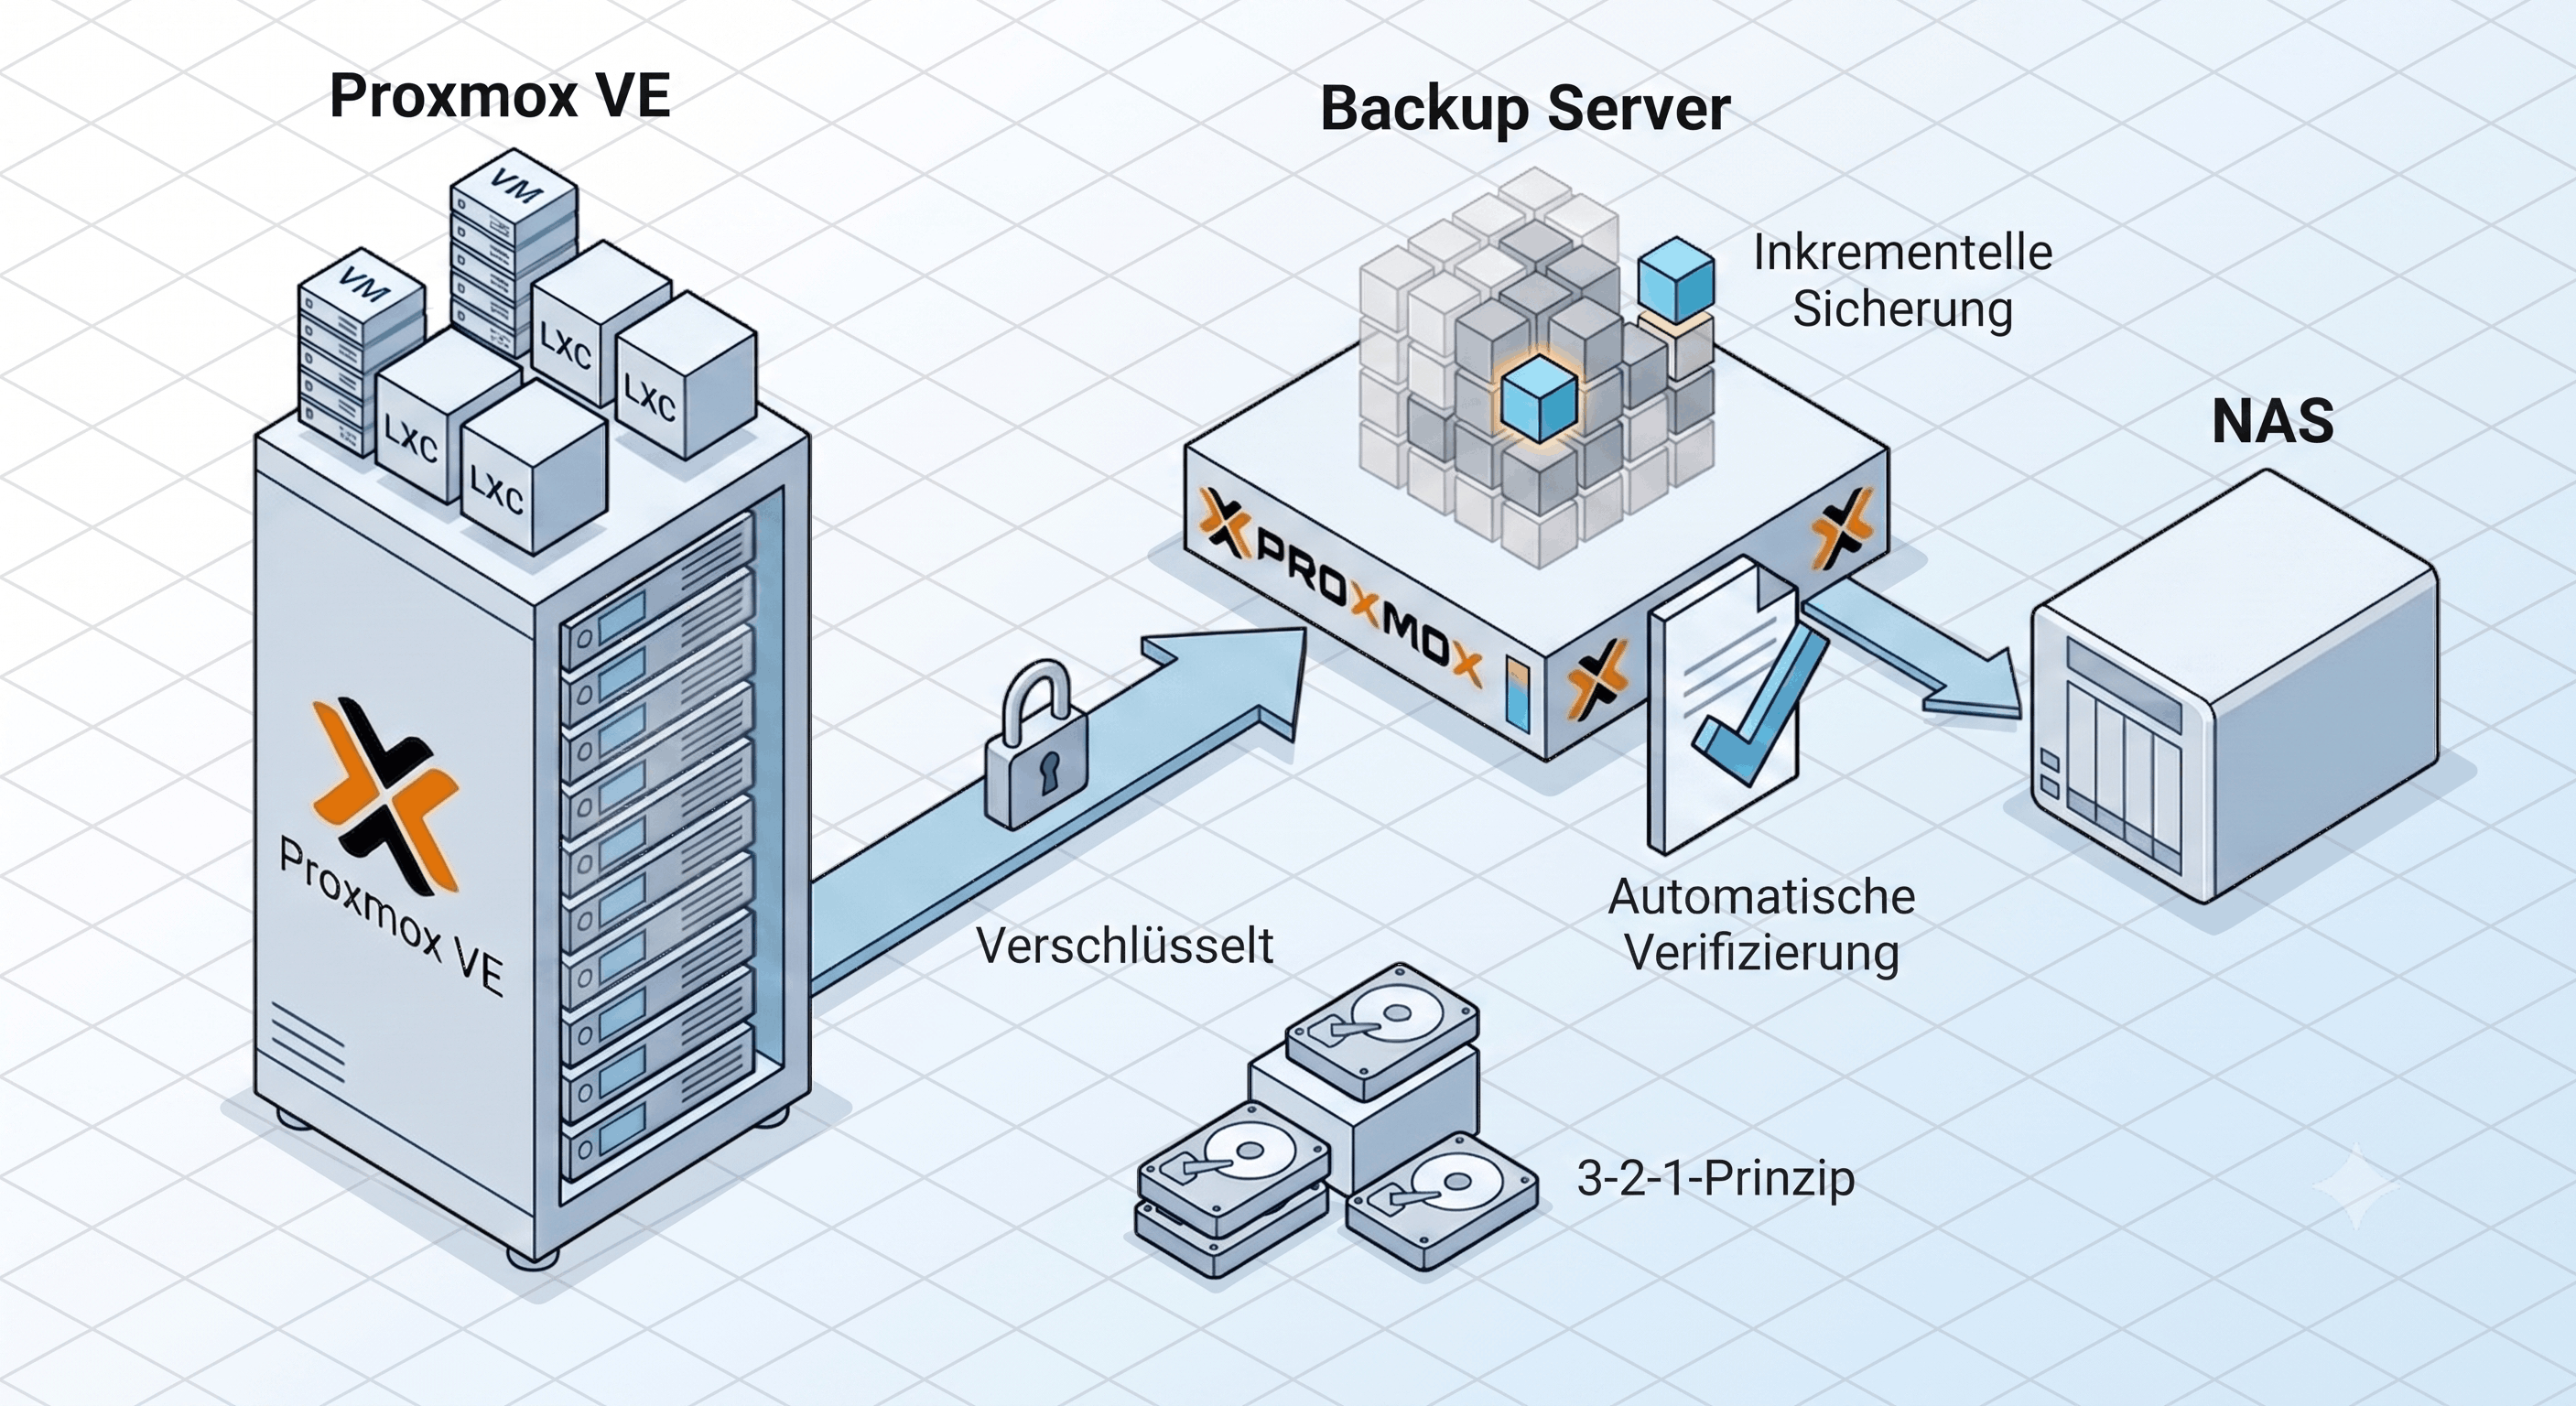
Aufbau einer verschlüsselten Backup-Infrastruktur für alle VMs und LXC-Container, mit inkrementeller Deduplizierung, automatischer Verifizierung und Disaster-Recovery-Konzept nach dem 3-2-1 Prinzip.
1. Situation (Ausgangslage)
Die gesamte Heimlabor-Infrastruktur (OPNsense, Monitoring, Fileserver, Forgejo) läuft virtualisiert auf einem einzigen Proxmox VE Host. Ohne Backup-Lösung wäre bei einem Hardwareausfall alles verloren: Konfigurationen, Daten, der komplette Aufbau. Eine Synology NAS mit 500 GB freiem Speicher war vorhanden, aber nicht als Backup-Ziel eingebunden.
2. Task (Zielsetzung)
- Automatische Backups: Alle VMs und LXC-Container täglich sichern, ohne manuellen Eingriff.
- Verschlüsselung: Backup-Daten bereits auf dem Hypervisor verschlüsseln, bevor sie die NAS erreichen.
- Speichereffizienz: Inkrementelle Backups mit Deduplizierung, damit nicht jeden Tag ein Vollbackup anfällt.
- Integritätsprüfung: Automatische Verifizierung, ob die gesicherten Daten noch lesbar und integer sind.
- Disaster Recovery: Ein dokumentierter Plan, wie die Infrastruktur nach einem Totalausfall wiederhergestellt wird.
3. Action (Umsetzung)
A. PBS als VM auf Proxmox
Proxmox Backup Server 4.1 als VM auf dem Proxmox-Host installiert und konfiguriert. Der Hypervisor betreibt seinen Storage auf einem ZFS-Mirror (2× 1 TB NVMe), der Ausfallsicherheit auf Speicherebene bietet:
- CPU-Typ
x86-64-v2-AESstatthostgewählt, damit die VM bei einem Hardwarewechsel portabel bleibt und trotzdem AES-NI für die Verschlüsselung nutzen kann. - Startreihenfolge definiert: OPNsense zuerst (Netzwerk), dann PBS (braucht NFS-Mount), dann Monitoring. PBS wartet 60 Sekunden auf OPNsense.
- NTP über OPNsense statt direkt aus dem Internet, damit alle Systeme dieselbe Zeitquelle haben.
B. NFS-Anbindung an Synology NAS
Einen isolierten Shared Folder auf der NAS eingerichtet:
- 500 GB Kontingent, eigener NFS-Share, komplett getrennt von anderen Daten.
- Synology-seitige Optionen bewusst deaktiviert: kein Papierkorb (PBS verwaltet Daten selbst), keine Komprimierung (PBS komprimiert bereits mit Zstandard), keine Verschlüsselung (PBS verschlüsselt client-seitig).
- Firewall-Regel in OPNsense: nur PBS darf per NFS auf die NAS zugreifen (
/32, nicht/24). - Berechtigungsproblem mit Synology ACLs gelöst: Btrfs-Volumes überschreiben normale Unix-Permissions, korrektes
chowndirekt per SSH auf der NAS war nötig.
C. Backup-Jobs, Verifizierung und Aufbewahrung
Automatisierten Backup- und Verify-Workflow eingerichtet:
- Täglicher Backup-Job um 04:00 Uhr (nach dem NAS-internen Snapshot-Job um 03:00), Modus Snapshot (VMs laufen durch).
- Client-seitige Verschlüsselung aktiviert: Daten werden auf PVE verschlüsselt bevor sie PBS erreichen. Ohne den Schlüssel ist kein Restore möglich.
- Prune-Regeln nach dem Grossvater-Vater-Sohn Prinzip: Keep Last 3, Daily 7, Weekly 4, Monthly 3.
- Täglicher Verify Job: PBS liest Chunks von der NAS und prüft SHA-256 Hashes gegen gespeicherte Werte. Korrupte Backups werden markiert, nicht gelöscht.
D. Disaster Recovery und IP-Umstrukturierung
Wiederherstellungsplan dokumentiert und im Betrieb getestet:
- Config-Export von PVE und PBS auf USB-Stick, inklusive Verschlüsselungsschlüssel.
- Schritt-für-Schritt-Anleitung für zwei Szenarien: PBS-VM-Ausfall und kompletter Hypervisor-Ausfall.
- Im laufenden Betrieb die IPs von drei Geräten (AP, PBS, Monitoring LXC) umstrukturiert. Dabei gelernt, dass jeder Gerätetyp (DHCP-basiert, statische IP, LXC) eine andere Vorgehensweise erfordert und bei statischen IPs bis zu sechs Stellen konsistent geändert werden müssen.
4. Result (Ergebnis & Verifikation)
- Alle VMs und LXC-Container werden täglich automatisch gesichert, verschlüsselt und auf die NAS übertragen.
- Erster Backup- und Verify-Lauf erfolgreich: 7.13 GB belegt, 0 Errors bei der Integritätsprüfung.
- Aufbewahrung nach GVS-Prinzip: kurzfristige, mittelfristige und langfristige Wiederherstellungspunkte automatisch verwaltet.
- Disaster-Recovery-Plan dokumentiert und Config-Exports auf USB-Stick gesichert.
- 3-2-1 Strategie teilweise umgesetzt (2 von 3 Kopien auf 2 verschiedenen Medien), Offsite-Kopie als nächster Schritt geplant.
Lessons Learned
- Synology ACLs überschreiben Unix-Permissions: Standard-
chmod/chownüber NFS reicht auf Btrfs-Volumes nicht. Die Berechtigungen müssen direkt per SSH auf der NAS gesetzt werden. - PBS nicht sich selbst sichern: PBS läuft während des Backups, ein Selbst-Backup wäre inkonsistent. Die Daten liegen auf der NAS, Recovery geht über den Config-Export.
pvesm sethat Grenzen: Die Server-IP eines PBS-Storages kann nicht über die API geändert werden, nur direkt in/etc/pve/storage.cfg. Bei IP-Änderungen an der PBS-VM muss diese Datei manuell angepasst werden.- LXC-IPs liegen nicht im Container: Bei LXC-Containern wird die IP in der
.conf-Datei auf PVE konfiguriert, nicht in/etc/network/interfacesim Container. PVE überschreibt die Container-Konfiguration beim Boot. - Statische IPs ändern ist aufwändig: Eine IP-Änderung an der PBS-VM erforderte sechs konsistente Änderungen (DHCP-Reservierung, Firewall-Regel, interfaces, NFS-Regel, storage.cfg, Config-Export). Checklisten sind Pflicht.