Waldemar Schneider

IT-Systemintegrator, der sowohl die Produktionshalle als auch den Serverraum versteht.

© 2026 Waldemar Schneider

Grüezi, ich bin Waldemar - Fachinformatiker für Systemintegration

Durchdachte IT

mit echtem Impact

Neun Jahre Praxis in IT-Infrastruktur, Automatisierung und Netzwerken, von der Bundeswehr über internationale Logistik bis zu spezialisierten IT-Dienstleistern. Ich betreue Systeme nicht nur, sondern baue auf, integriere und überführe sie in den produktiven Betrieb.

Über mich

Mein Fokus

ist die Umsetzung

Waldemar Schneider

Technik verstehen reicht mir nicht, ich will sie praktisch umsetzen. Mein Weg hat mich vom EDI-Support bei einem internationalen Logistikunternehmen über SPS-Inbetriebnahmen in der Industrie und IT-Administration bei der Bundeswehr bis zur Systemintegration geführt. Jede Station hat meinen Blick erweitert. Heute weiss ich, wo ich am besten arbeite: dort, wo IT-Infrastruktur, Netzwerk und realer Betrieb zusammenkommen. Neue Themen arbeite ich mir eigenständig und strukturiert ein, das gehört für mich zum Beruf dazu.

Netzwerke & Infrastruktur

Netzwerke planen, aufbauen und betreiben: Switch-Stacks, Firewalls, VPN-Anbindung für Aussenstandorte. Im IHK-Abschlussprojekt bei Egger eigenständig umgesetzt und dokumentiert.

Virtualisierung & Serversysteme

VMware ESXi aufsetzen, virtuelle Maschinen bereitstellen, Windows Server 2025 einrichten und produktiv betreiben. Zuletzt im Rahmen einer Infrastruktur-Modernisierung bei Egger in bestehende Umgebungen integriert.

Windows Server & Active Directory

Domänenumgebungen aufbauen, administrieren und migrieren. Bei der Bundeswehr angehende Unteroffiziere in Windows Server und Active Directory geschult. Bei Perinova eine Domänenmigration im Rahmen einer Unternehmenstrennung begleitet.

Support, Dokumentation & Projekte

2nd-Level-Support im direkten Kundenkontakt. IT-Projekte von der Planung bis zur Inbetriebnahme begleiten und dokumentieren. Zuletzt bei Egger eigenständig umgesetzt, zuvor mehrjährig bei DACHSER und Perinova.

Ausbildung

Juni 2024 - Juni 2026

Fachinformatiker Systemintegration (IHK)

WBS Training AG

Sep 2012 - Juli 2014

Assistent für Informations- und Kommunikationstechnik + Fachhochschulreife

Naturwissenschaftlich-Technisch Akademie Isny

Werdegang

Mai 2025 - März 2026

IT-Praktikum (Systemintegration)

egger Otoplastik + Labortechnik GmbH

Juli 2023 – Mai 2024

Berufliche Neuorientierung

Eigenständig

Juli 2021 - Juni 2023

Informationstechnik Soldat

Bundeswehr (Heer)

Okt 2019 - Juni 2021

Software Engineer

Frey Ingenieur Gesellschaft GmbH

Nov 2018 - Aug 2019

Systemtechniker

Perinova IT-Management GmbH

Nov 2014 - Aug 2018

EDI Supporter

DACHSER SE (HQ - Kempten)

Berufserfahrung

Kompetenz entsteht

in der Praxis

IT-Praktikum (Systemintegration) egger Otoplastik + Labortechnik GmbH

Infrastruktur von Grund auf modernisiert, vom Server bis zum Aussenstandort.

Informationstechnik Soldat Bundeswehr

IT-Systeme administrieren, Nutzer schulen und Qualitätssicherung durchführen, in einem Umfeld mit hohen Anforderungen an Struktur und Zuverlässigkeit.

Software Engineer Frey Ingenieur Gesellschaft GmbH

Industrieanlagen programmiert, getestet und beim Kunden in Betrieb genommen.

Systemtechniker Perinova IT-Management GmbH

2nd-Level-Support und Migrationsprojekte für KMU-Kunden.

EDI Supporter DACHSER SE

Reibungsloser Datenaustausch zwischen Unternehmen, von der Fehleranalyse bis zur Neuanbindung.

Progress

Fachwissen im

stetigen Wachstum

Windows Server 2025 Master-Class

Zum Kurs auf Udemy

Vertiefung in Windows Server 2025: Installation, Active Directory, Gruppenrichtlinien, DNS, DHCP, PowerShell-Automatisierung und Serversicherheit.

Home Lab - In Arbeit

Aktuelle und geplante Erweiterungen der eigenen Infrastruktur: WireGuard Heimzugang über OPNsense, Community-basierte Angriffserkennung (CrowdSec), Netzwerk-IDS/IPS (Suricata), Honeypot (OpenCanary) und ein isoliertes Hacking Lab mit Kali Linux und Metasploitable.

Portfolio-Website

Anpassung und Programmierung eines Flask-Templates (Python, Jinja2, HTML/CSS/JS) als persönliche Webseite. Gehostet auf eigener Infrastruktur via Proxmox LXC und Cloudflare Tunnel.

Cyber Security & IT Forensik

Zum Kurs auf Udemy

Einführung in IT-Forensik, Analyse von Betriebssystem-Artefakten und Grundlagen der Cyber Security. Von Malware-Analyse über Phishing und DDoS bis zur forensischen Auswertung von Windows-, Linux- und macOS-Systemen.

Portfolio

Projekte liefern

valide Ergebnisse
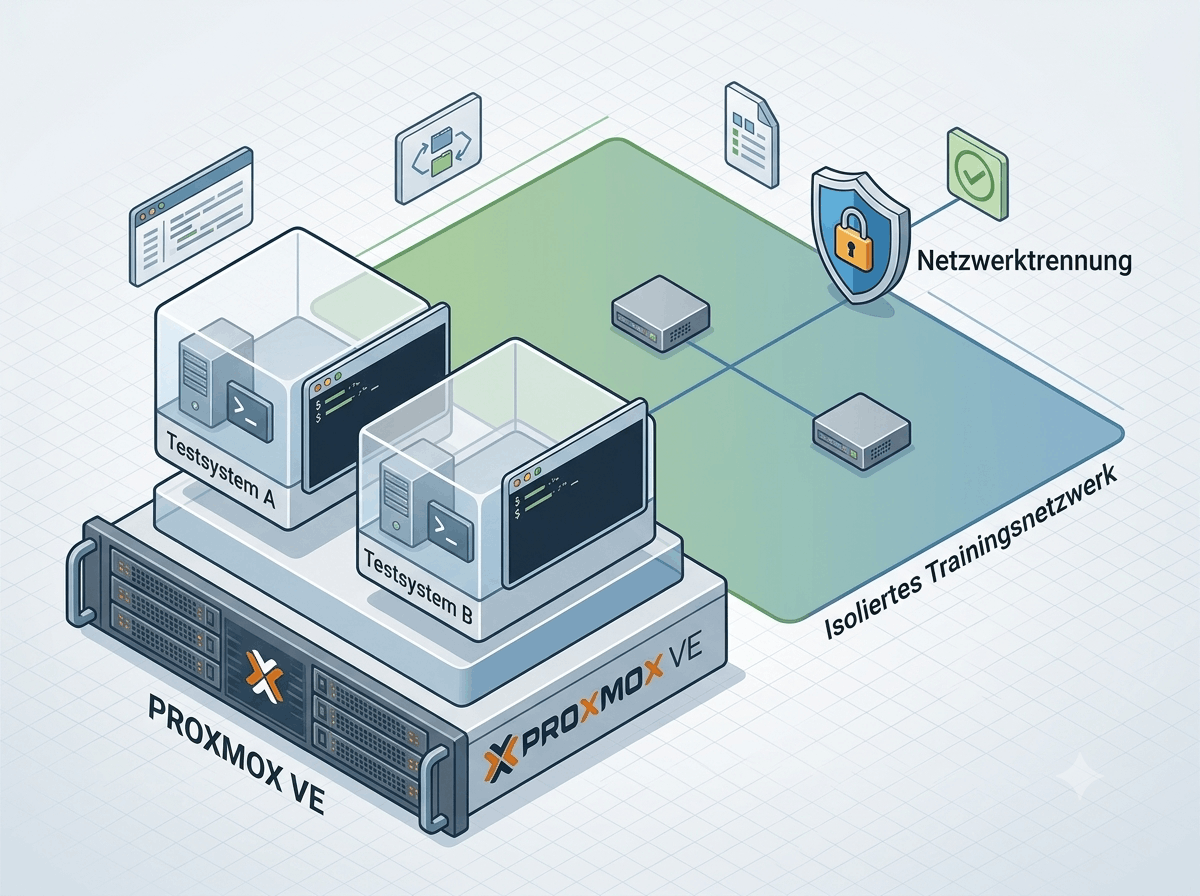
Pentest Lab: Isolierte Trainingsumgebung auf Proxmox

Aufbau eines isolierten Penetration-Testing-Labs mit einem Angreifer-System und einer absichtlich verwundbaren Ziel-VM, vollständig getrennt vom produktiven Heimnetz.

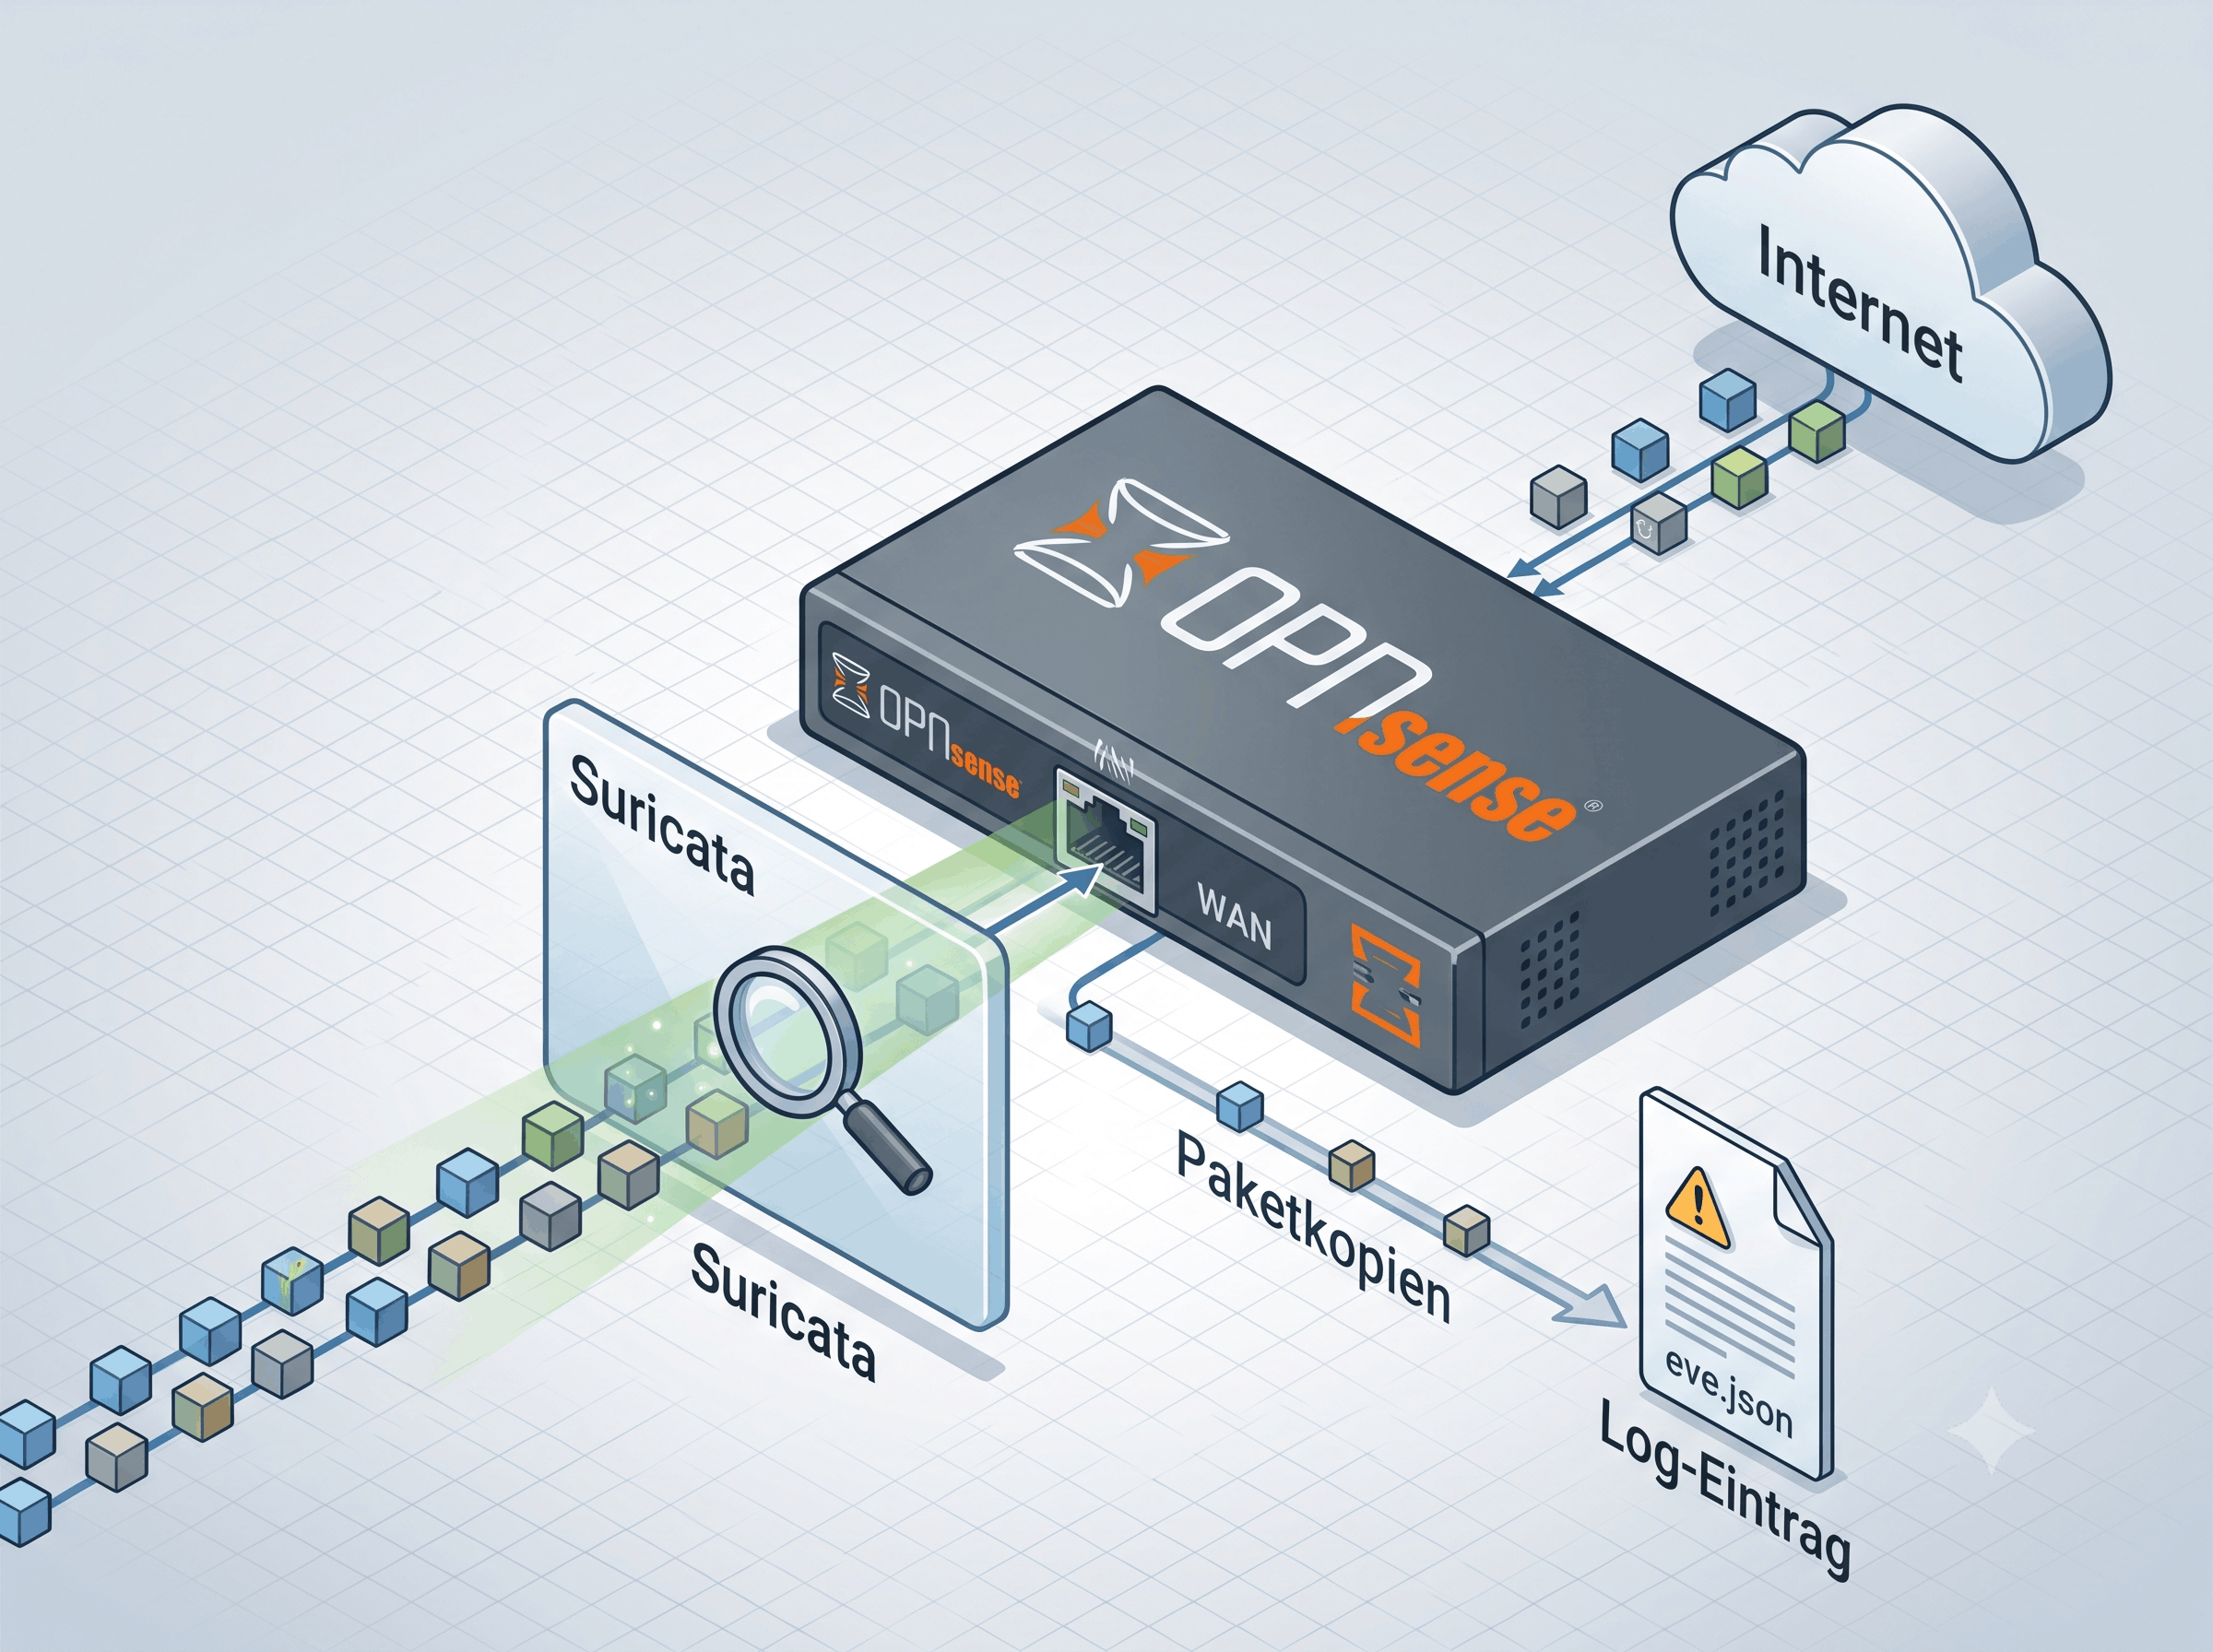
Suricata IDS auf OPNsense

Netzwerk-IDS mit Suricata auf dem WAN-Interface einrichten: live Paketanalyse gegen bekannte Exploit-, Malware- und Scan-Signaturen.

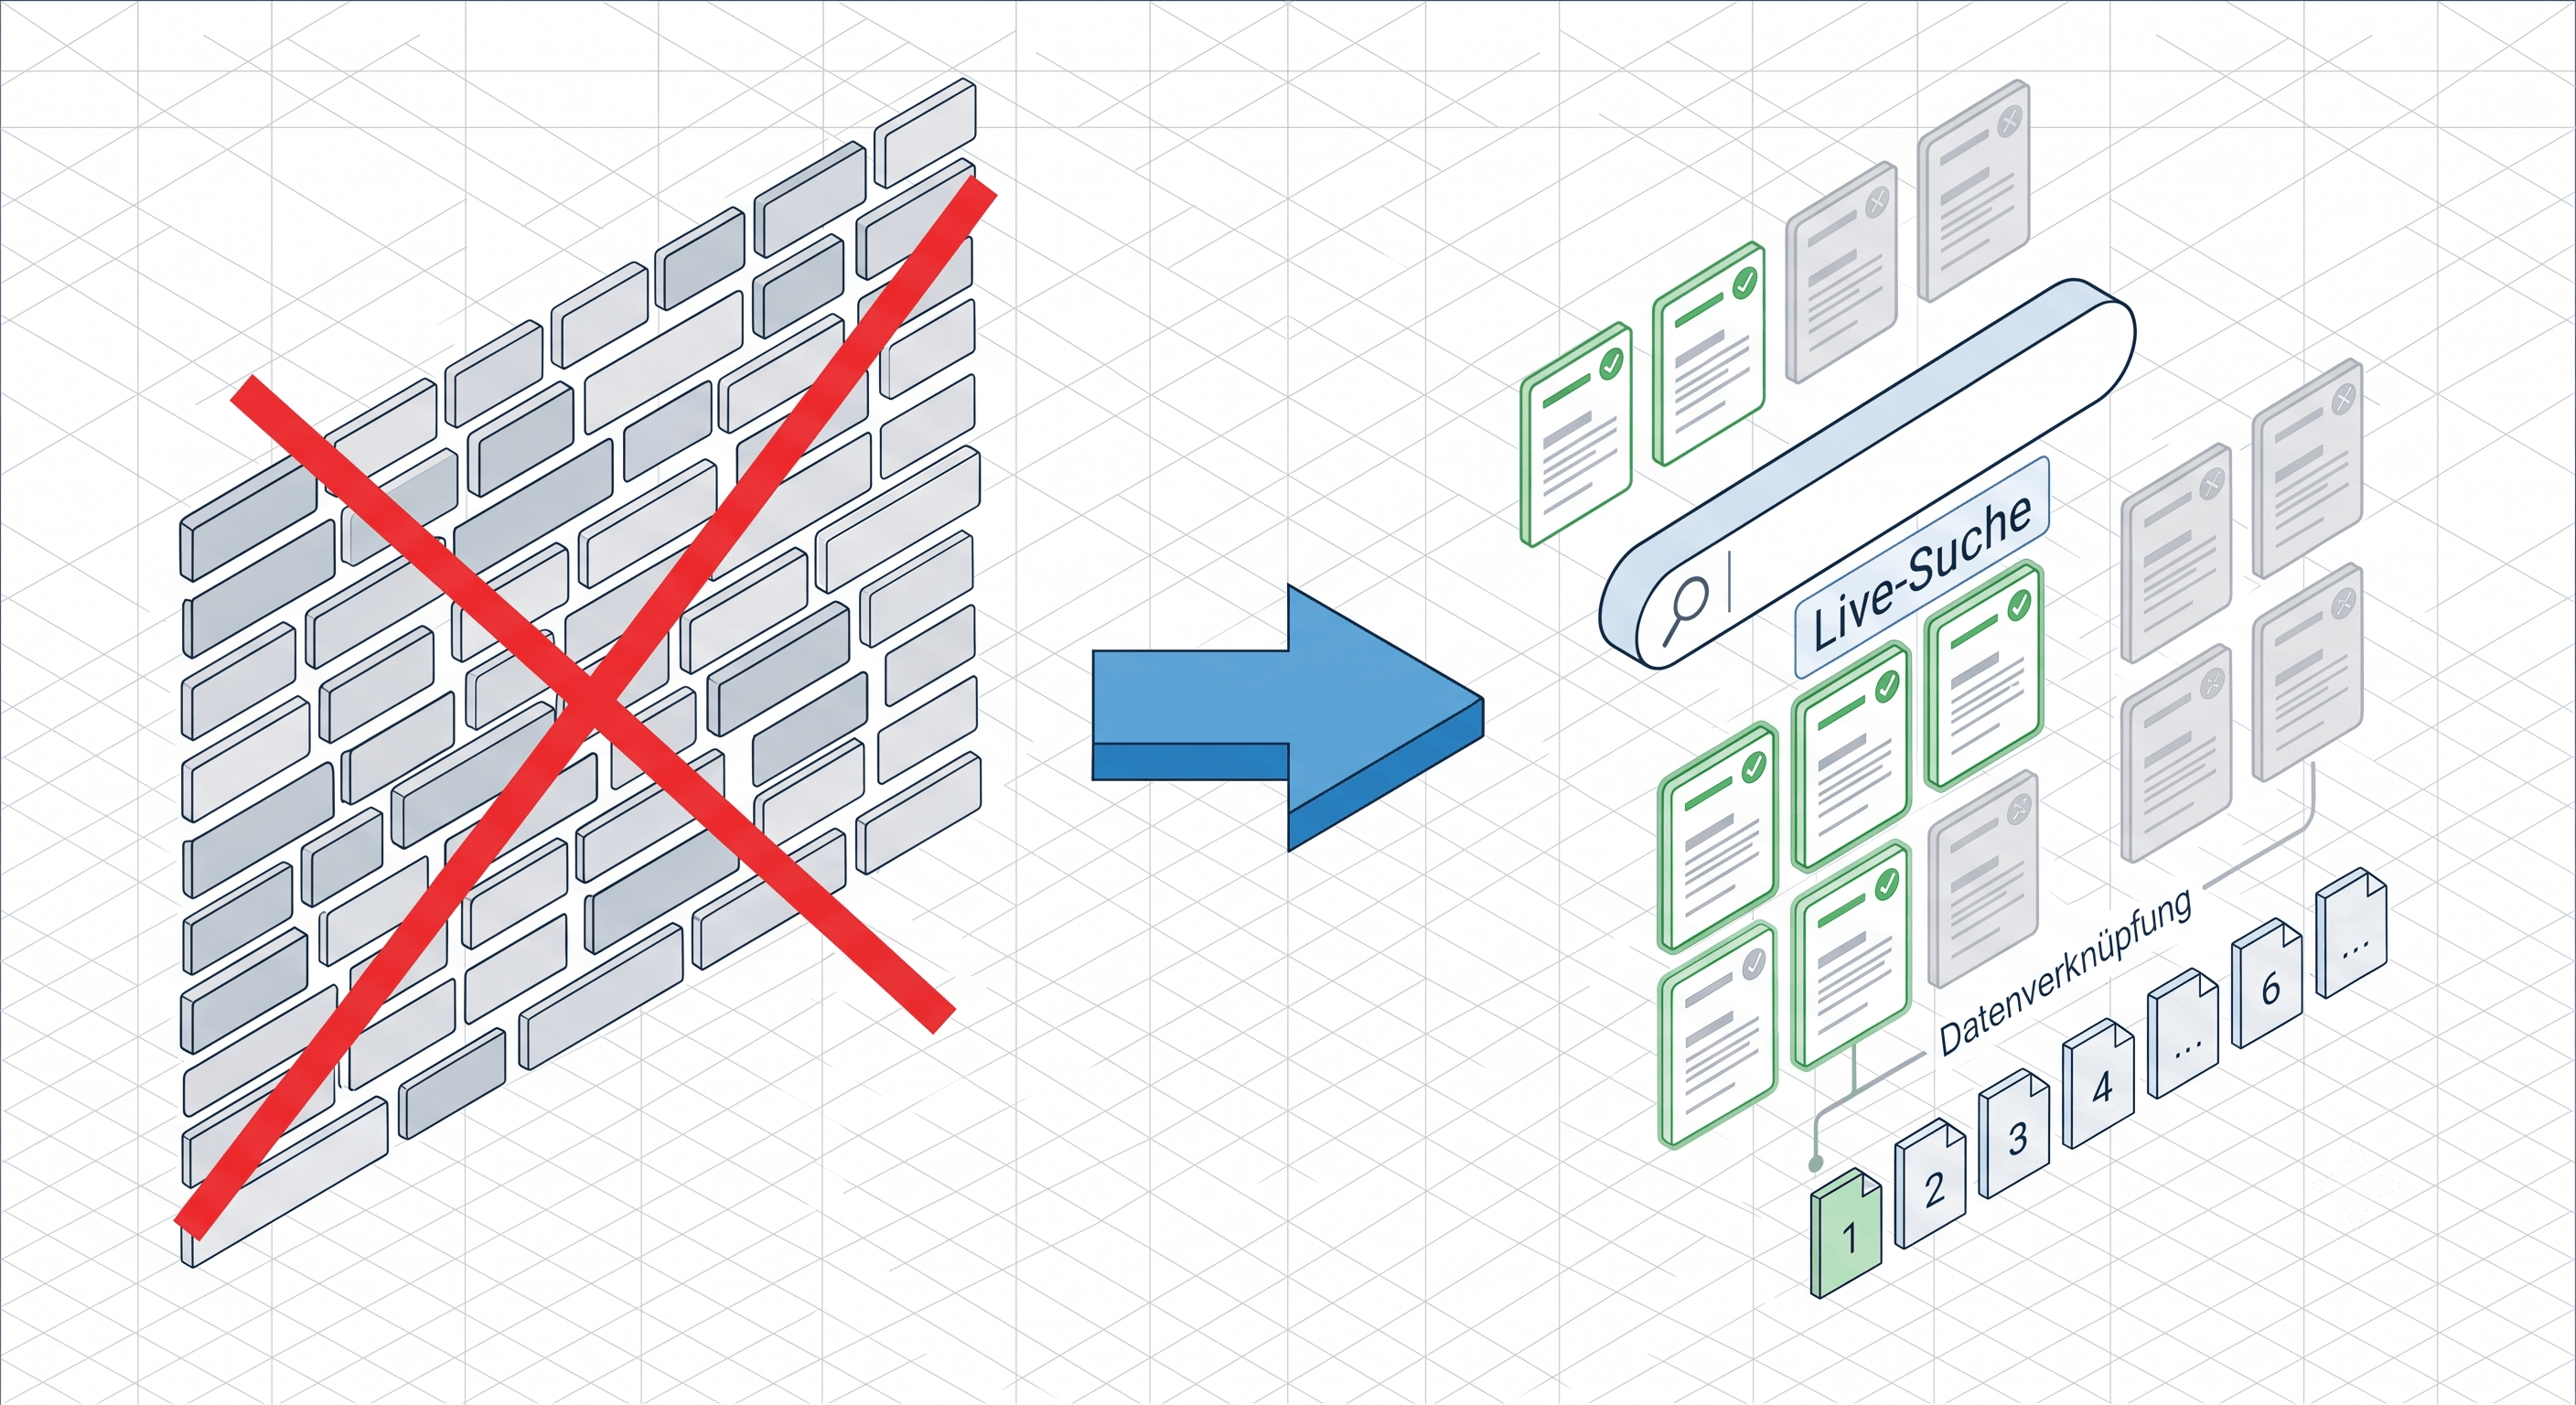
Portfolio-Website: Projektsuchfeld

Tag-Filter-Leiste durch ein Live-Suchfeld ersetzt, das Titel, Teaser, Tags und Kapitelüberschriften aller Projekte durchsucht.

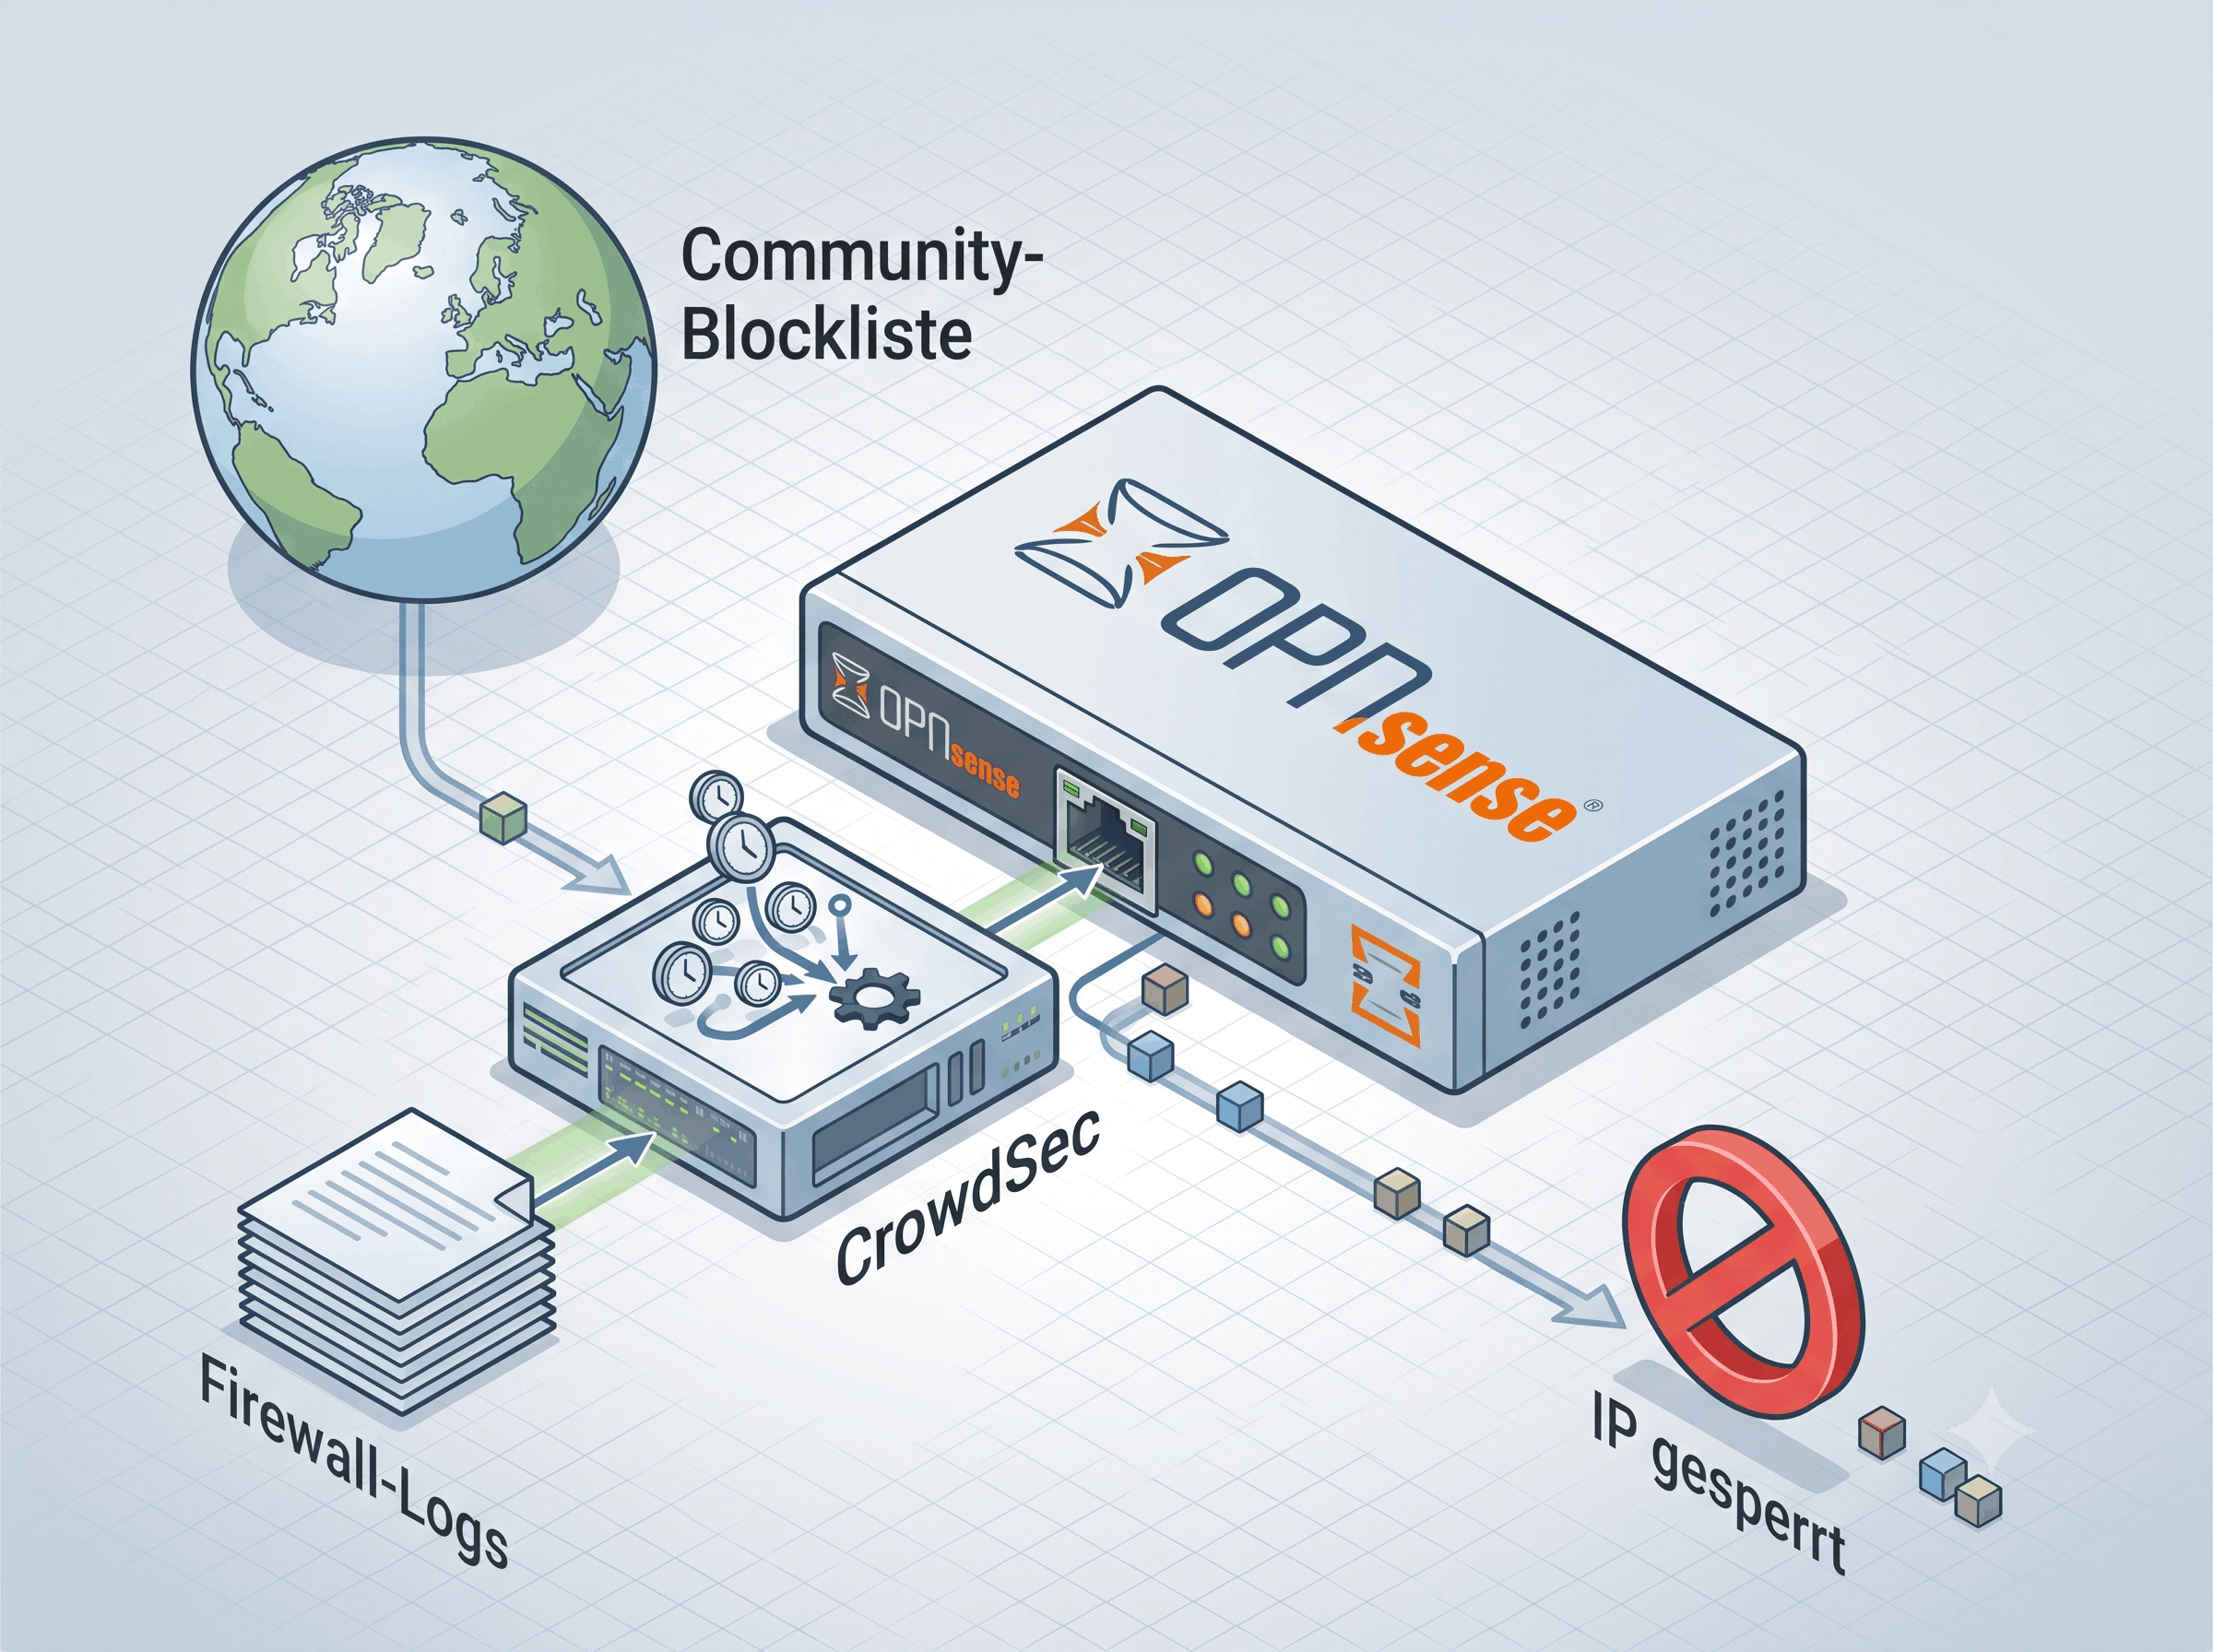
Netzwerkschutz mit CrowdSec auf OPNsense

Kollaborative Angriffserkennung und automatisches IP-Blocking auf der Heimnetz-Firewall mit CrowdSec und pf-Integration.

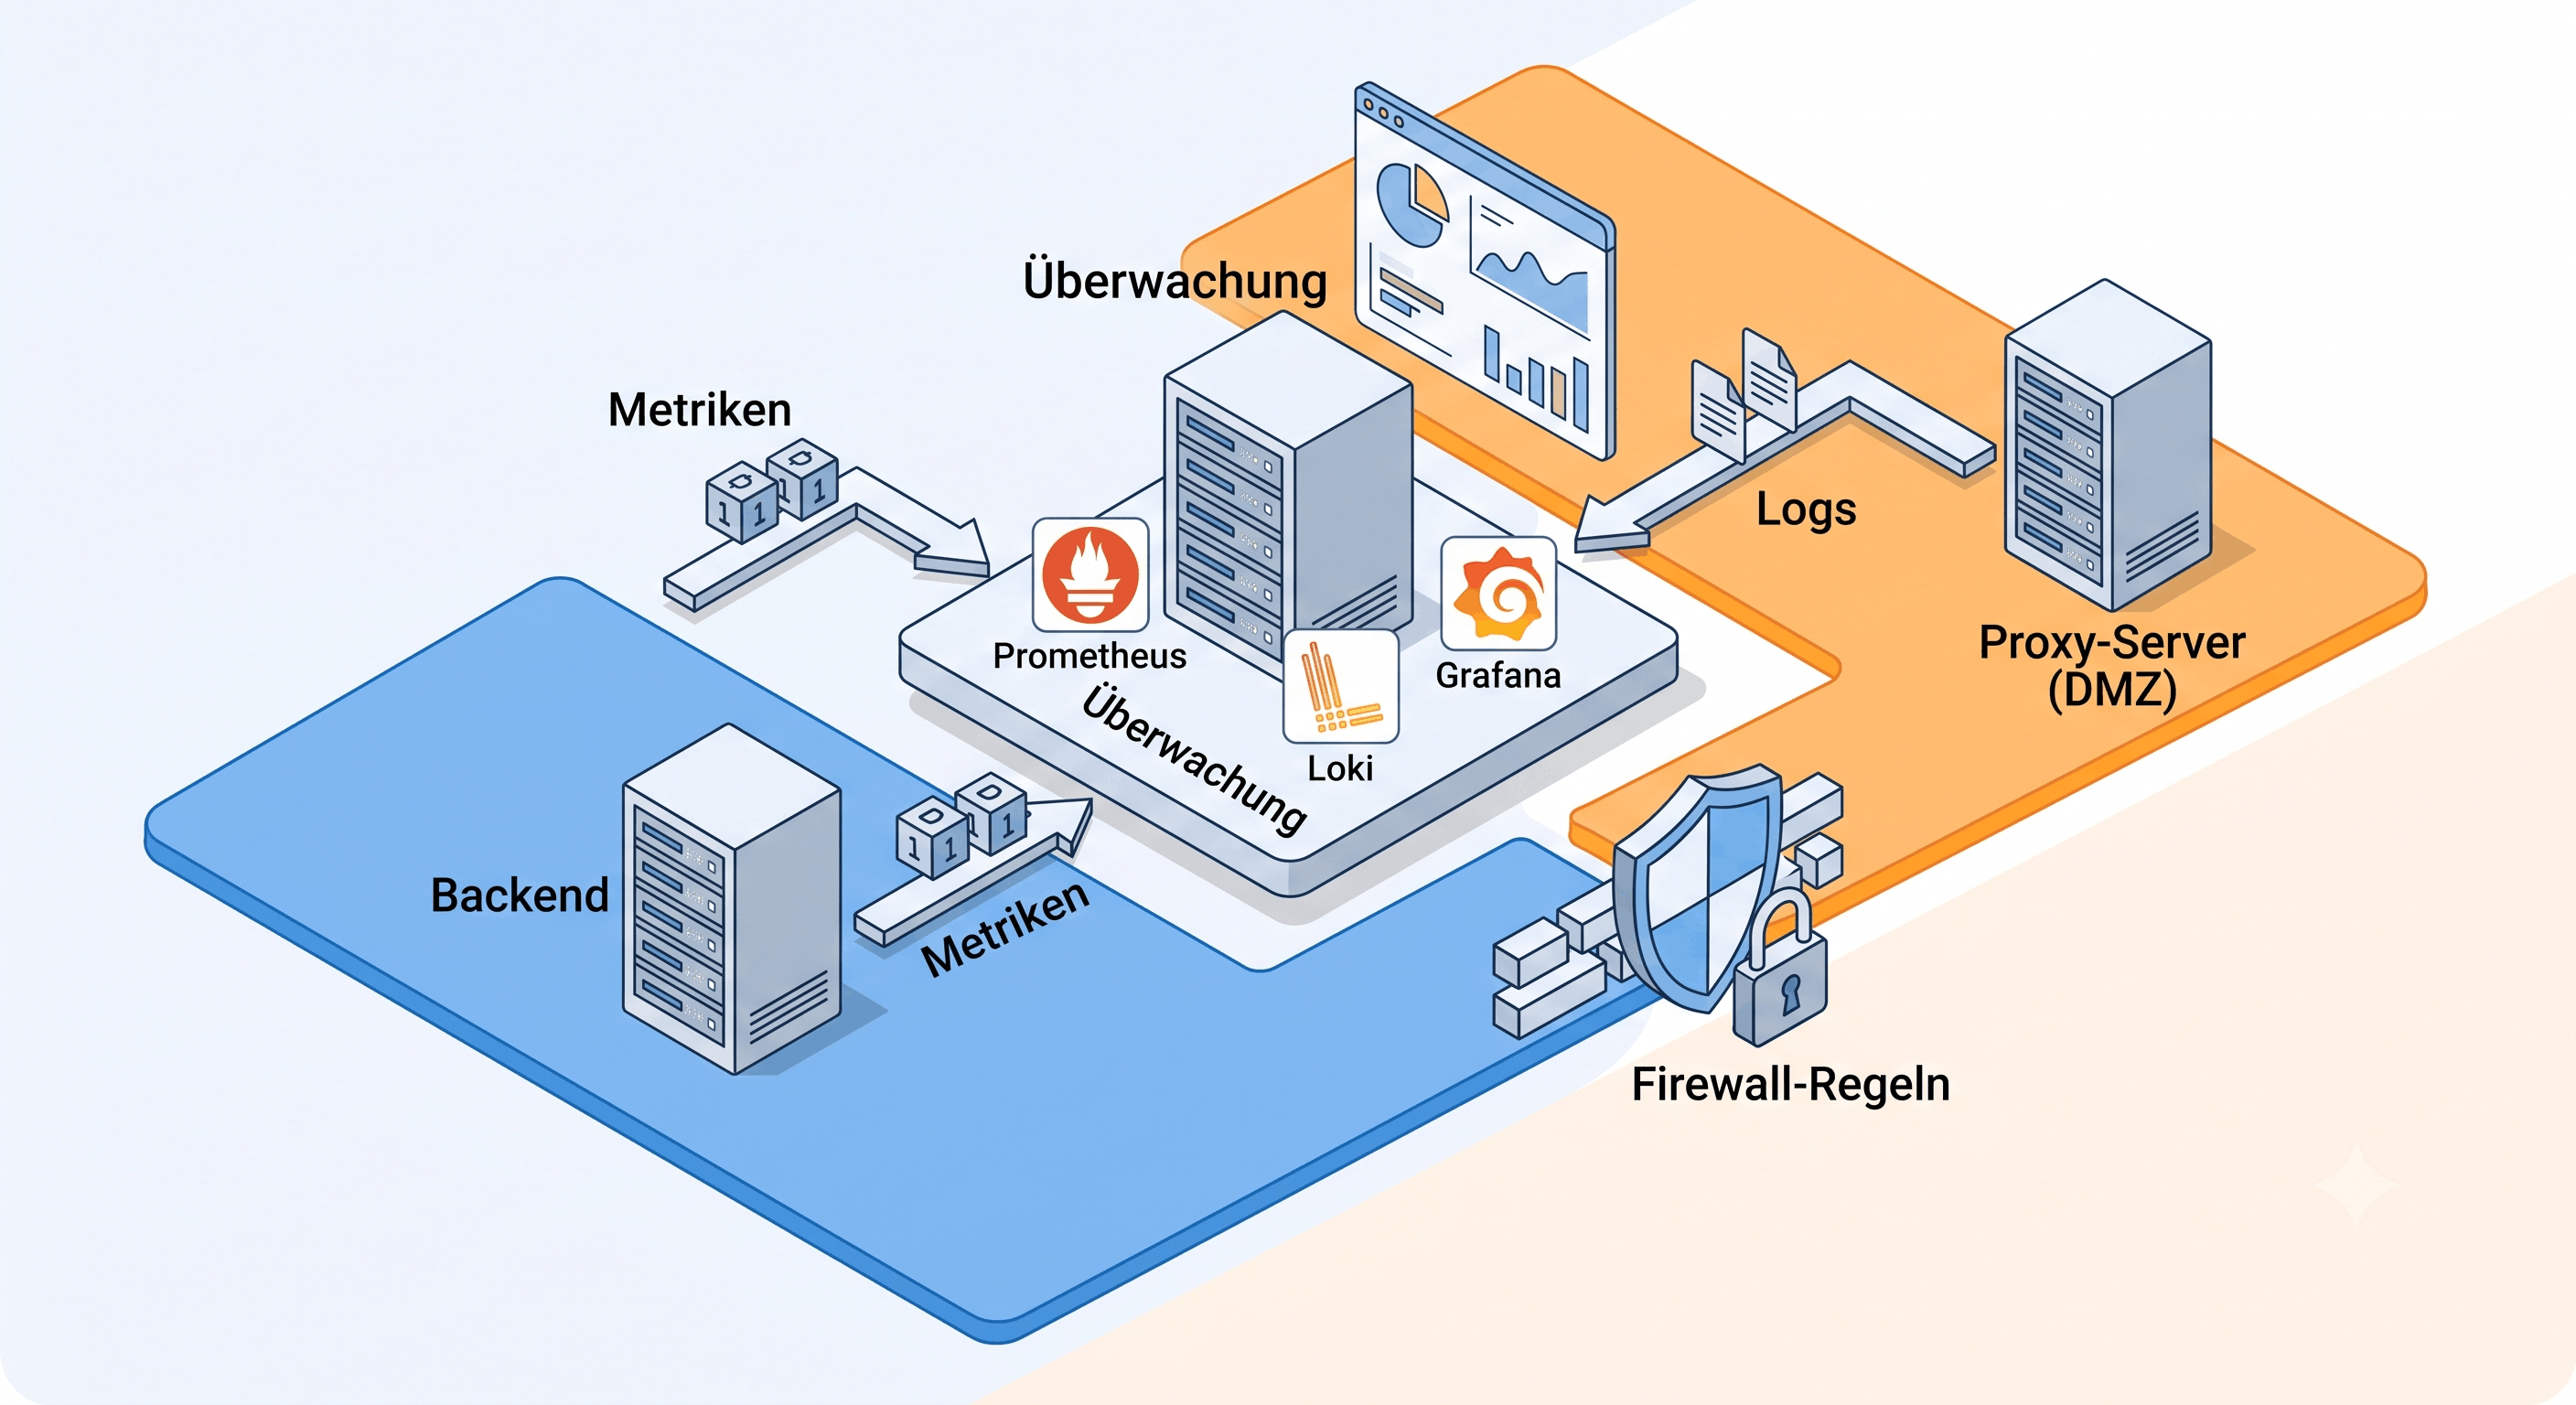
Monitoring-Stack: Portfolio-Stack anbinden

Den bestehenden Monitoring-Stack auf zwei VLAN-segmentierte Hosts erweitern und Nginx-Zugriffslogs zentral auswertbar machen.

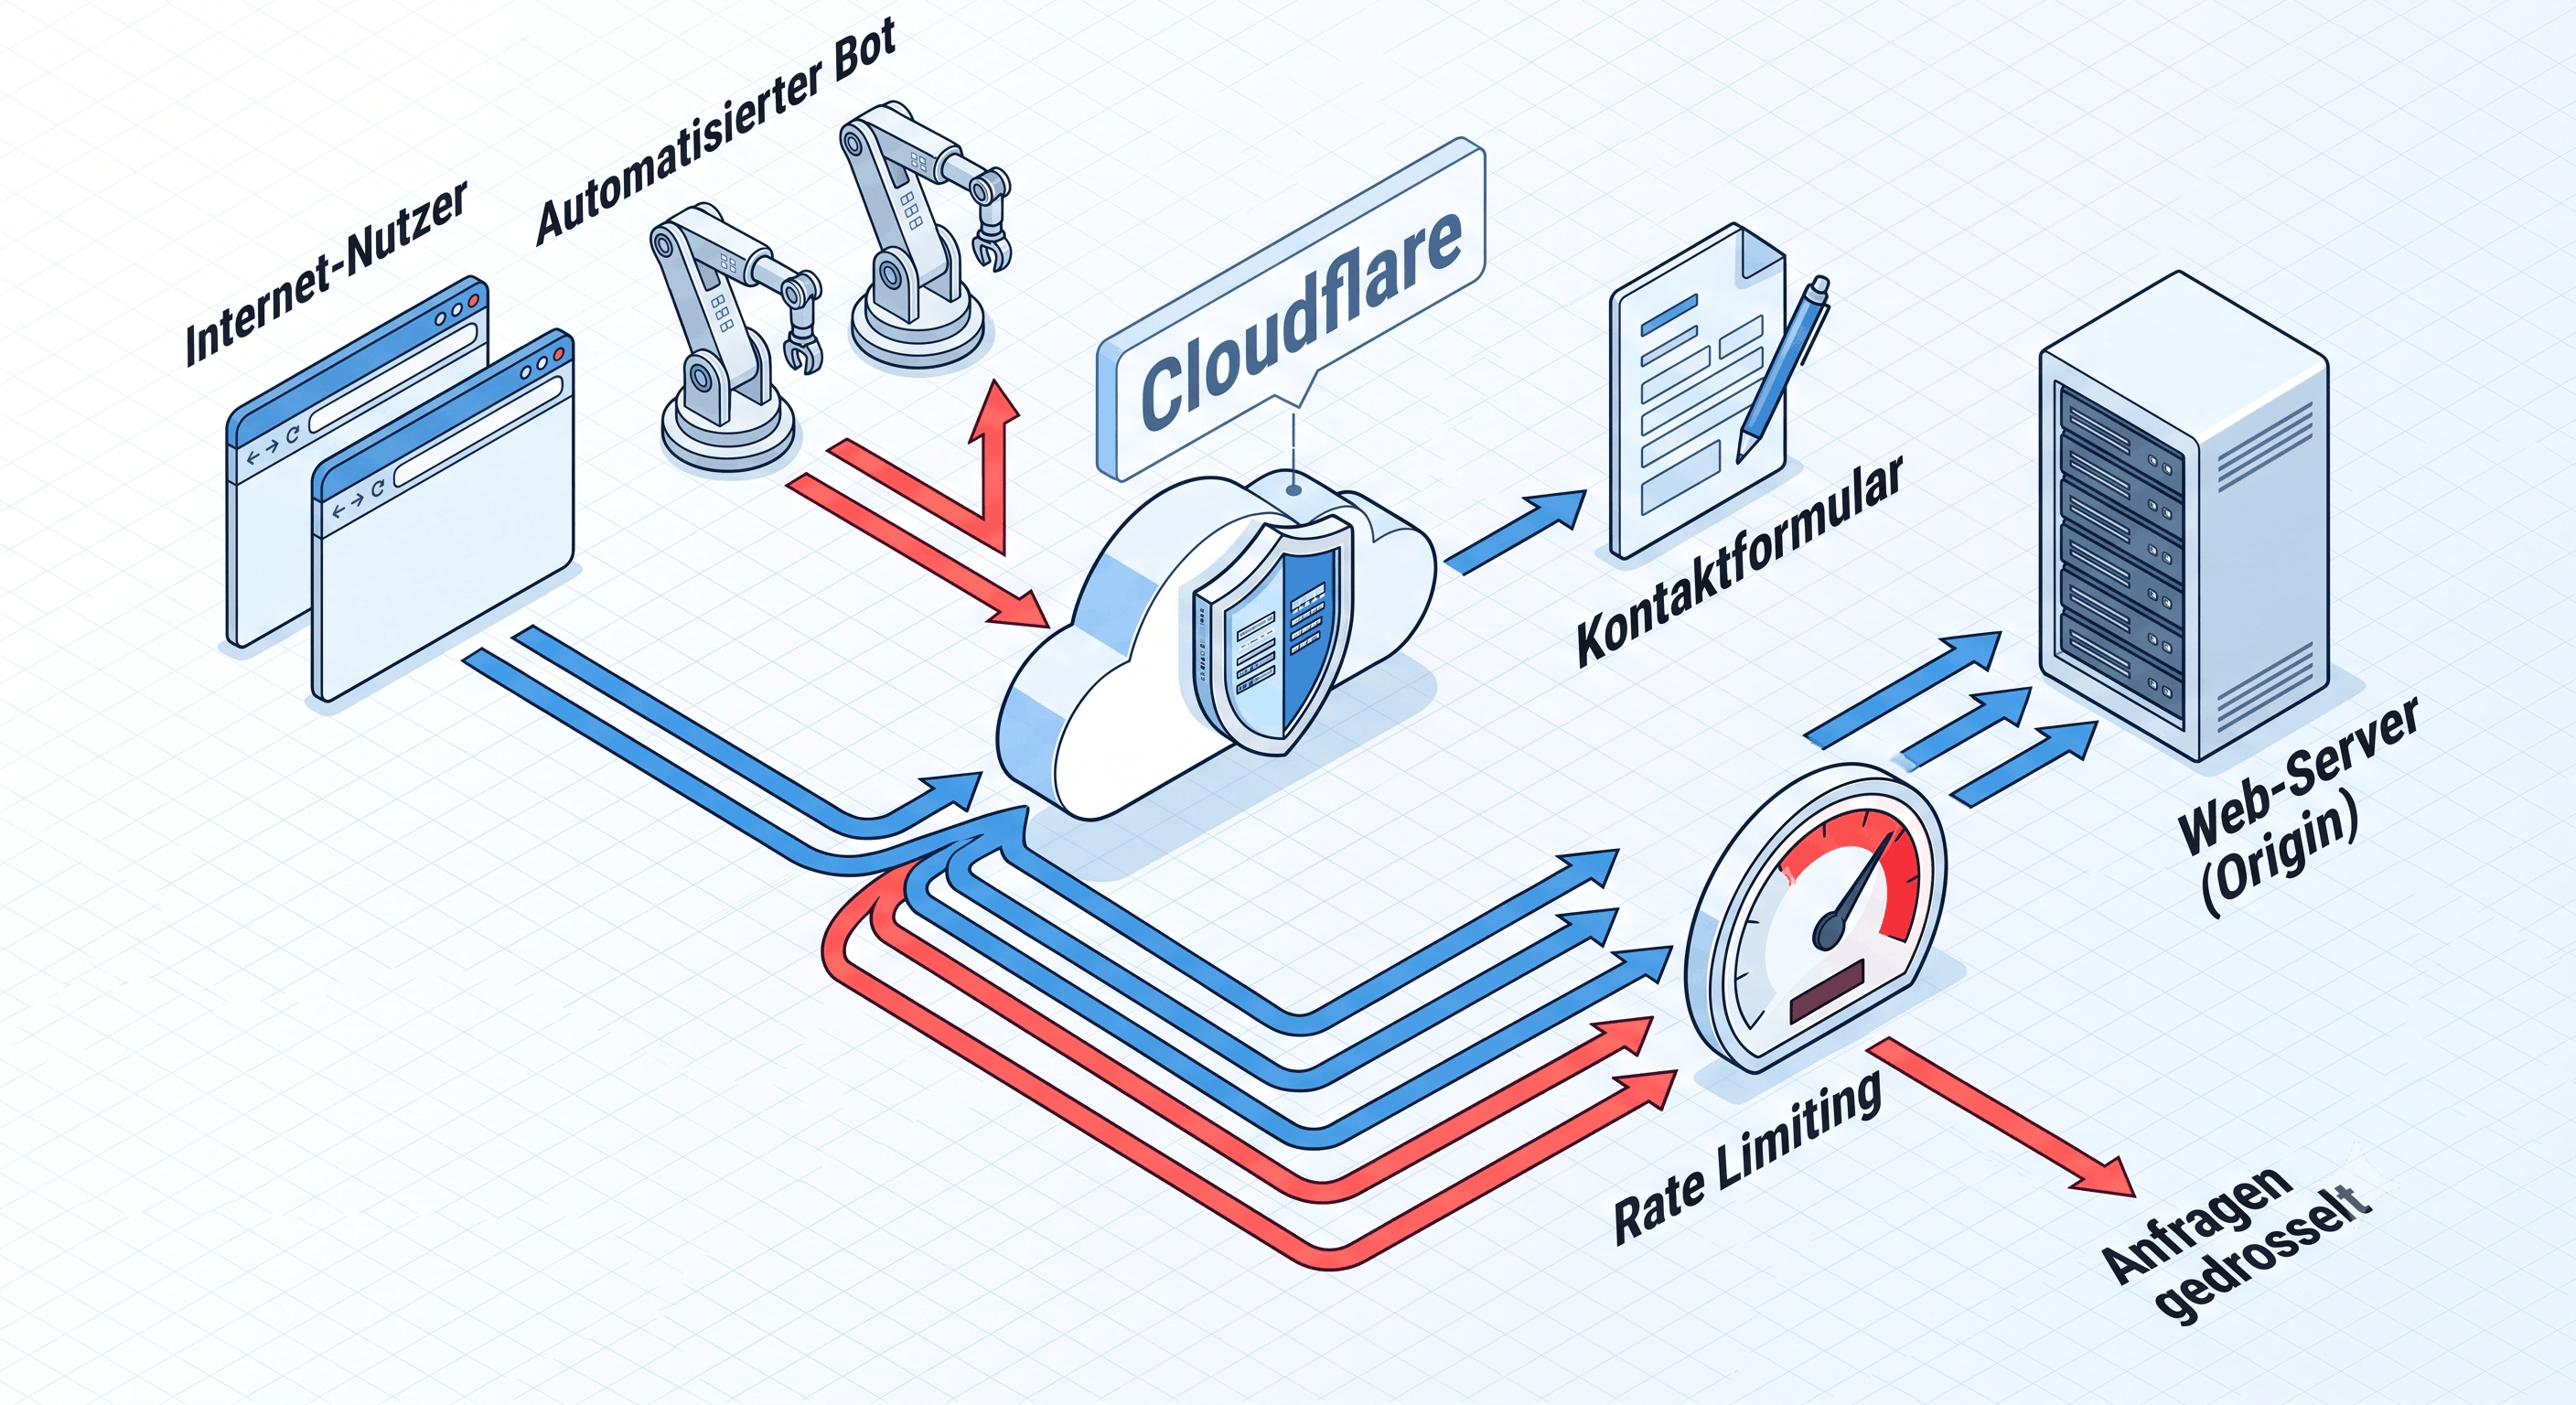
Cloudflare WAF: Rate Limiting und Layer-7-Absicherung

Cloudflare WAF-Regeln konfiguriert, einen Denkfehler beim ersten Versuch erkannt und dokumentiert, und dabei verstanden wie CDN-Proxy und WAF zusammenhängen.

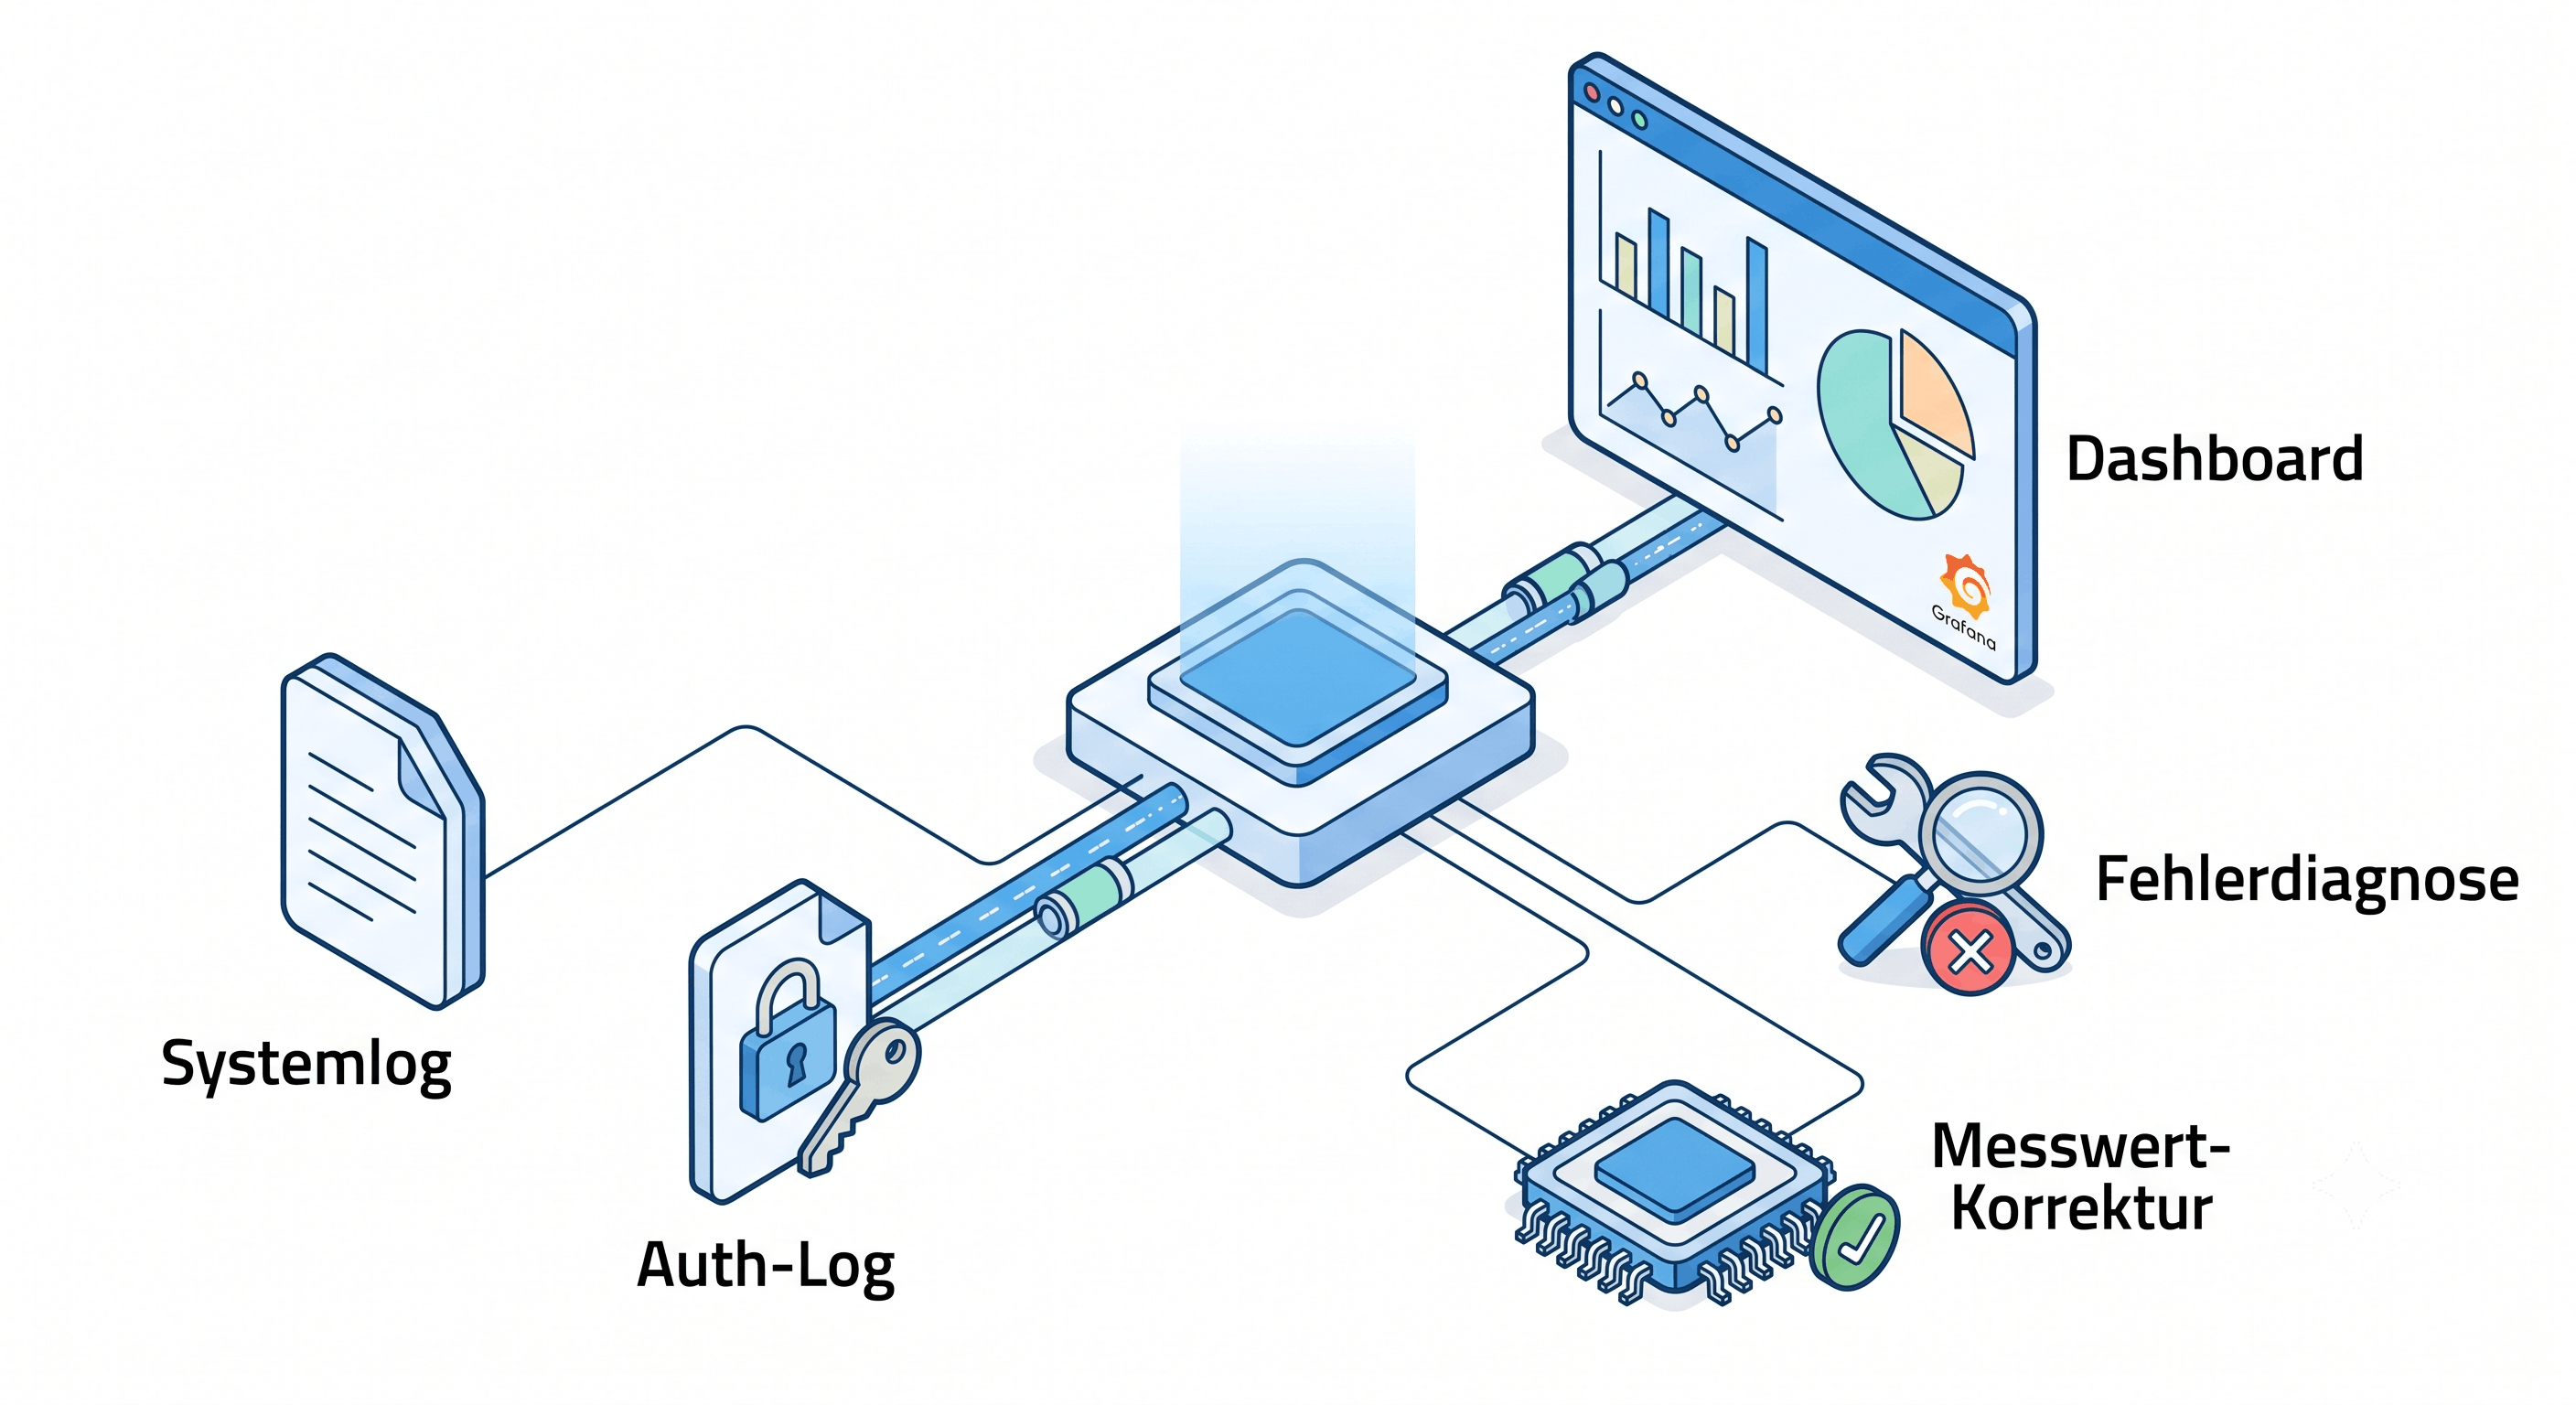
Monitoring-Stack: Dashboard und Log-Erweiterung

Einen bestehenden Monitoring-Stack um ein vollständiges System-Health-Dashboard und sicherheitsrelevante Log-Überwachung erweitern.

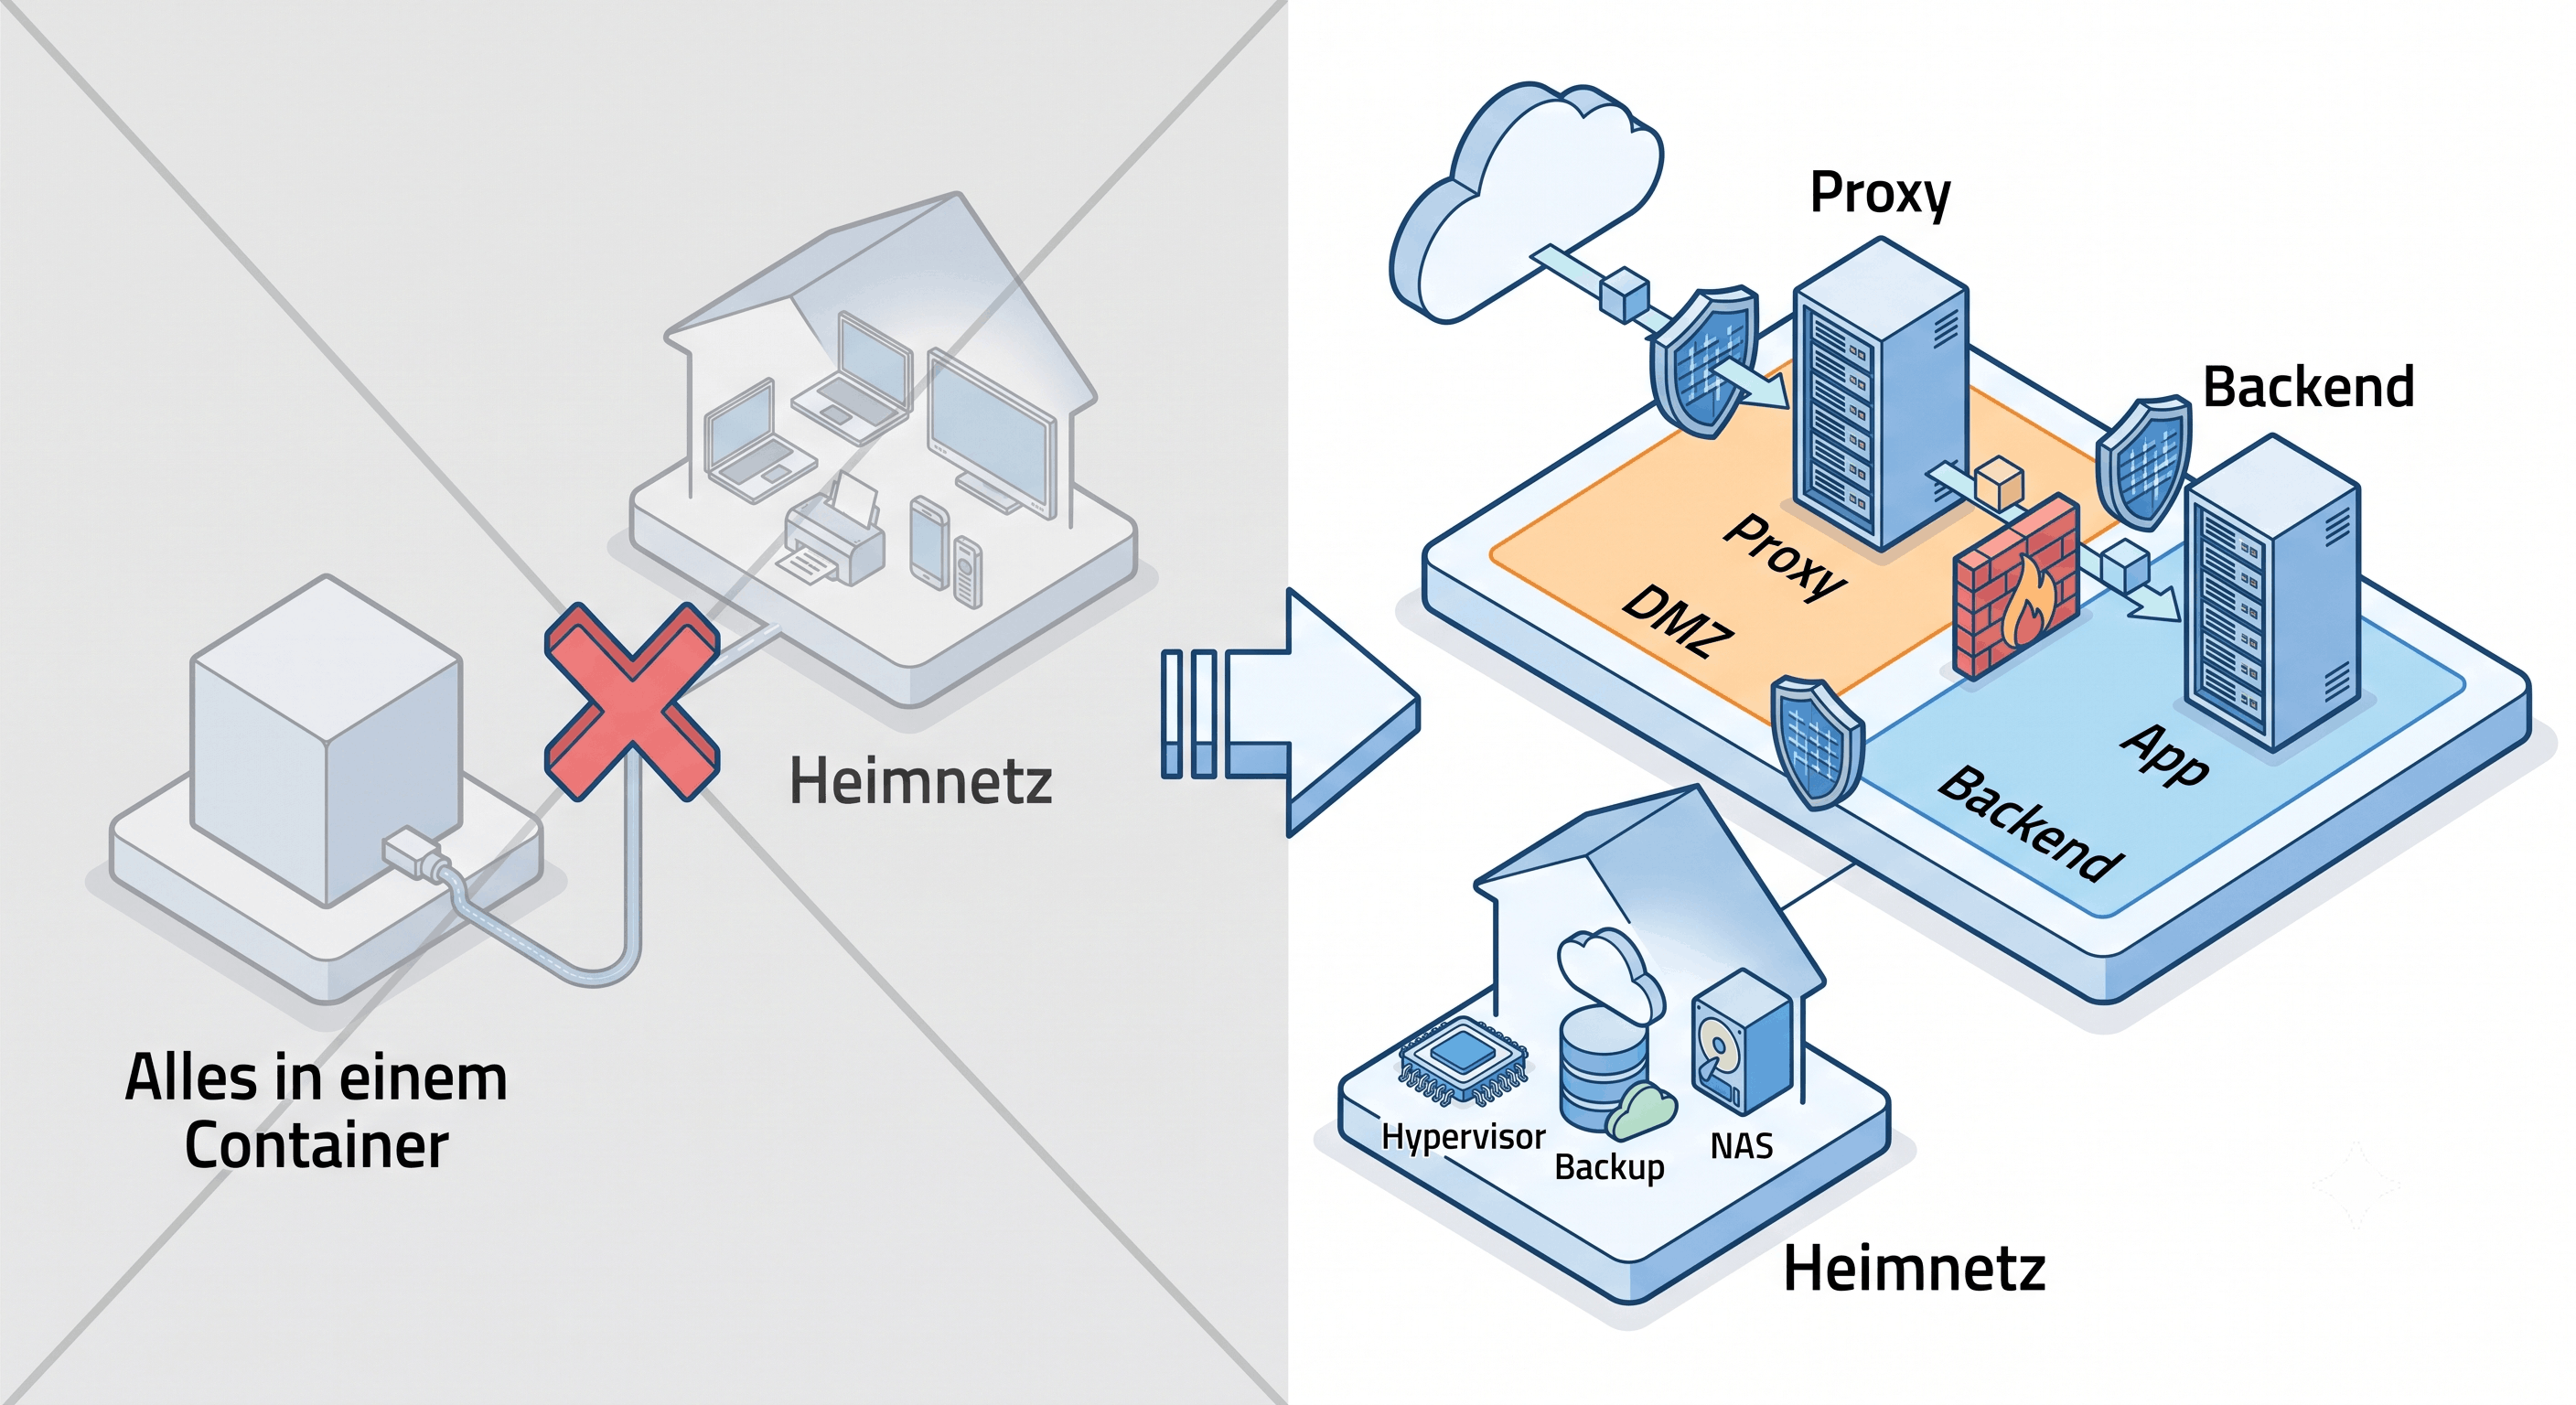
Portfolio-Website: DMZ-Architektur mit VLAN-Segmentierung

Eine öffentlich erreichbare Portfolio-Website schrittweise von einem einzelnen Container im Heimnetz auf eine gehärtete Zwei-VLAN-Architektur mit DMZ und Backend-Segment migriert.

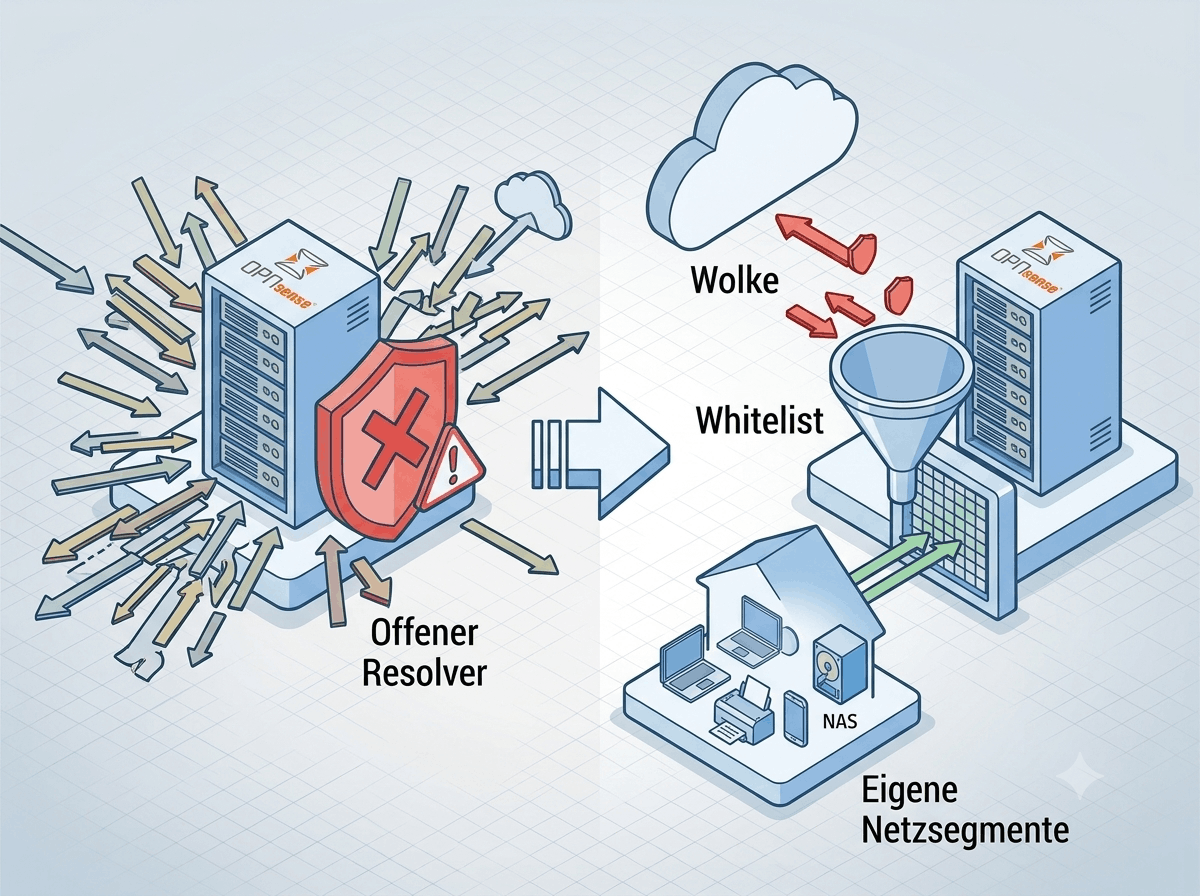
Unbound DNS Access-Control härten

Den internen DNS-Resolver so konfigurieren, dass er nur noch Anfragen aus eigenen Netzsegmenten beantwortet und nicht als Open Resolver missbraucht werden kann.

Portfolio-Website ws-informatik.ch

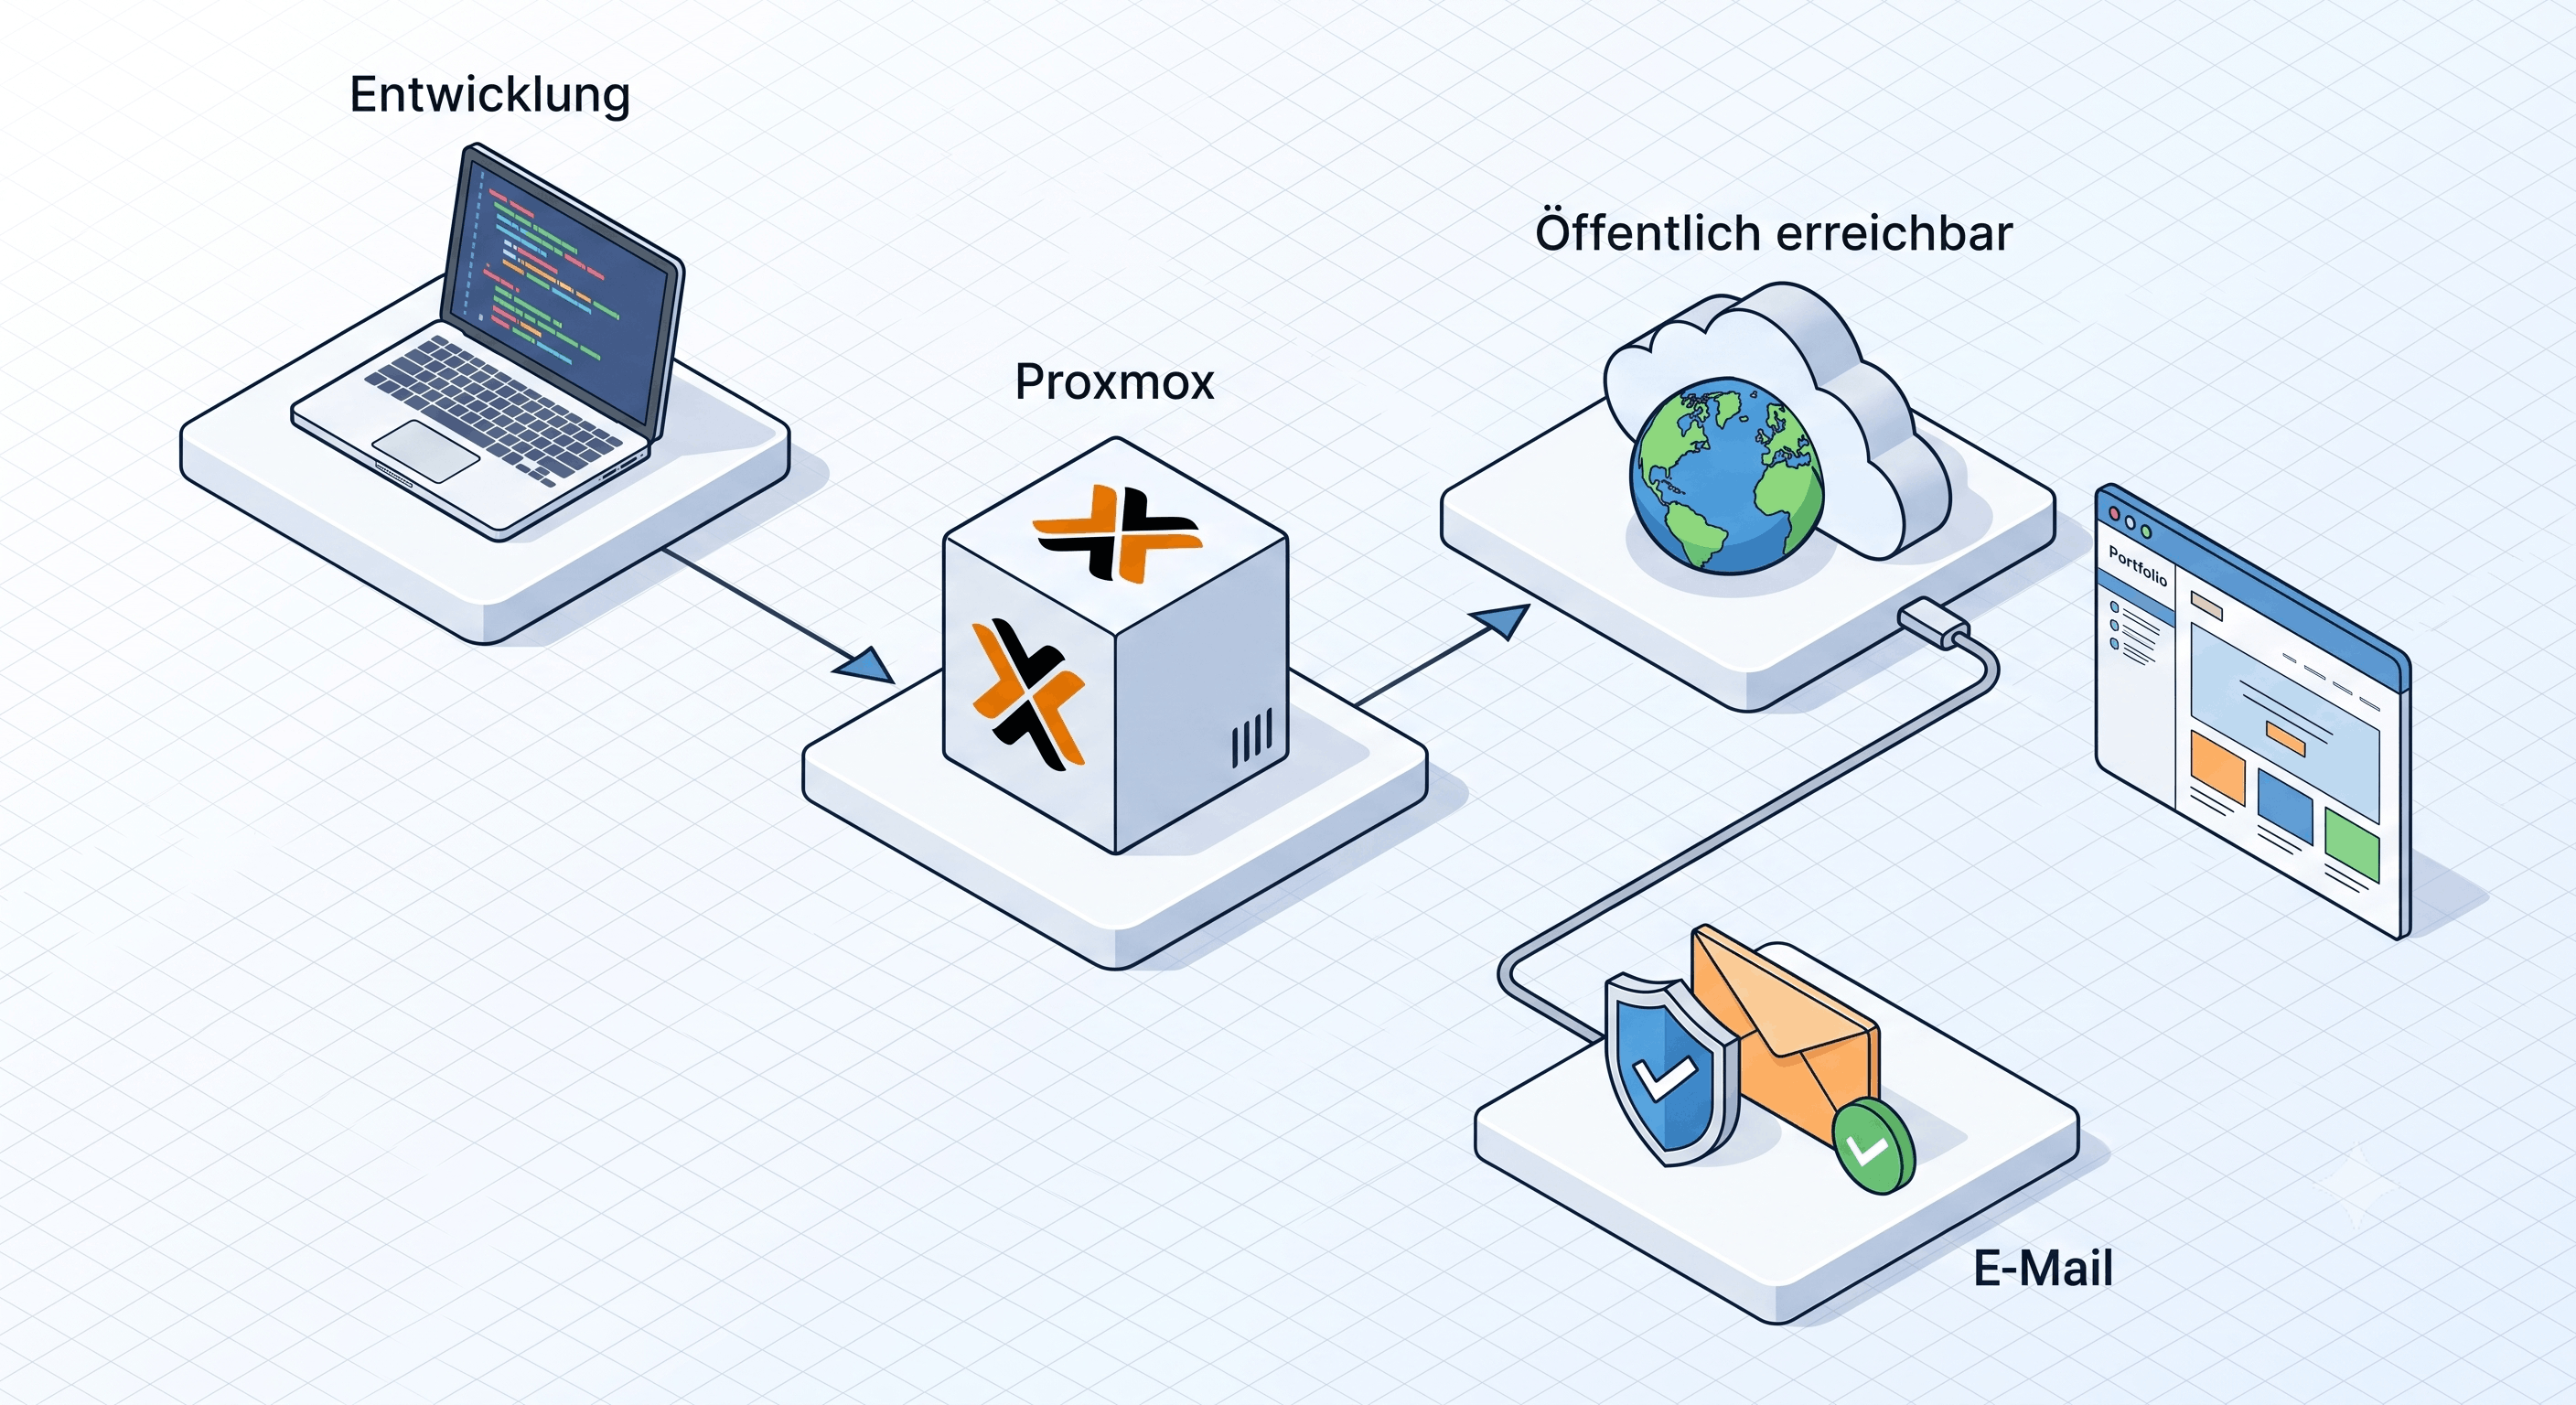
Eine selbst gehostete Portfolio-Website als digitale Visitenkarte von der lokalen Entwicklungsumgebung bis zum öffentlichen Launch mit eigener Domain, professioneller E-Mail und dynamischem Projektsystem.

DNS-Blocklisten: Allowlist-Konfiguration

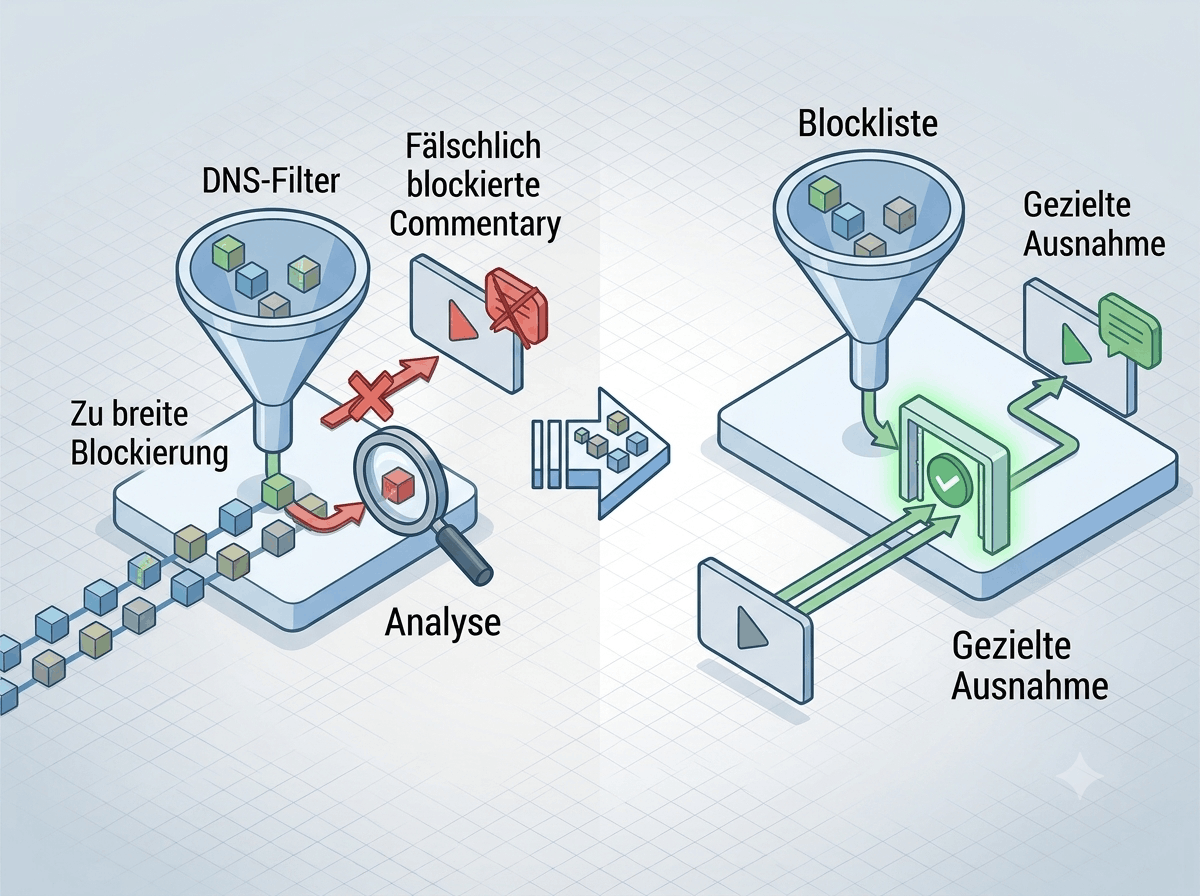
Systematische Fehlersuche und gezielte Allowlist-Ausnahmen, wenn DNS-Blocklisten gewünschte Funktionen beeinträchtigen.

KI-gestützter Dokumentations-Workflow

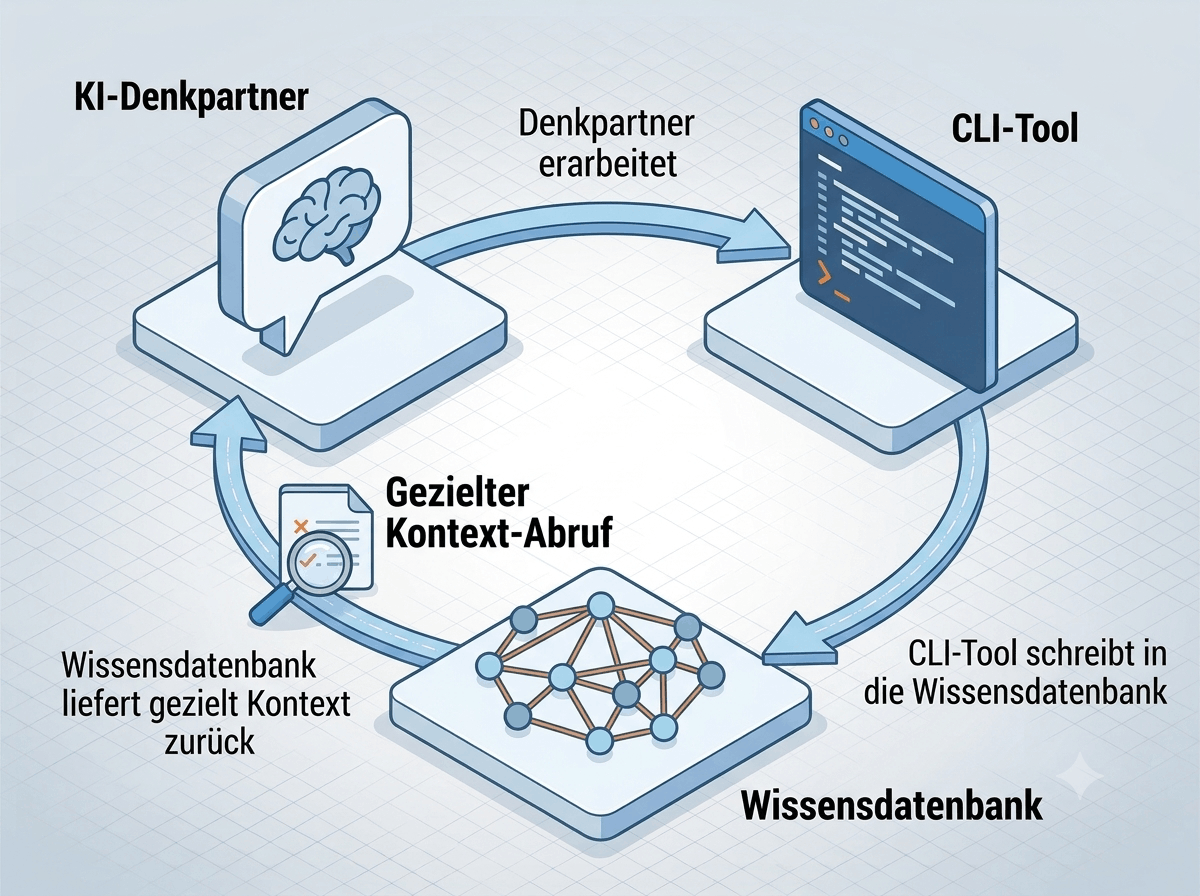
Strukturierter Workflow der KI-Assistenz, CLI-Tool und persönliches Wissensmanagement zu einem durchgängigen Dokumentationsprozess verbindet.

Proxmox Backup Server: Einrichtung & Betrieb

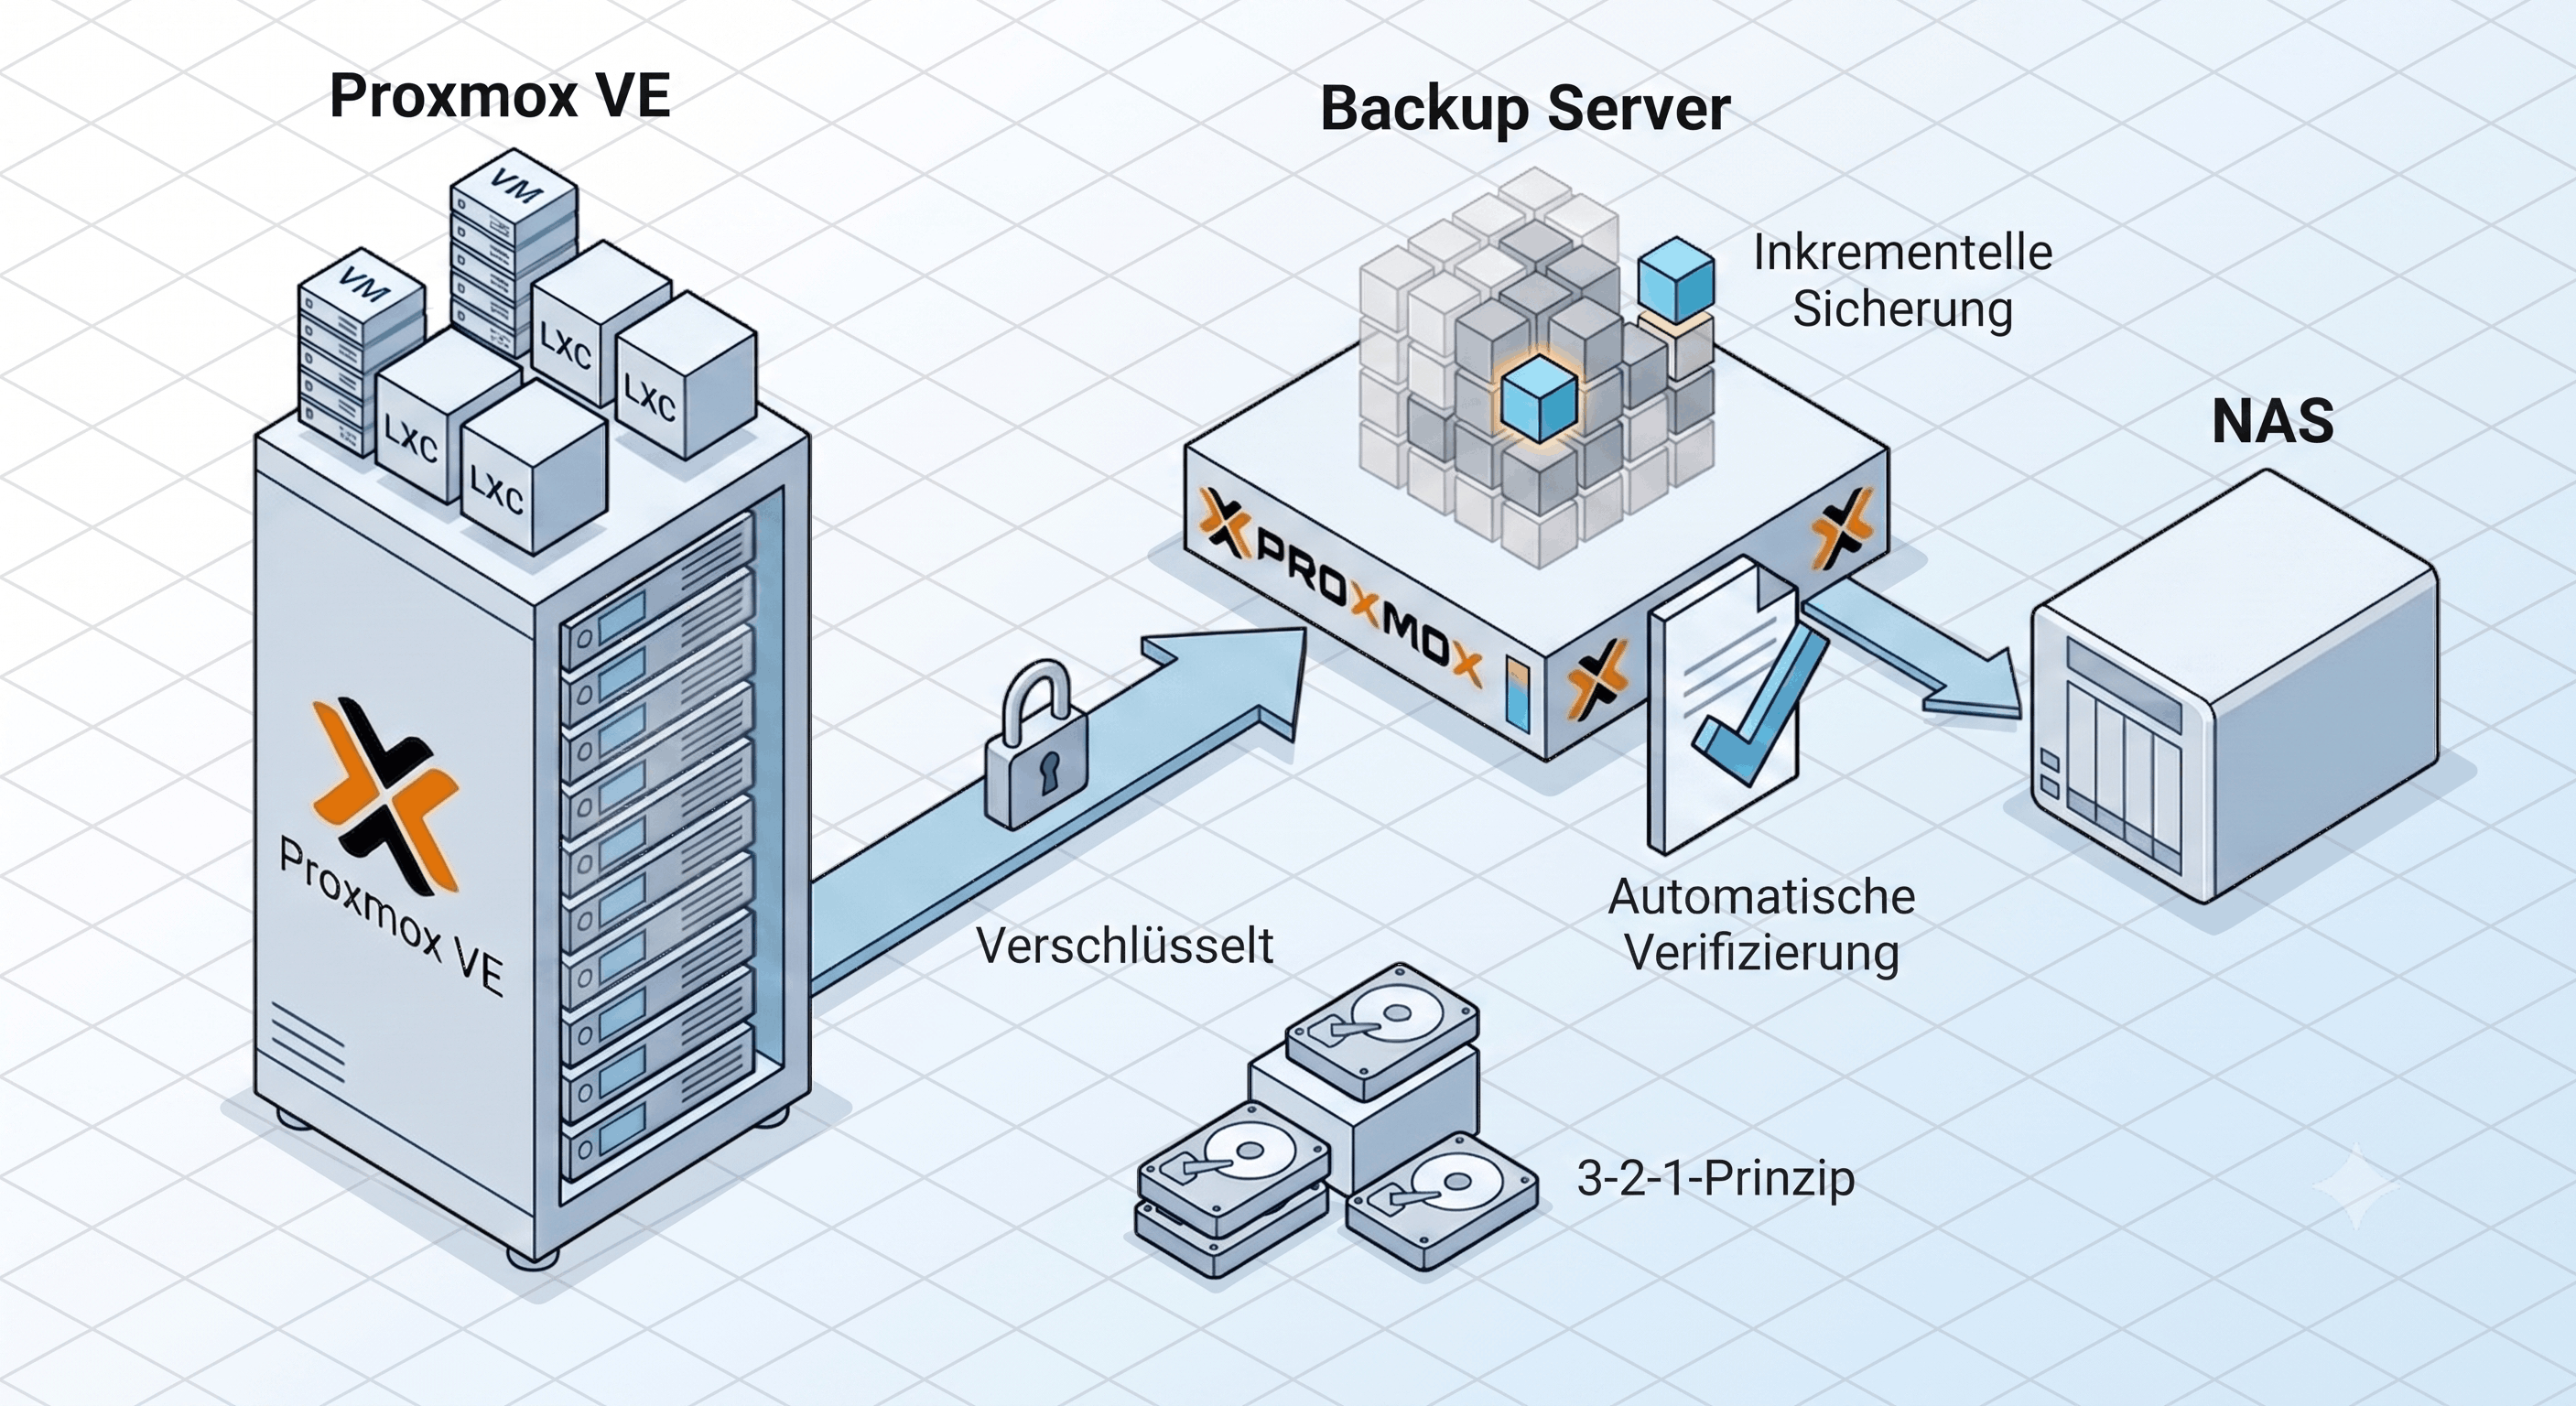
Verschlüsselte VM-Backups auf NAS via NFS, mit Deduplizierung, automatischer Verifizierung und 3-2-1 Strategie.

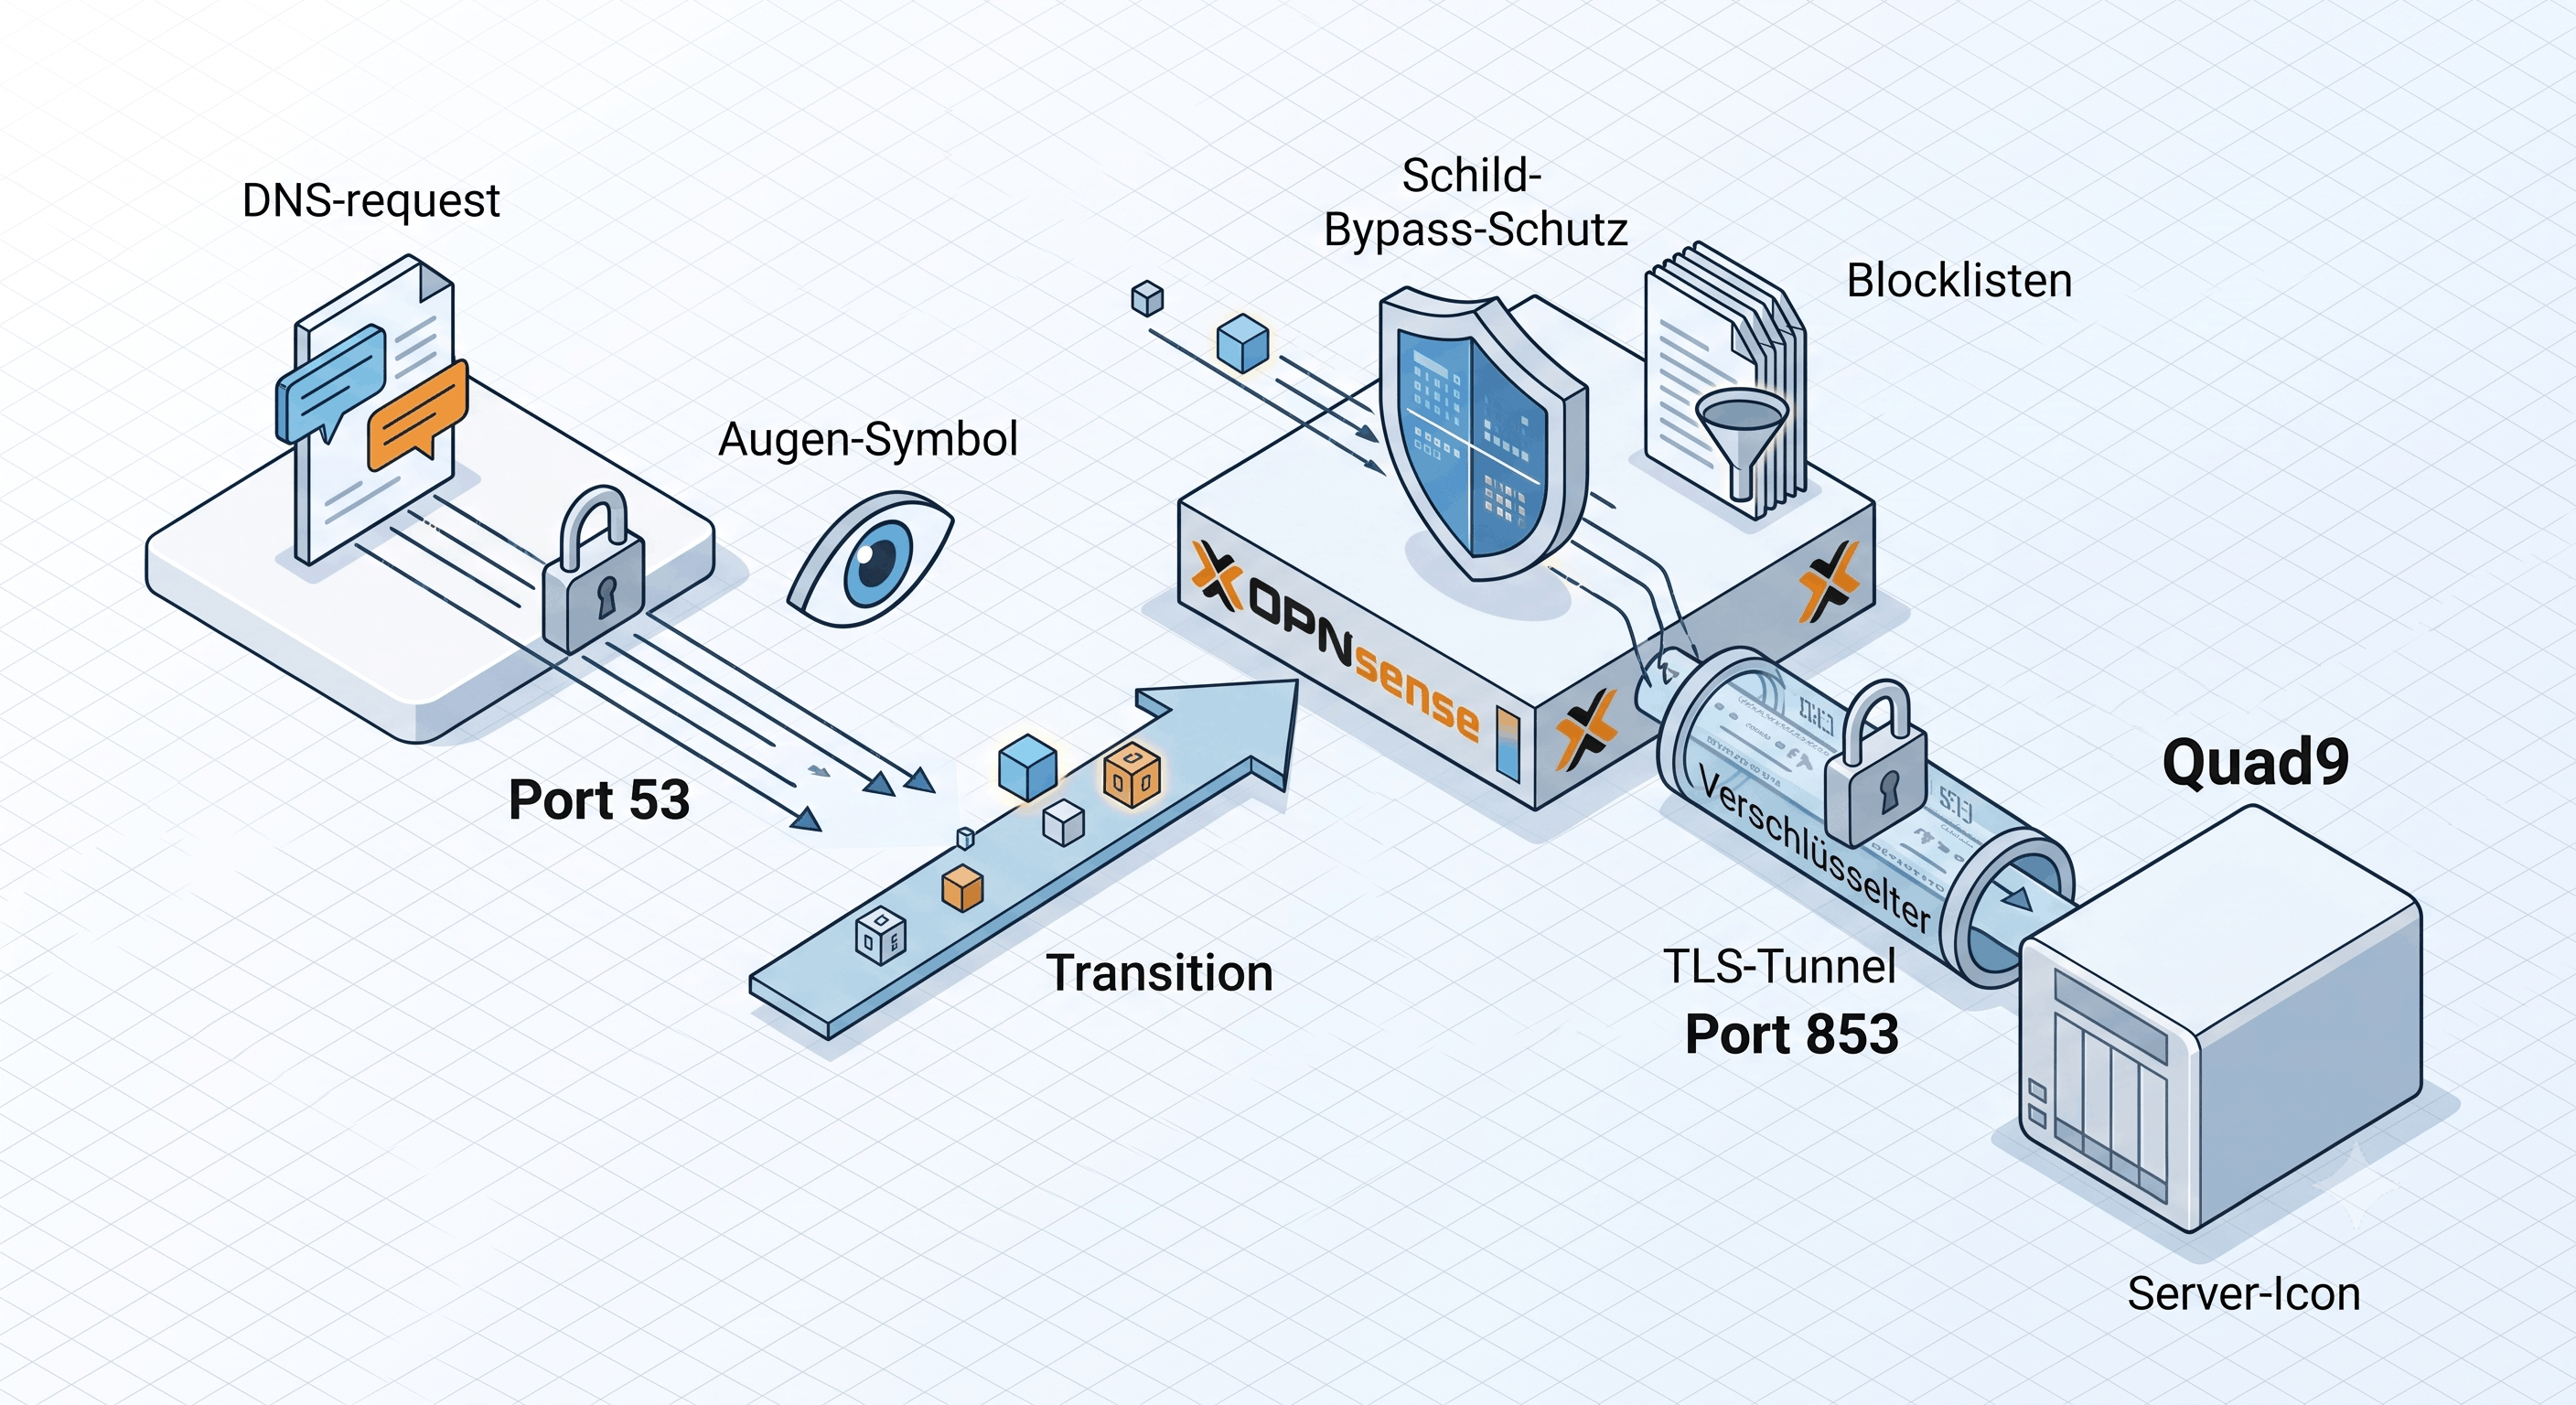
DNS-Verschlüsselung mit DNS-over-TLS (DoT)

Alle DNS-Anfragen im Netzwerk per TLS verschlüsseln, mit Bypass-Schutz und automatisierten Blocklisten.

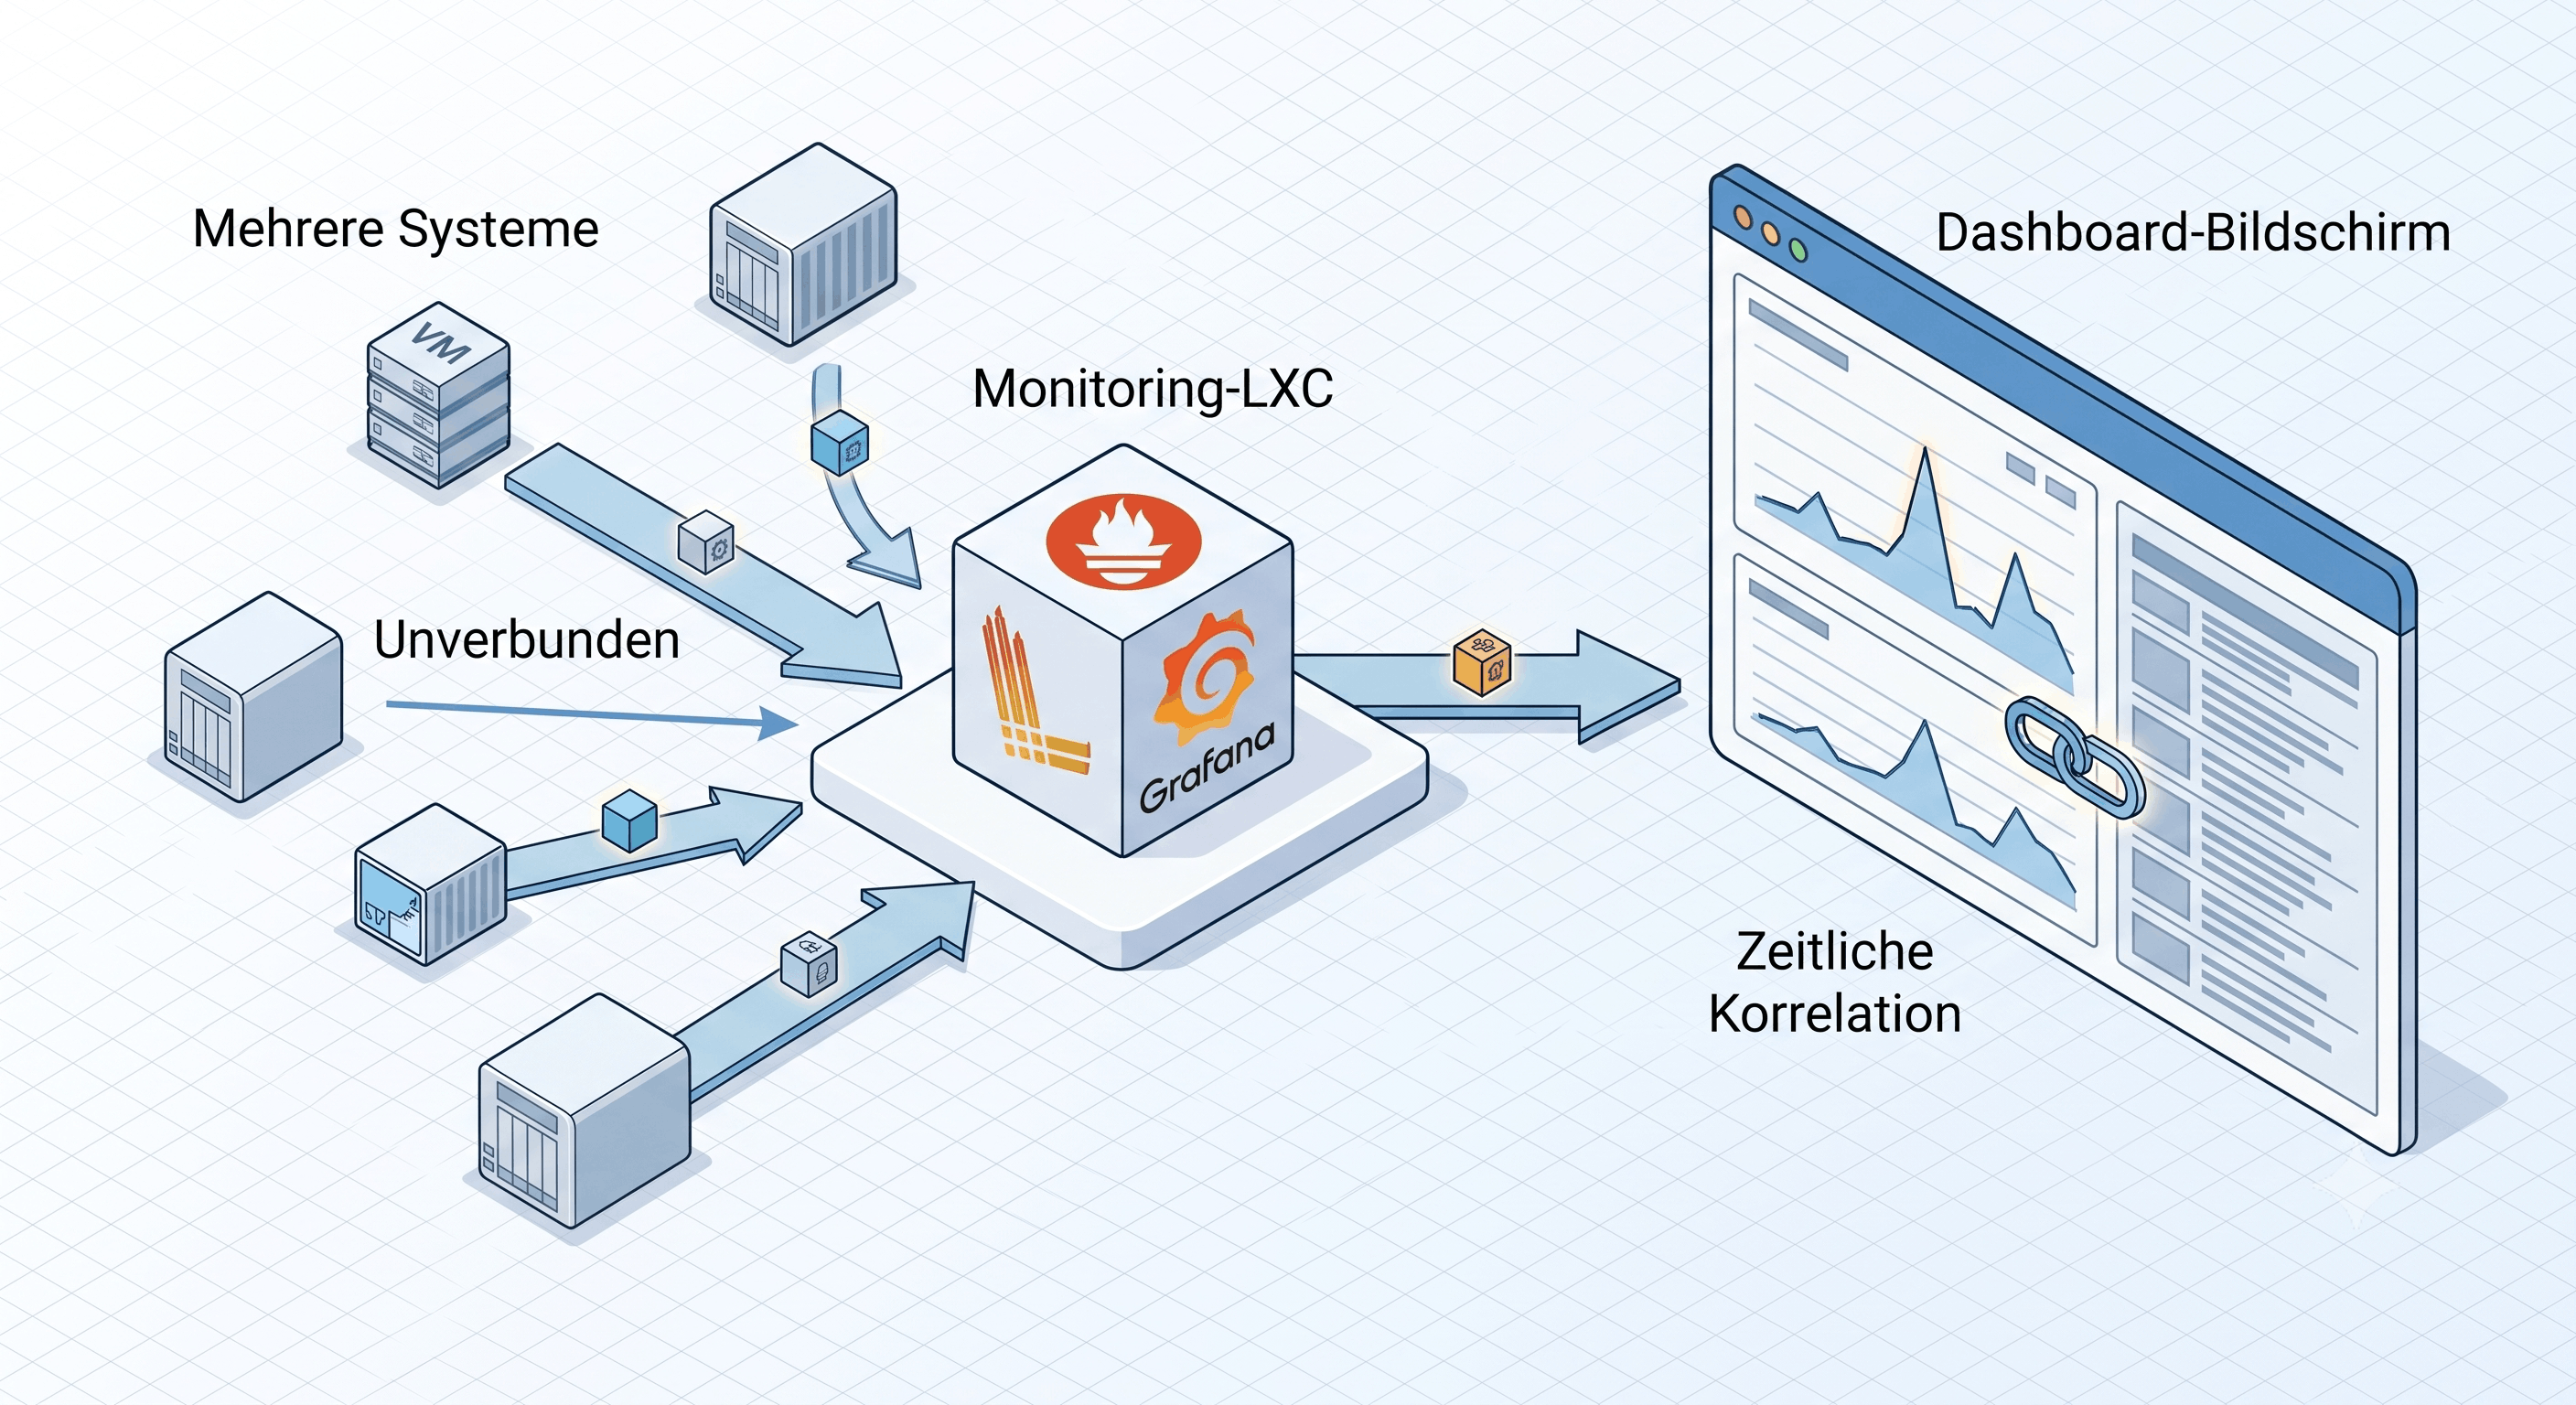
Monitoring-Stack: Grafana, Prometheus & Loki

Zentrales Infrastruktur-Monitoring mit Metriken und Logs in einer Oberfläche, deployed als PLG-Stack auf Proxmox LXC.

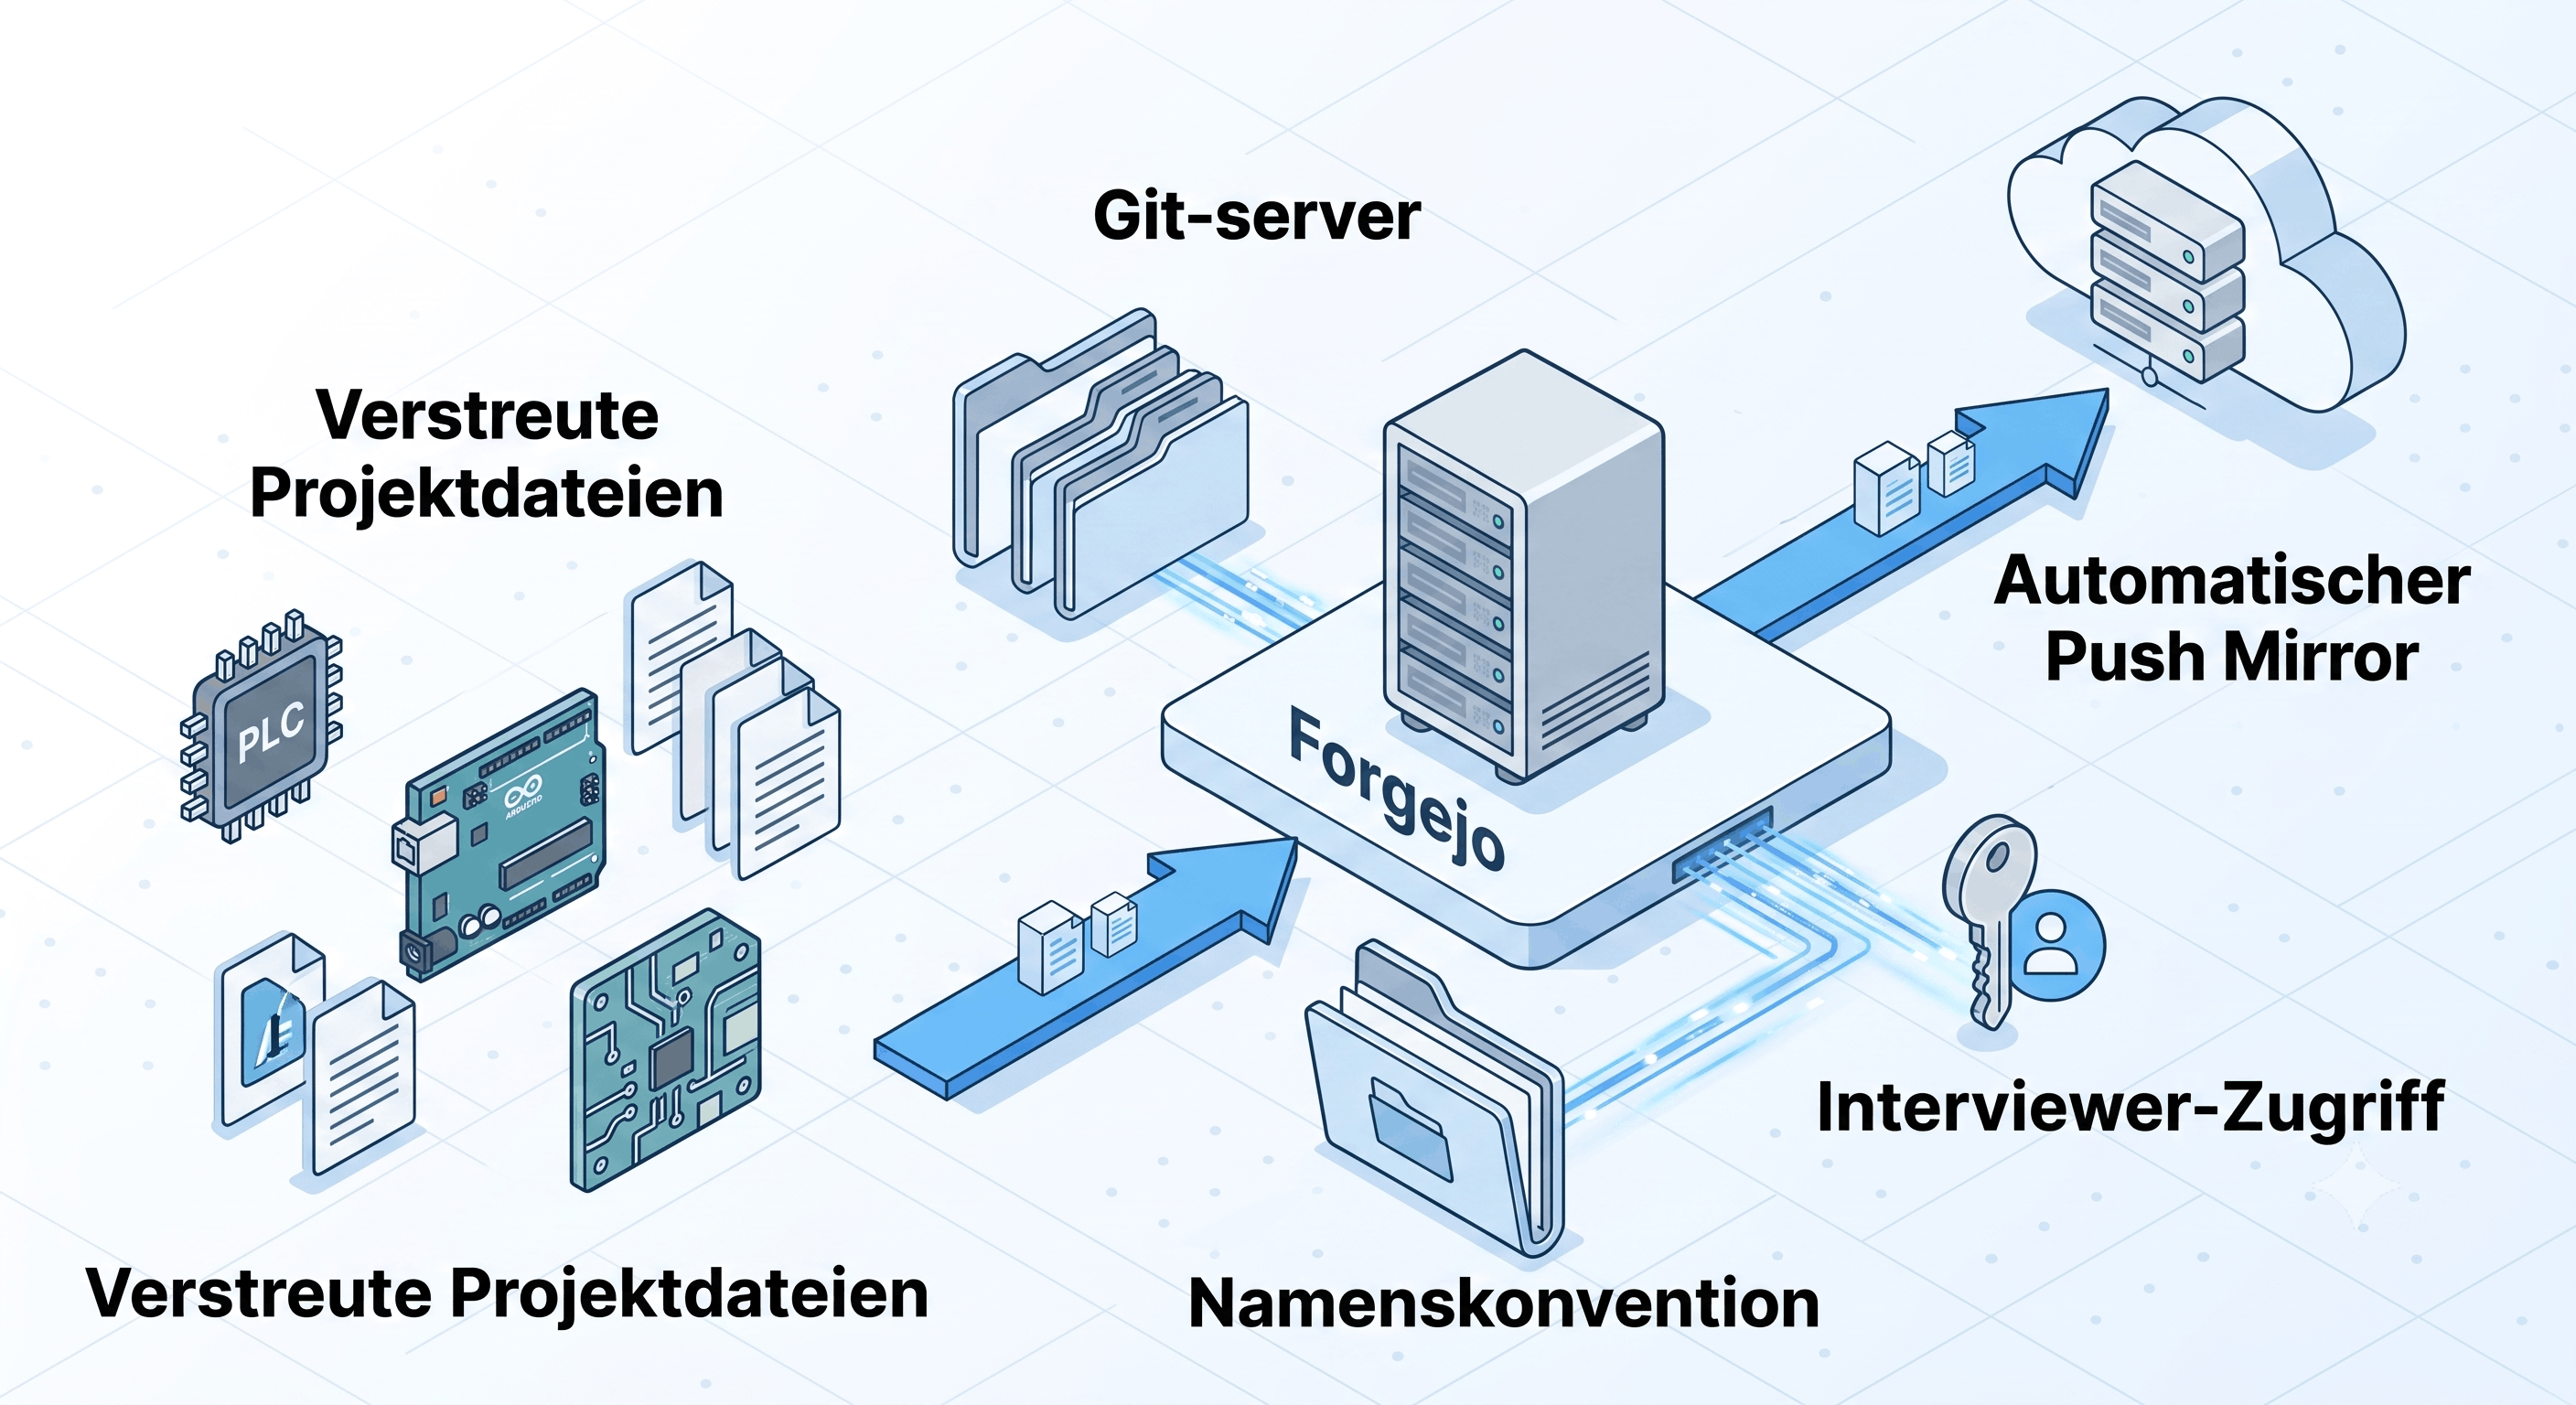
Forgejo & Git Workflow

Selbst gehosteter Git-Server mit automatischem Push Mirror zu GitHub, einheitlichen Konventionen und Interviewer-Zugriff.

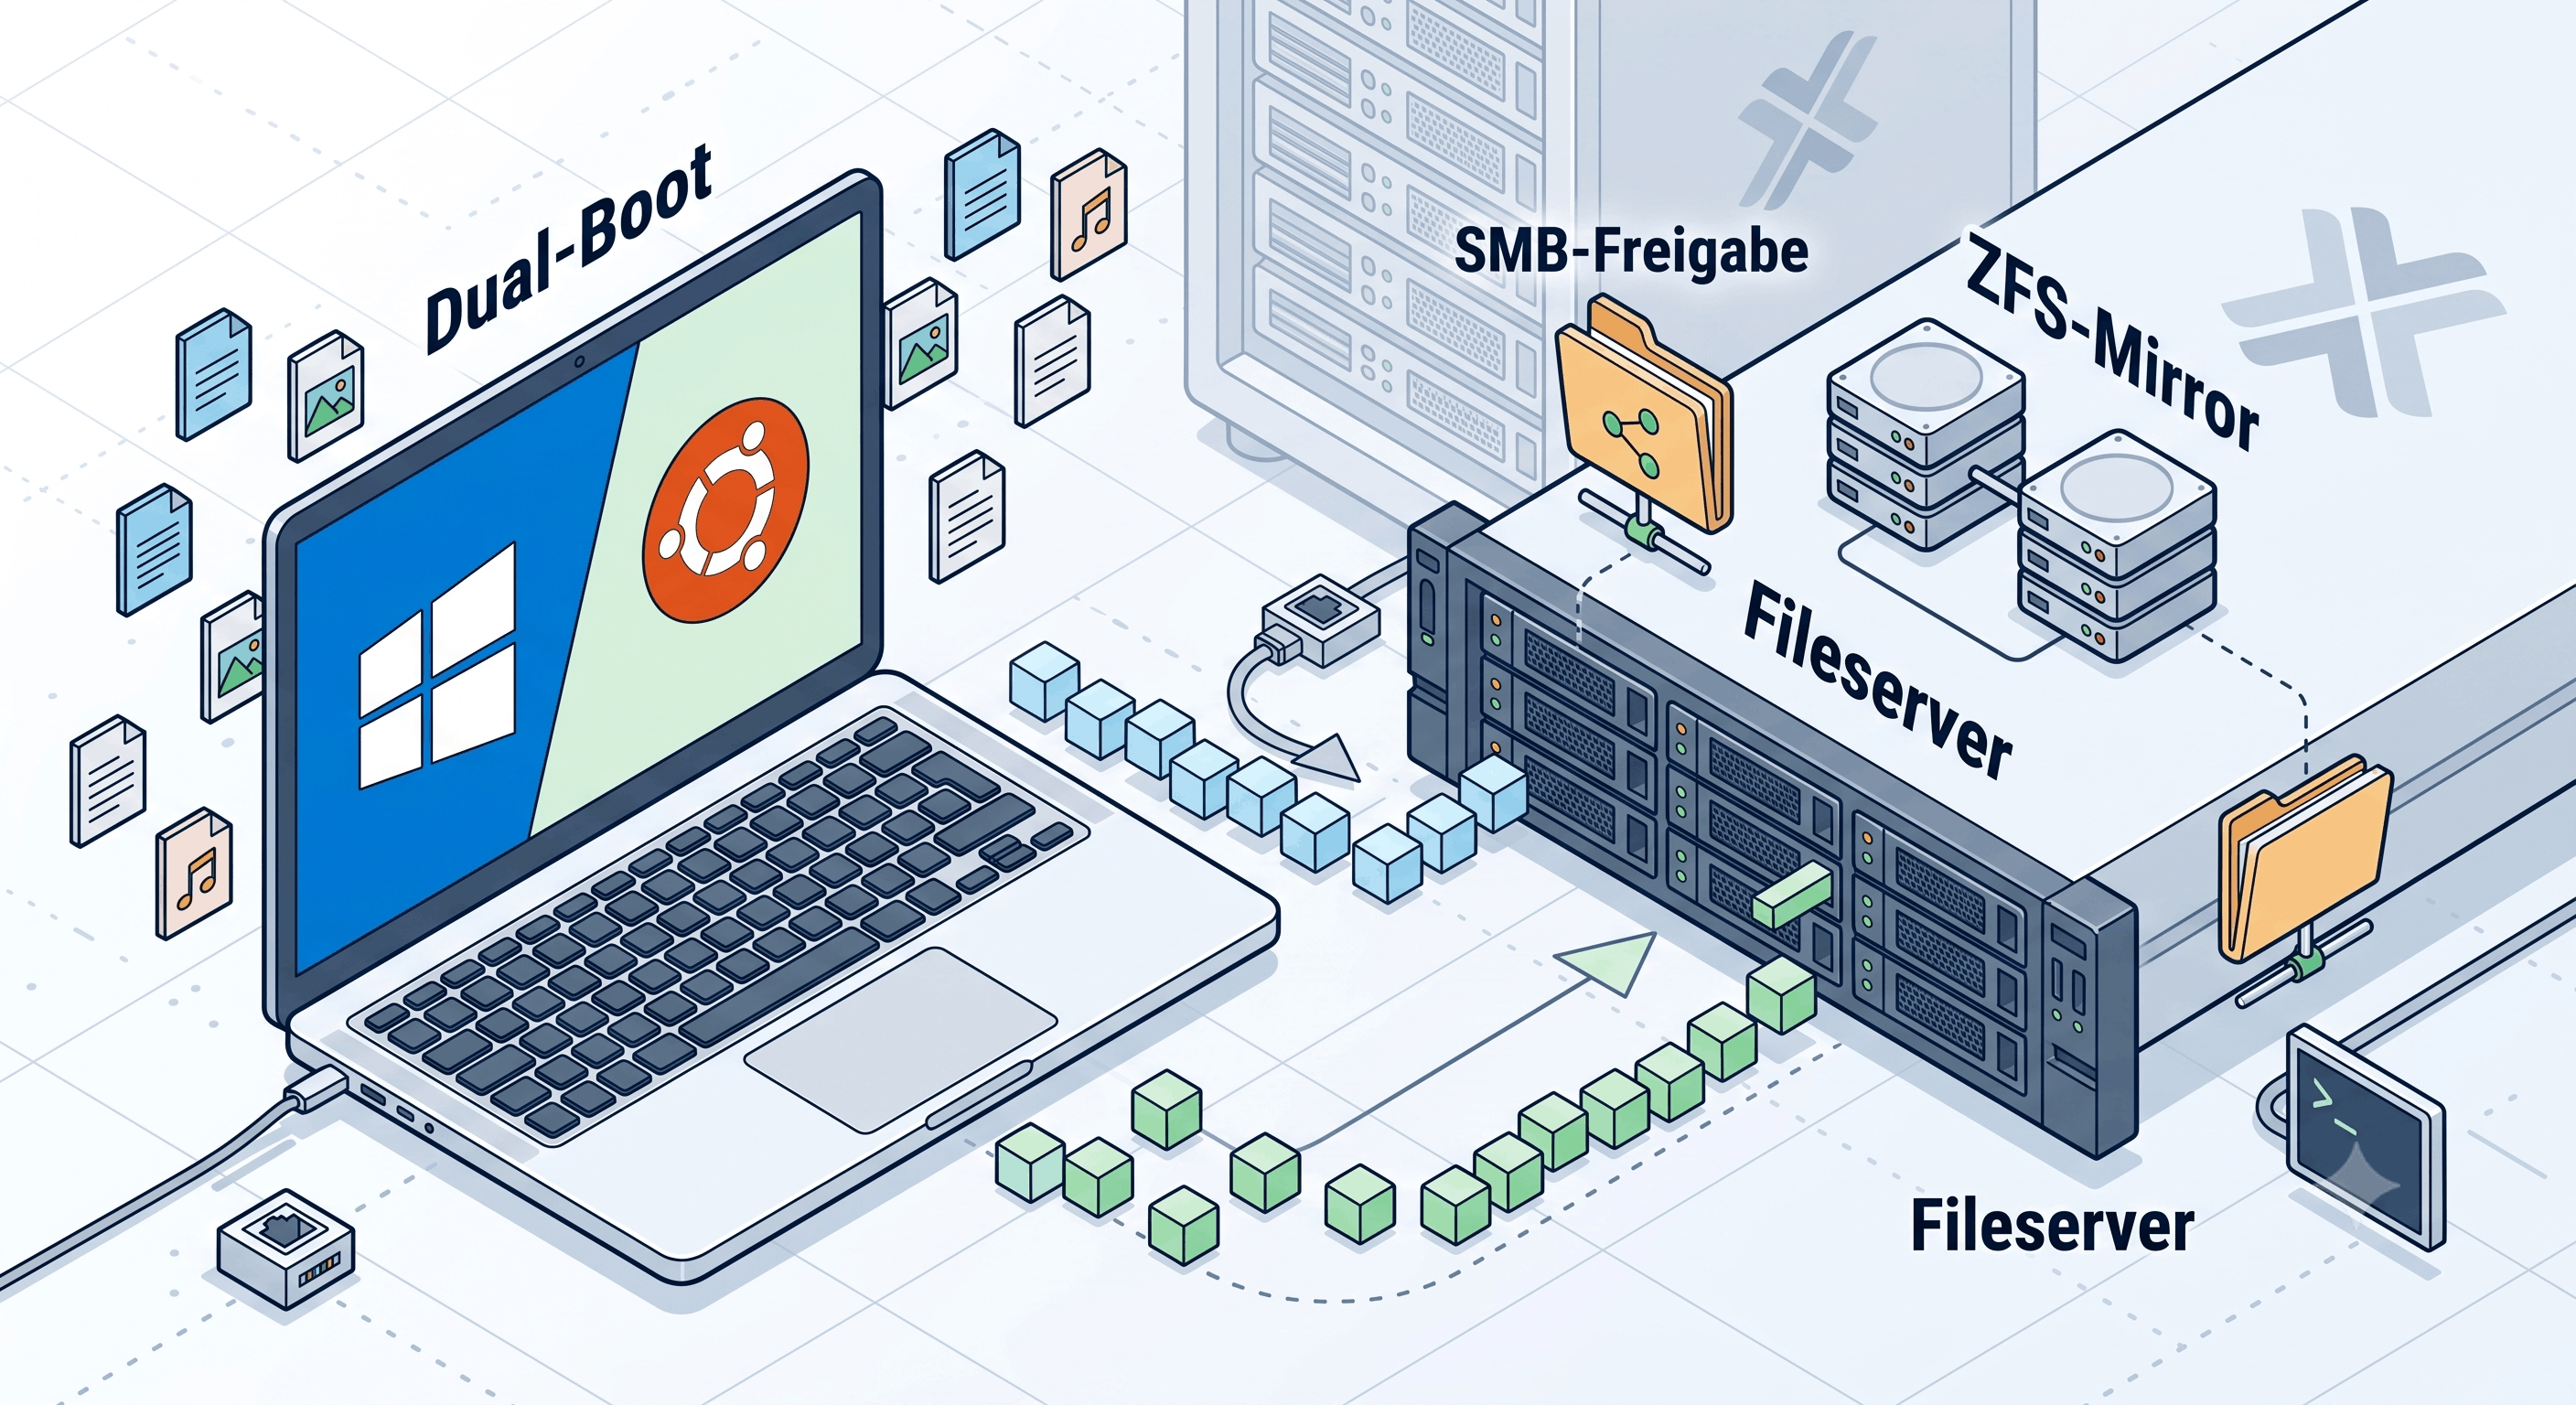
Zentraler Fileserver (Samba/ZFS)

Zentrale Dateiablage für Windows und Linux auf ZFS, bereitgestellt als LXC-Container auf Proxmox VE.

Virtualisierte Firewall als Heimrouter-Ersatz

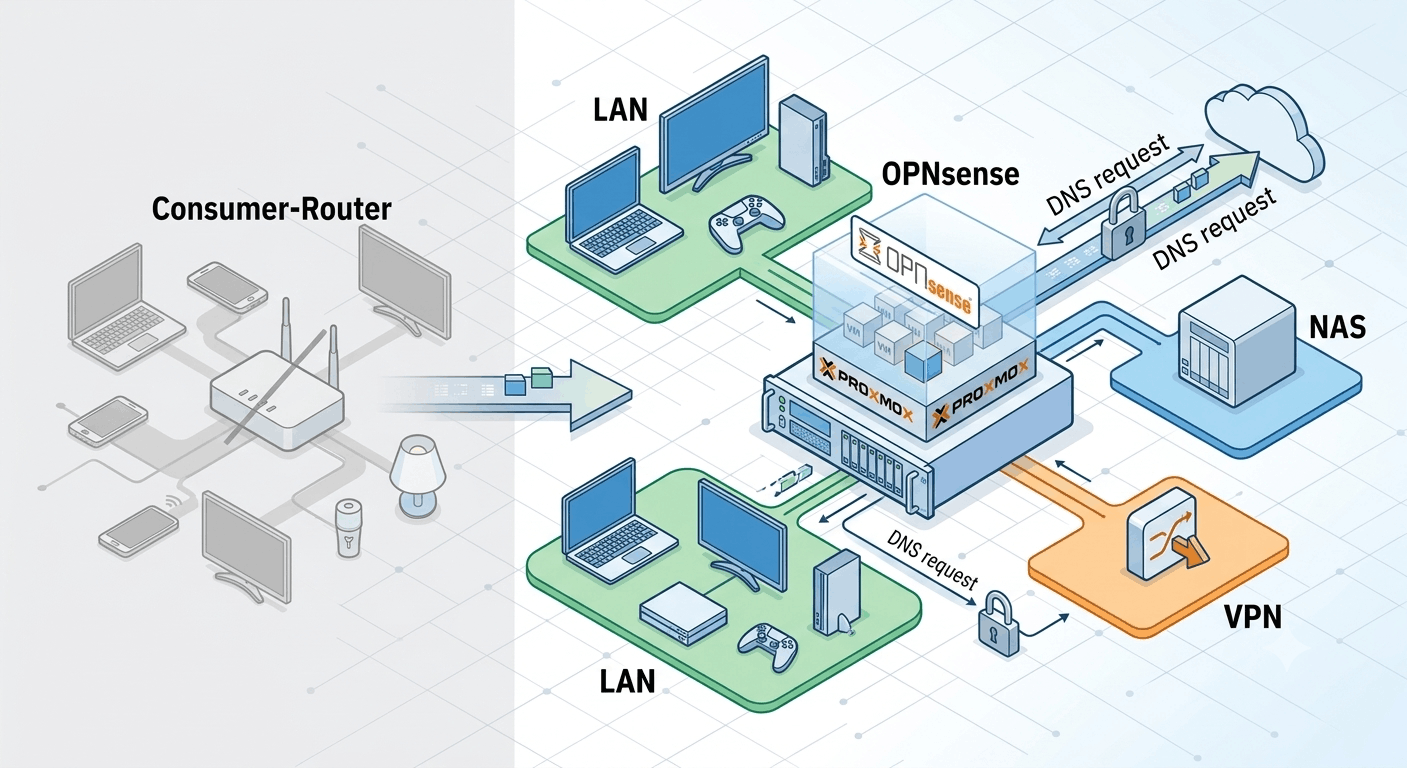
Consumer-Router durch eine virtualisierte OPNsense-Firewall mit PPPoE, DNS-Verschlüsselung, Netzwerksegmentierung und VPN-Gateway ersetzt.

Proxmox VE Hypervisor - Installation und Grundkonfiguration

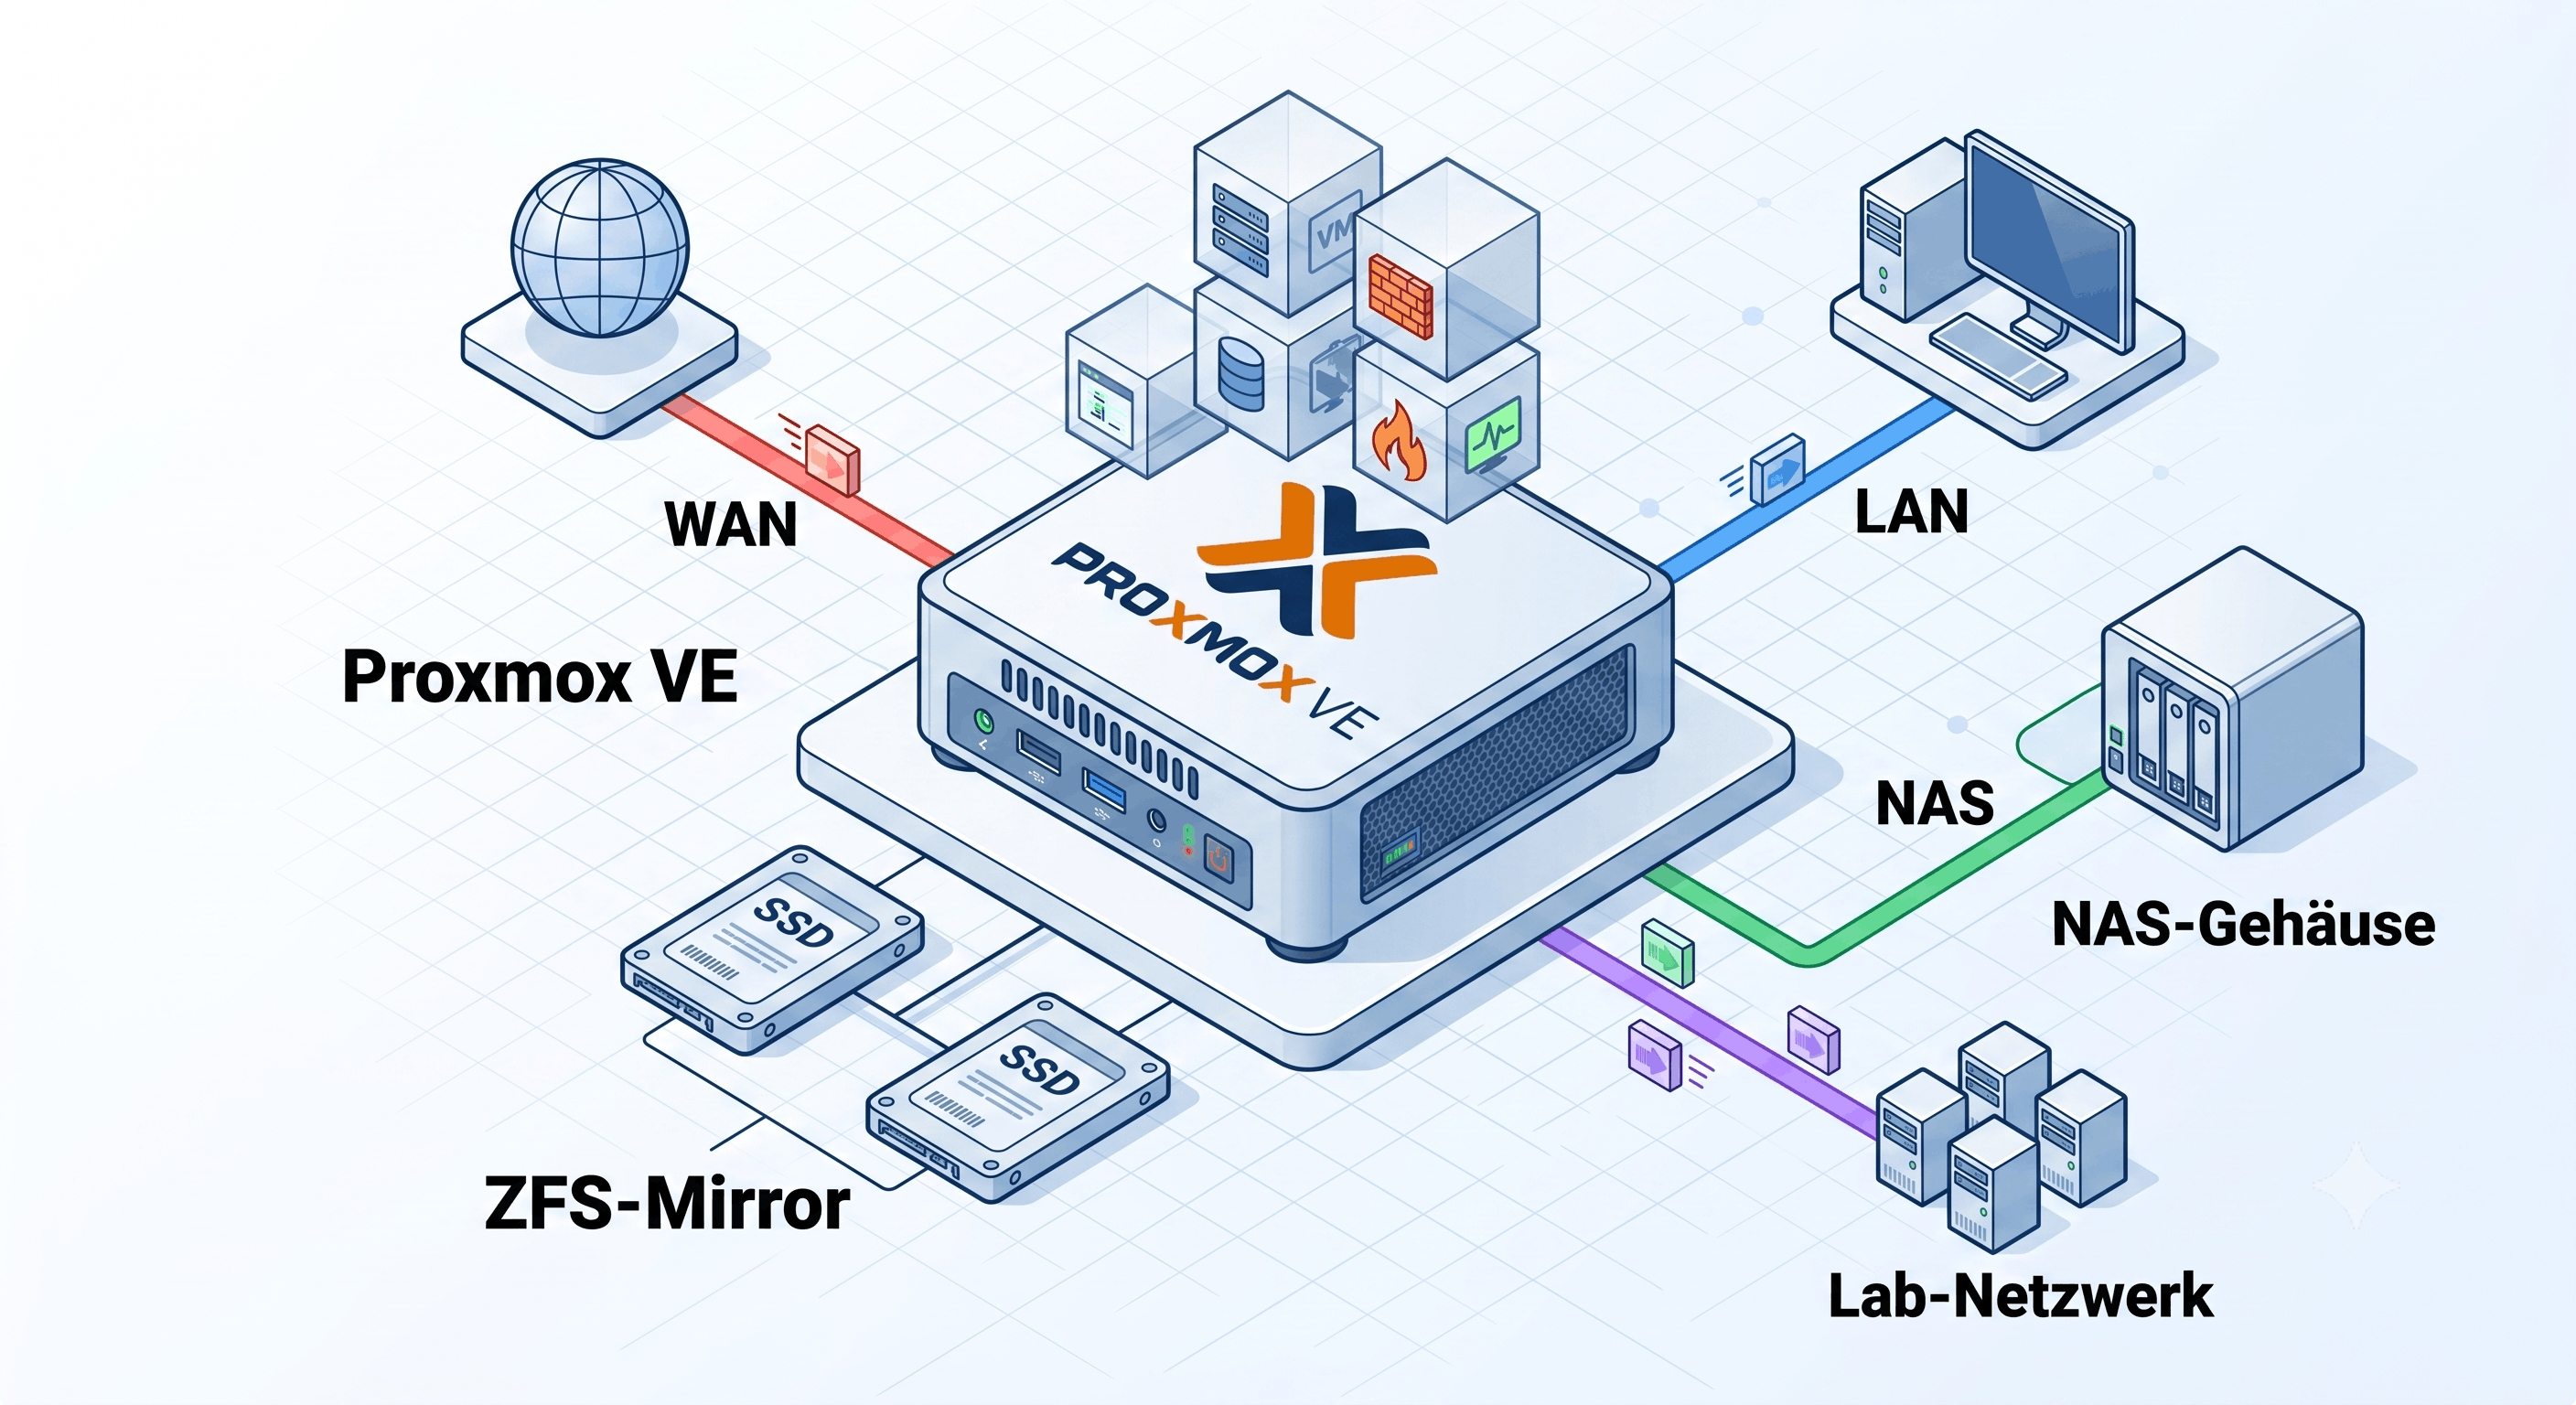
Einen stromsparenden Mini-PC als vollwertigen Hypervisor einrichten - mit ZFS-Mirror, segmentiertem Netzwerk und der Basis für eine virtualisierte OPNsense-Firewall.

Über dieses Portfolio: Self-Hosted & Secured

Diese Webseite ist für mich nicht nur eine Visitenkarte, sondern mein persönliches Projekt. Ich hoste sie eigenständig auf meinem eigenen Homelab-Server, mit OPNsense als Firewall und einem selbst gehärteten Stack:

Deployment: Als Fundament dient eine Flask-Applikation, die ich via Gunicorn WSGI-Server betreibe, vorgeschaltet ist Nginx als Reverse Proxy. Zusammen mit dem Cloudflare Tunnel ergibt das eine mehrstufige Proxy Chain, bevor eine Anfrage überhaupt meinen Code erreicht.

Infrastruktur: Mein Setup besteht aus zwei getrennten Proxmox-LXC-Containern in zwei isolierten VLAN-Segmenten. Ein Proxy-Container für Nginx und Cloudflare Tunnel, ein Backend-Container für Flask und Gunicorn. Beide Segmente sind über meine OPNsense-Firewall voneinander und vom restlichen Heimnetz abgeschottet.

Security: Der Cloudflare Tunnel baut die Verbindung ausgehend und verschlüsselt auf, sodass am Gateway kein Port geöffnet werden muss. Konkret bedeutet "gehärtet" bei mir:

  • Unprivilegierte Container: ein Ausbruch führt nicht zu Root-Rechten auf dem Host.
  • VLAN-Segmentierung: Proxy- und Backend-Container sind strikt voneinander getrennt.
  • Default-Deny-Firewall auf OPNsense: nur explizit erlaubter Traffic kommt durch.
  • Kein offener Inbound-Port: der Tunnel arbeitet ausschliesslich ausgehend.
  • Backend ohne Internetzugang: selbst bei einem Einbruch kein Nachladen von Schadcode möglich.
  • DEBUG=False in Produktion: keine Stack-Traces oder Quellcode im Fehlerfall sichtbar.
Kontakt

Mit Dialog gemeinsam

zur Lösung

Lass uns zusammenarbeiten

×

Netzwerke & Infrastruktur

Praxiserfahrung

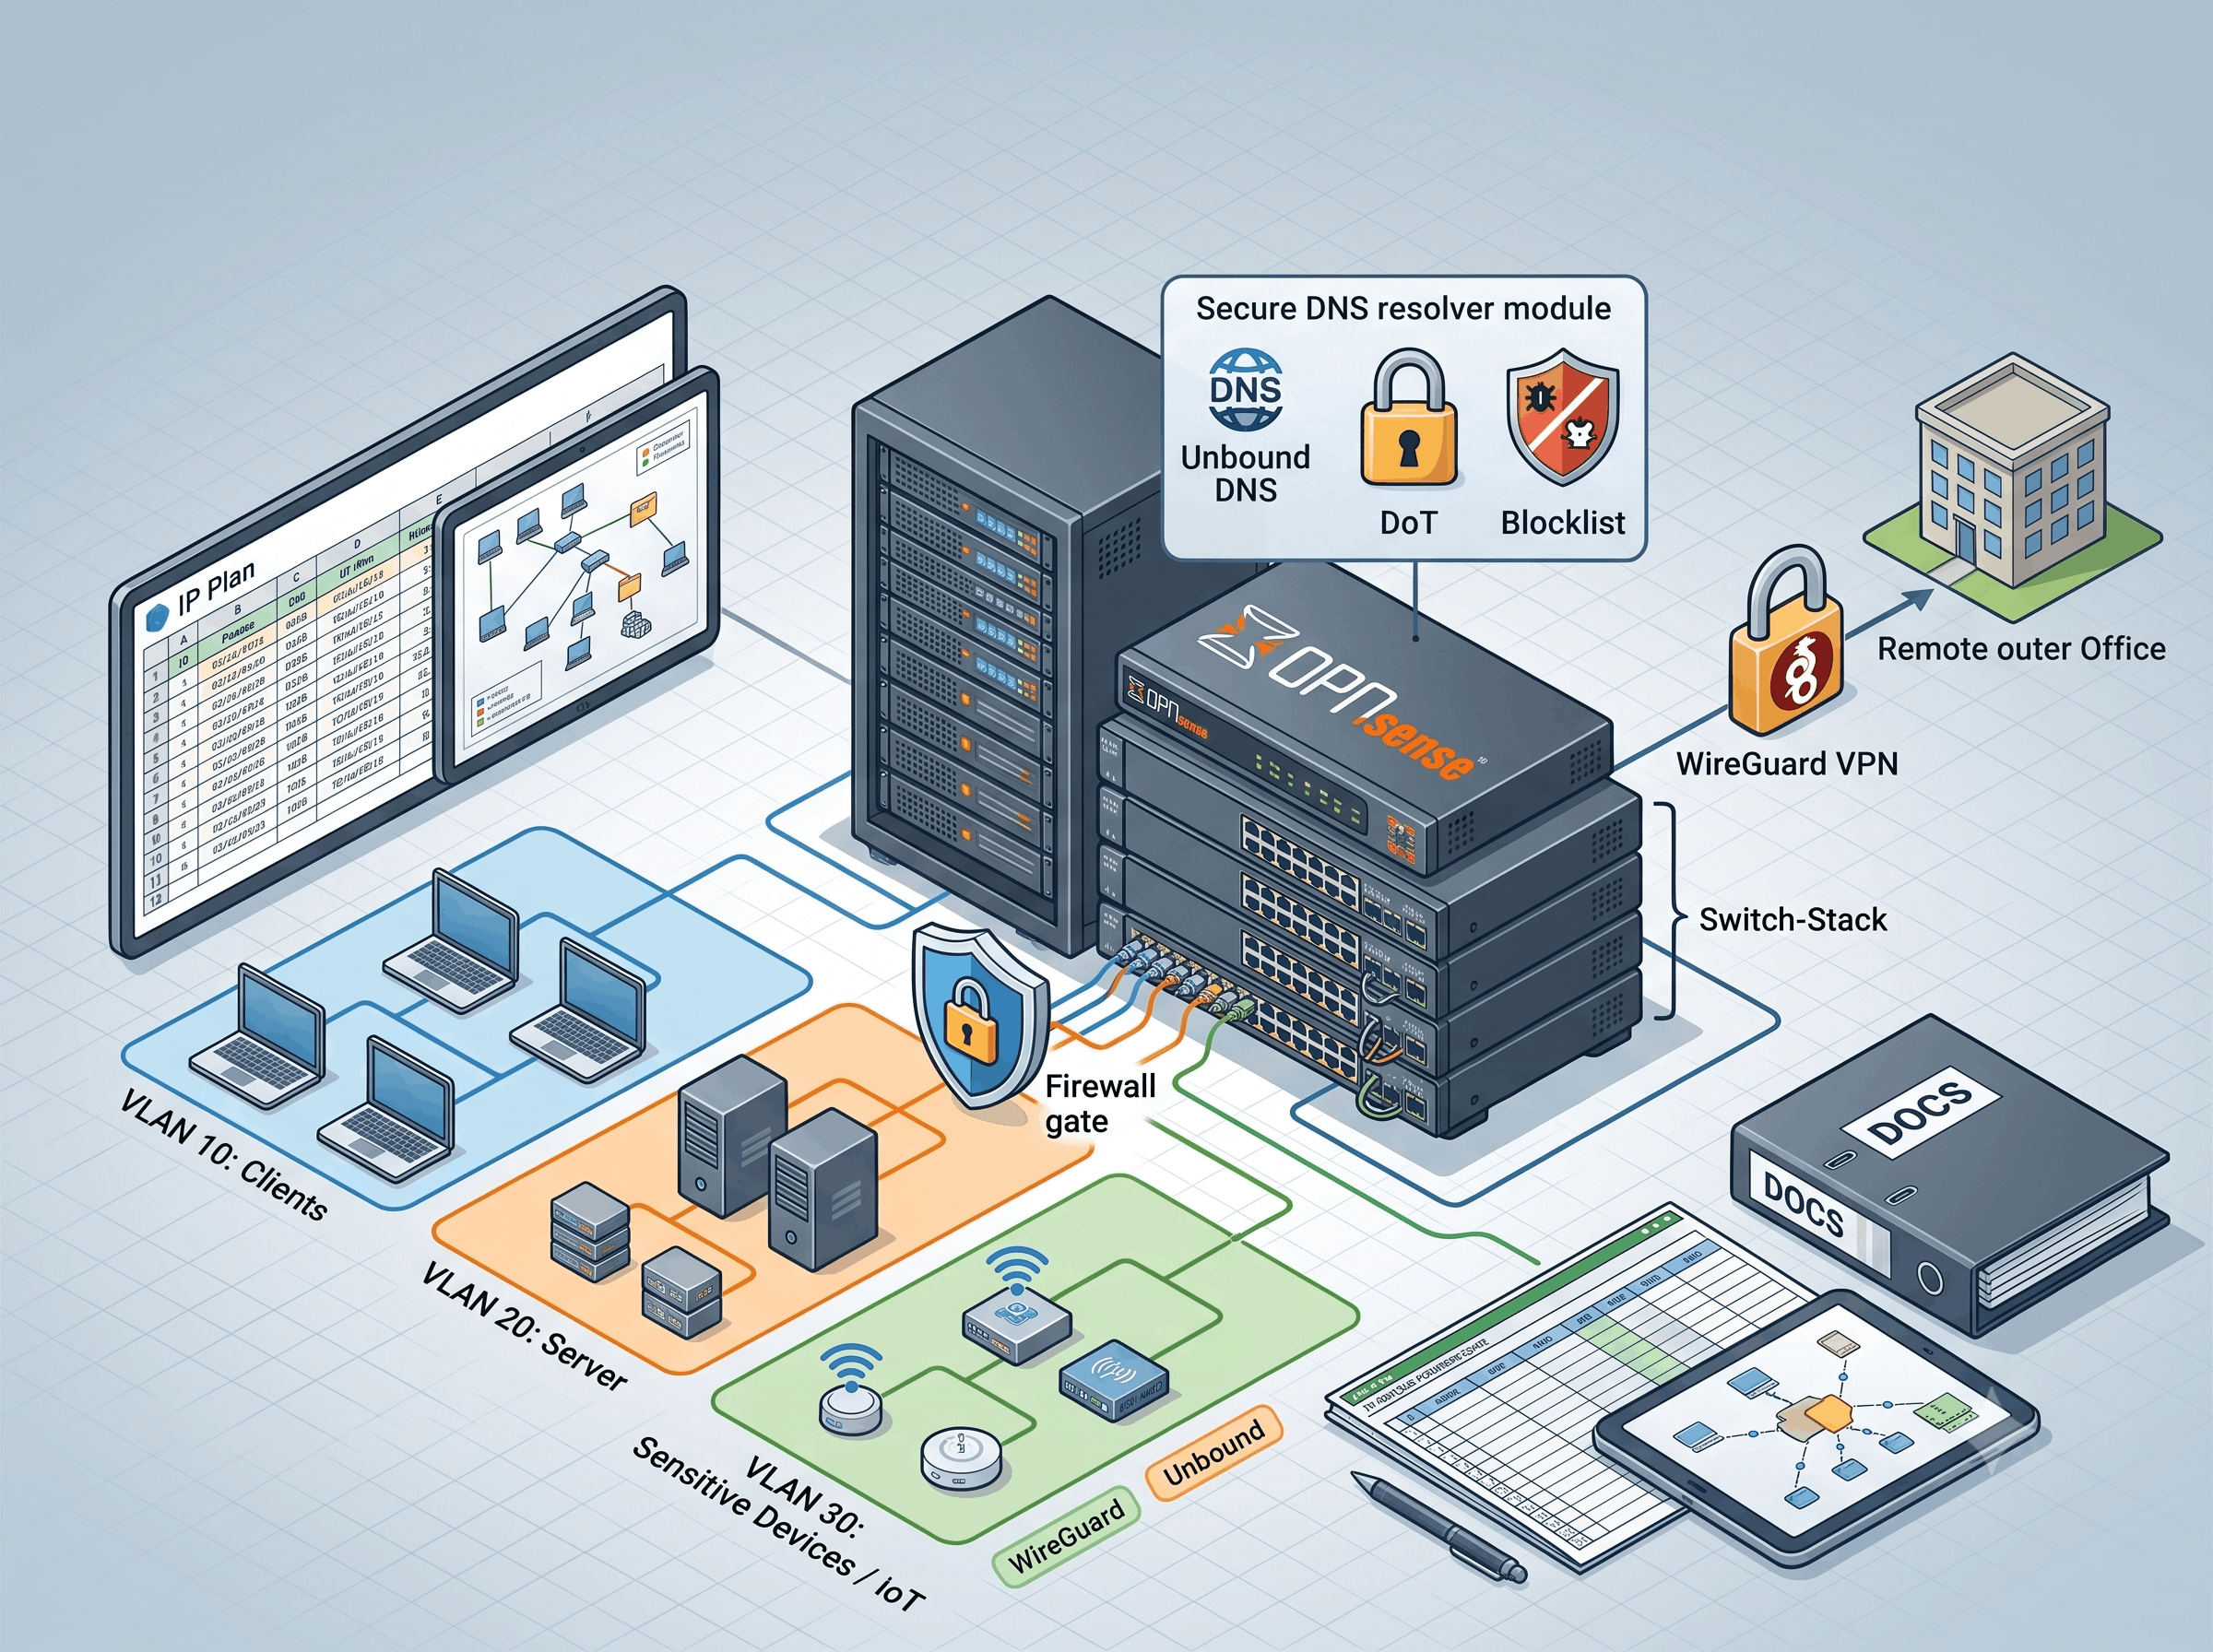
Netzwerke in getrennte Segmente aufgeteilt, damit Server, Clients und sensible Geräte sauber voneinander isoliert sind. Firewall-Regeln nach dem Prinzip „nur erlauben was nötig ist" konfiguriert, jede Regel begründet und dokumentiert.

DNS-Infrastruktur aufgesetzt: lokaler DNS-Resolver mit verschlüsselter Weiterleitung (DNS over TLS), ergänzt um Blocklisten gegen Tracking und Schadsoftware. VPN-Verbindungen eingerichtet (WireGuard), inklusive Integration in bestehende Firewall-Strukturen.

Netzwerk-Dokumentation laufend gepflegt: IP-Pläne, Topologie-Übersichten, Firewall-Regelwerke.

Technologien

OPNsense, VLANs, WireGuard, Unbound DNS, Quad9 (DoT), Netzwerksegmentierung

Stationen

Praktikum (Egger): Switch-Stack eingebaut, am Firewall-Neuaufbau mitgearbeitet, VPN-angebundenen Aussenstandort mitgeplant und umgesetzt.

Bundeswehr: Cisco Switches konfiguriert, Netze mit VLANs segmentiert.

Eigene Infrastruktur: Heimnetz mit segmentierten VLANs, OPNsense-Firewall und virtualisierten Diensten eigenständig geplant und produktiv im Einsatz.

Kontakt aufnehmen

×

Linux & Virtualisierung

Praxiserfahrung

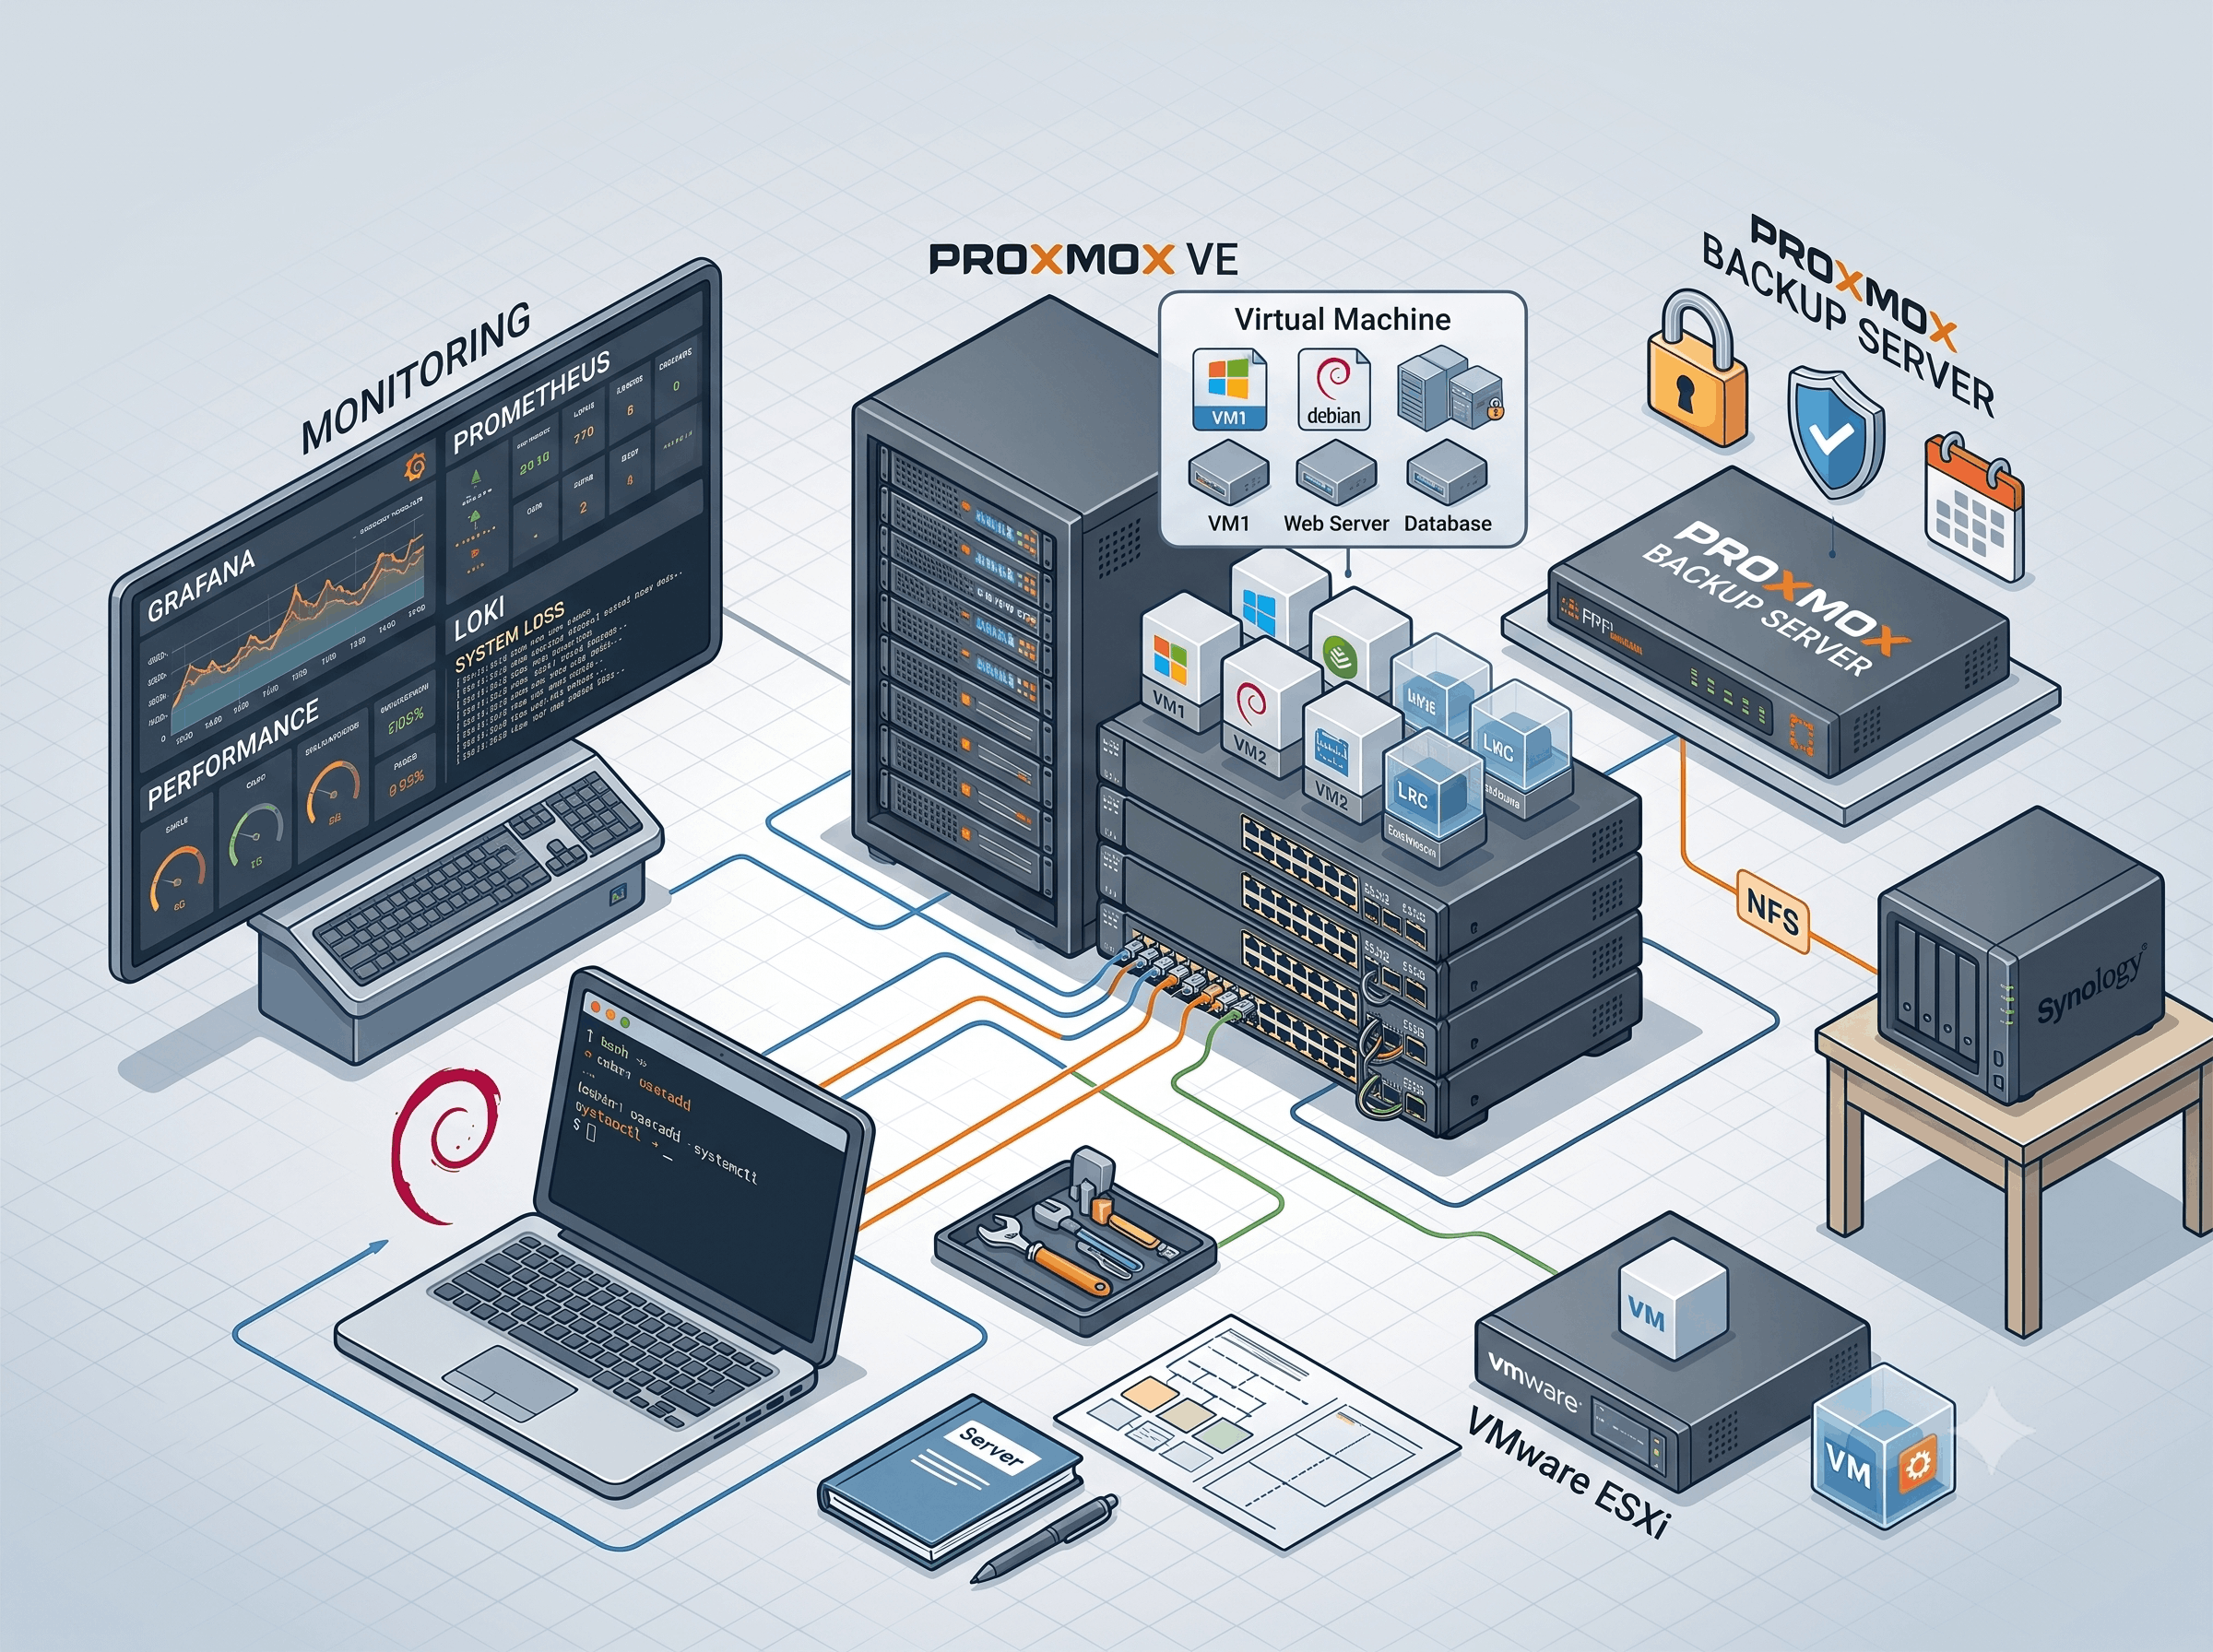
Proxmox VE installiert und konfiguriert: VMs und LXC-Container für verschiedene Dienste produktiv betrieben. Backup-Infrastruktur auf separater Hardware aufgebaut, mit verschlüsselter Sicherung, automatisierten Jobs, Aufbewahrungsregeln und Integritätsprüfung (Proxmox Backup Server). Backup-Daten zusätzlich per NFS auf ein Synology NAS ausgelagert.

Monitoring mit Grafana, Prometheus und Loki eingerichtet, für System- und Log-Überwachung. Debian-Server administriert: Paketverwaltung, Dienste, Benutzer, Berechtigungen, Zeitsynchronisation. VMware ESXi installiert und virtuelle Maschinen bereitgestellt.

Technologien

Proxmox VE, Proxmox Backup Server, VMware ESXi, Debian Linux, LXC-Container, NFS, Grafana, Prometheus, Loki

Stationen

Praktikum (Egger): VMware ESXi aufgesetzt, VMs bereitgestellt, Server eingebaut und konfiguriert.

Perinova: Kundensysteme im Managed-Services-Bereich administriert, unter anderem Windows-Server und Netzwerkkomponenten.

Eigene Infrastruktur: Proxmox-Umgebung mit mehreren VMs und Containern, inklusive Backup- und Monitoring-Lösung, produktiv im Einsatz.

Kontakt aufnehmen

×

Windows Server & Active Directory

Praxiserfahrung

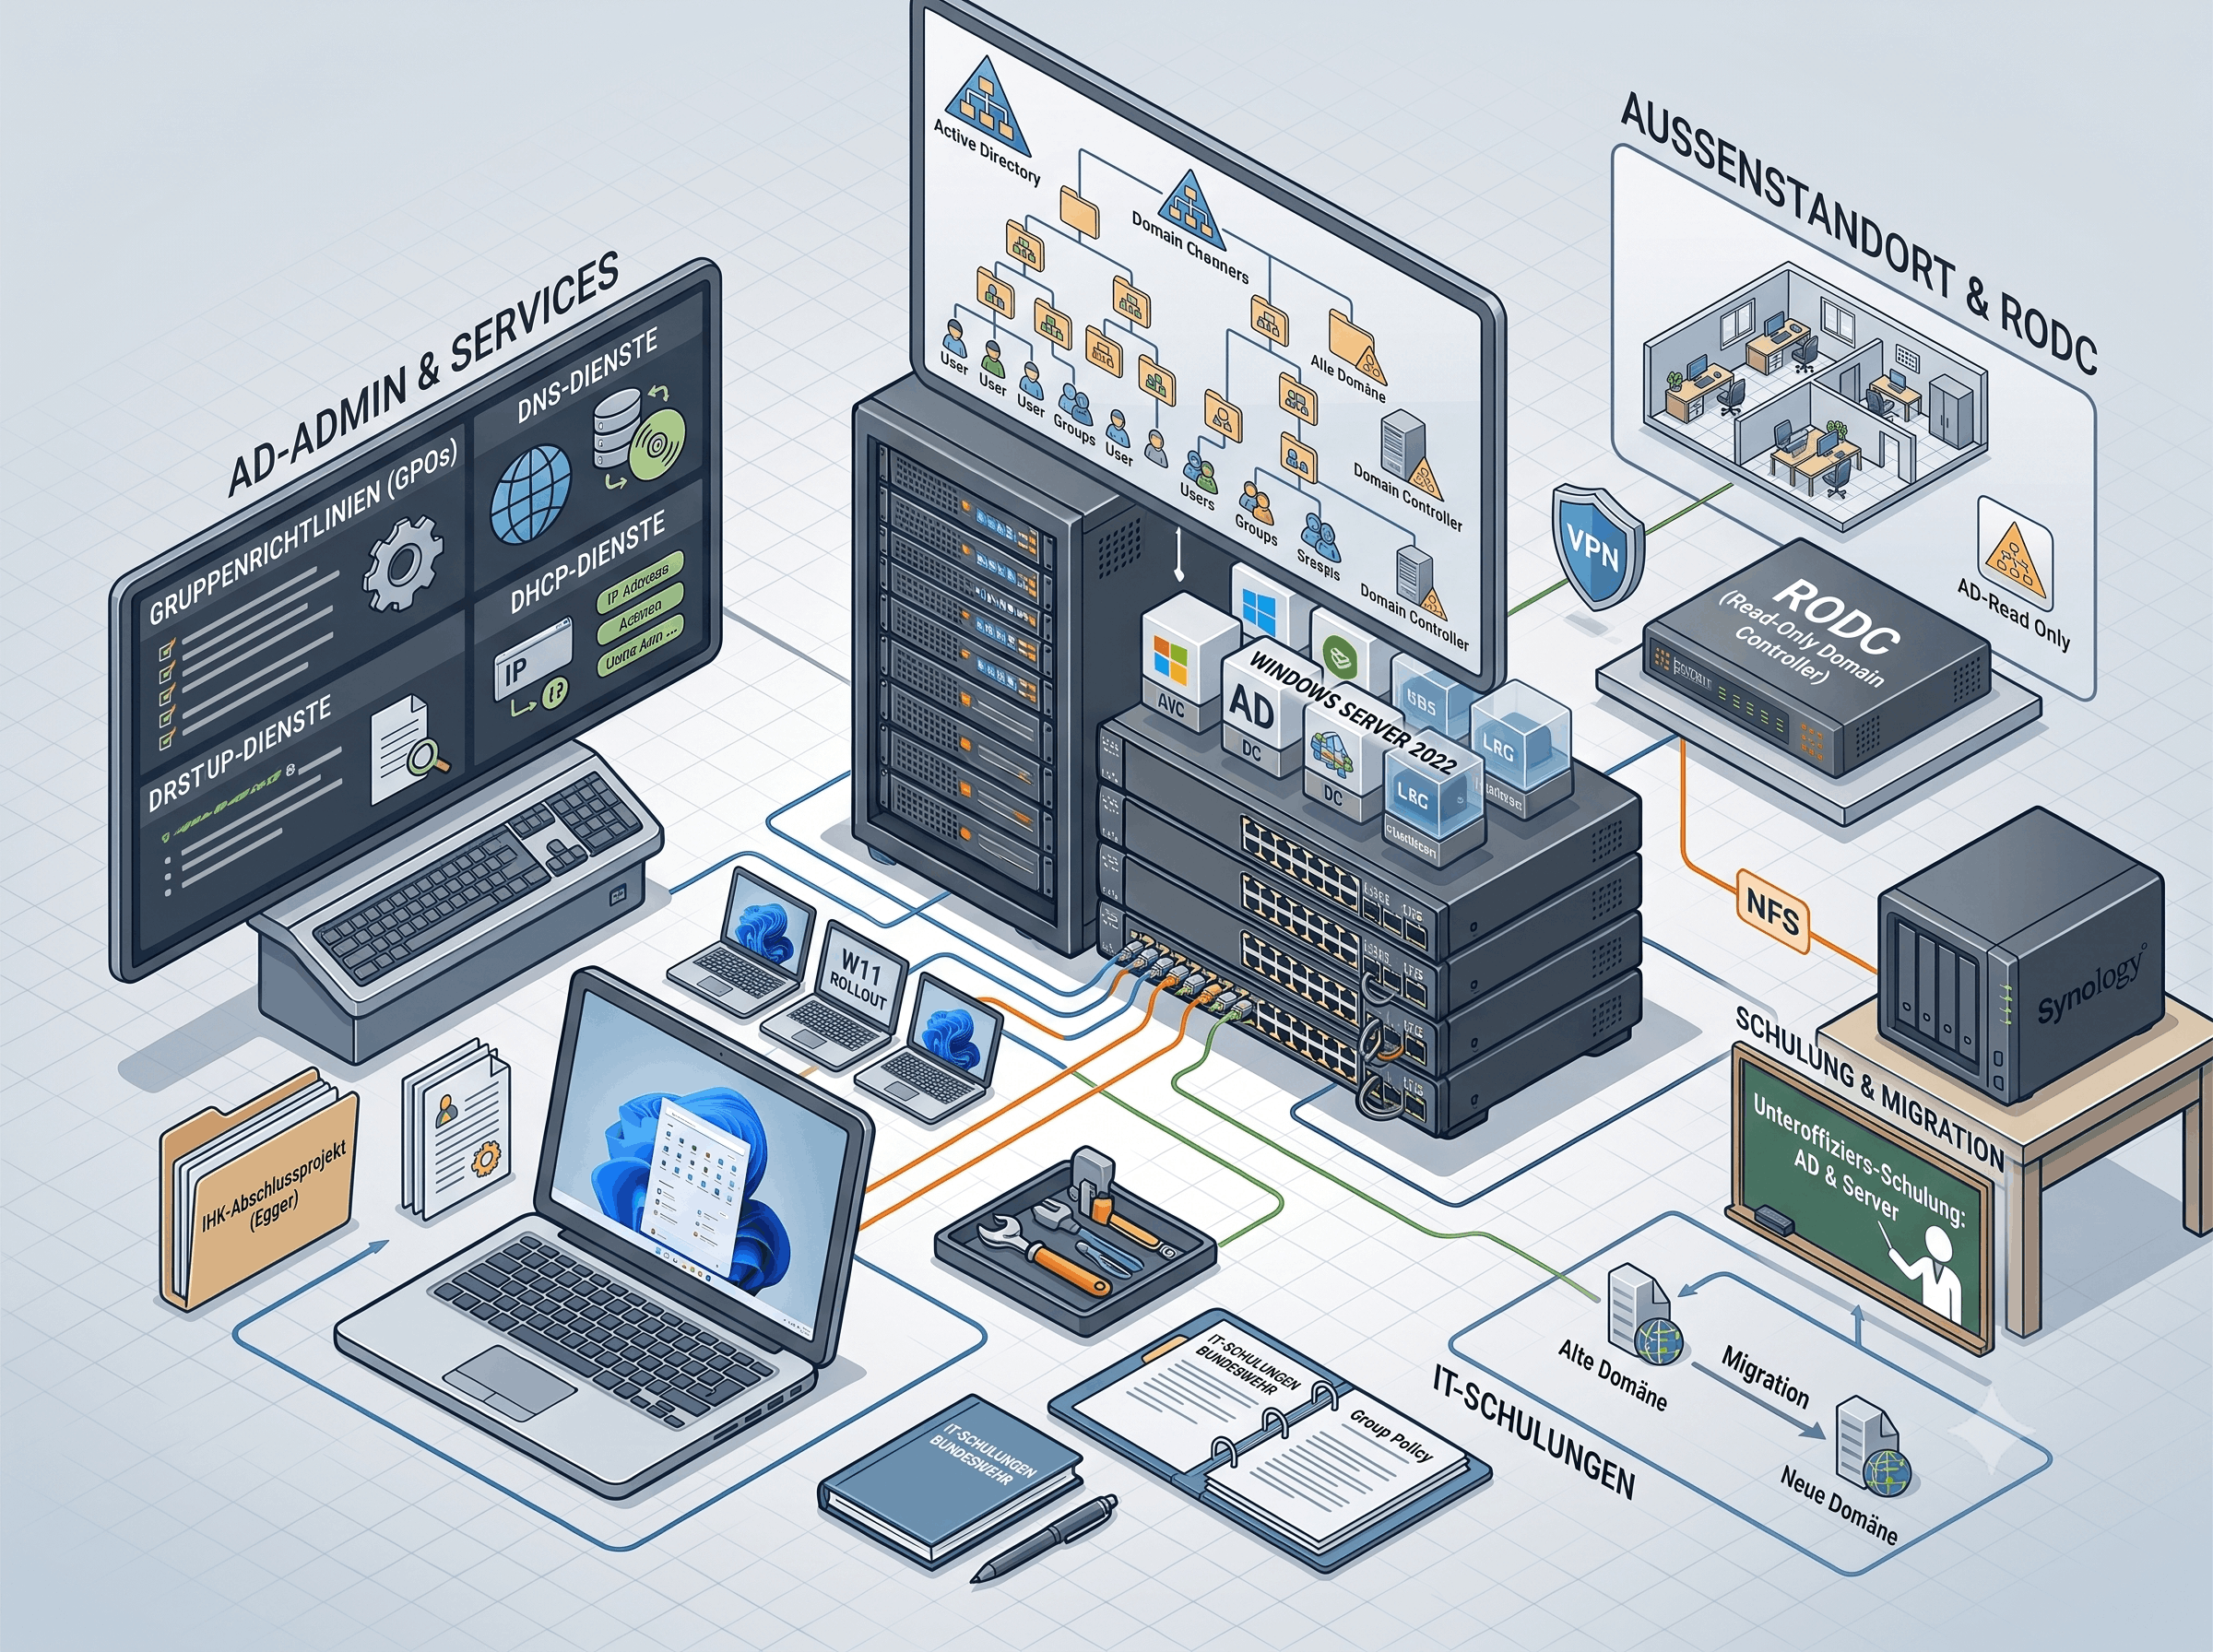
Windows Server 2025 installiert und in eine bestehende Active-Directory-Domäne integriert. Einen Read-Only Domain Controller (RODC) für einen Aussenstandort eingerichtet, damit Benutzer sich auch ohne direkte Verbindung zur Zentrale anmelden können.

DNS- und DHCP-Dienste für verteilte Standorte konfiguriert. Angehende Unteroffiziere in Windows Server 2022, Active Directory und Netzwerktechnik geschult. Windows-11-Arbeitsplätze ausgerollt und in die Domäne aufgenommen.

Technologien

Windows Server 2022/2025, Active Directory, RODC, DNS, DHCP, Gruppenrichtlinien

Stationen

Perinova: Domänenmigration bei einer Unternehmenstrennung, Clients, Benutzer und Richtlinien in die neue Umgebung überführt.

Praktikum (Egger): Server- und Netzwerkinfrastruktur für VPN-angebundenen Aussenstandort geplant und umgesetzt (IHK-Abschlussprojekt).

Bundeswehr: IT-Schulungen für Unteroffiziere durchgeführt, Server und Notebooks administriert.

Kontakt aufnehmen

×

Dokumentation & Struktur

Praxiserfahrung

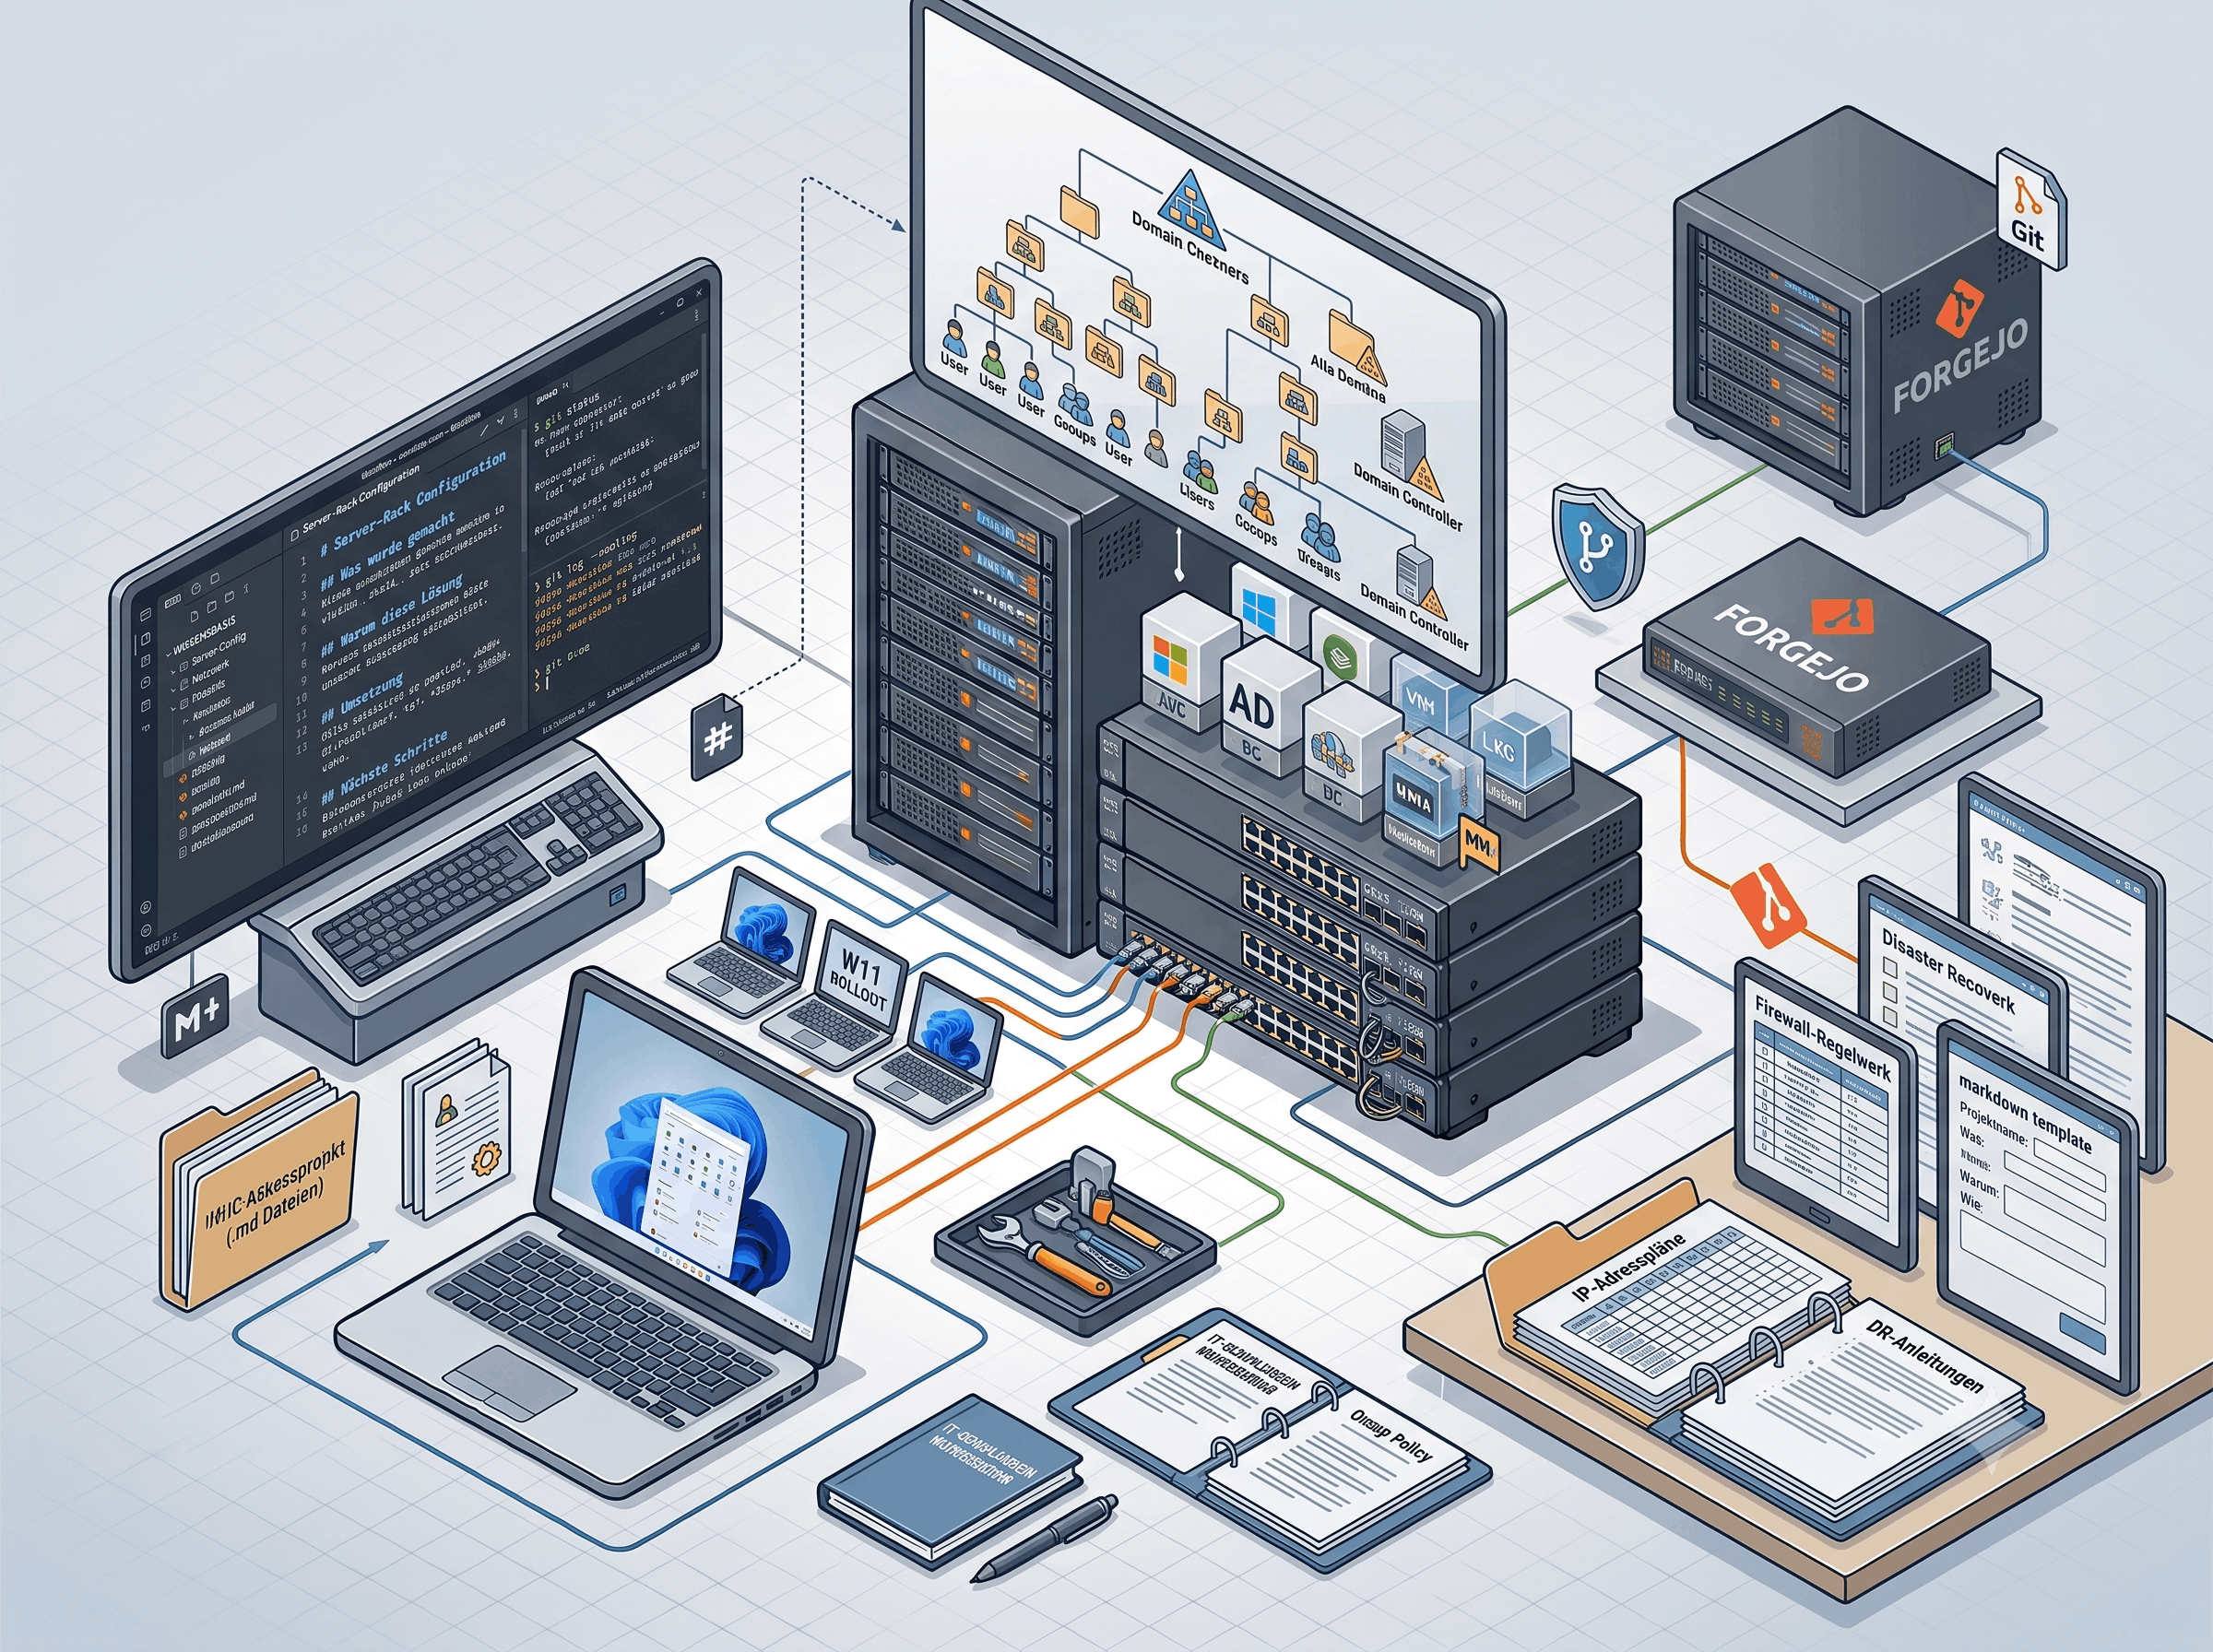
Jede Konfiguration und jedes Projekt nach einem festen Schema dokumentiert: Was wurde gemacht, warum diese Lösung, wie wurde es umgesetzt, welche Komponenten sind beteiligt, was sind die nächsten Schritte. Netzwerk-Dokumentation gepflegt: IP-Adresspläne, Topologie-Diagramme, Firewall-Regelwerke, Disaster-Recovery-Anleitungen.

Eigenes Wissensmanagement mit Obsidian aufgebaut, versioniert über Git. Technische Entscheidungen nachvollziehbar festgehalten, damit nicht nur das Ergebnis, sondern auch der Denkweg dokumentiert ist.

Technologien

Obsidian, Git (Forgejo), Markdown, strukturierte Vorlagen

Stationen

Praktikum (Egger): fortlaufende Dokumentation der Netzwerktopologie und technischer Umsetzungsstände.

DACHSER: im EDI-Support systematisch Fehler analysiert und Lösungswege dokumentiert.

Perinova: Kundensysteme im 2nd-Level-Support betreut, technische Abläufe und Lösungen festgehalten.

Eigene Infrastruktur: komplette technische Dokumentation aller Systeme und Konfigurationen.

Kontakt aufnehmen

×

IT-Praktikum (Systemintegration)

egger Otoplastik + Labortechnik GmbH

Mai 2025 bis März 2026 | Kempten (Allgäu)

Tätigkeit und Verantwortung

Mein Einsatz bei Egger ging weit über ein klassisches Praktikum hinaus. Bereits ab dem ersten Tag habe ich aktiv an der grundlegenden Modernisierung der IT-Infrastruktur mitgearbeitet: neue Server, neue Firewall, neue Netzwerk-Switches.

Los ging es mit der Vorbereitung der Server-Hardware: Firmware aktualisiert, Systeme geprüft und für den produktiven Einsatz bereitgestellt. Danach folgte die Virtualisierungsumgebung: installiert und konfiguriert, auf deren Basis mehrere virtuelle Server parallel betrieben werden. Im weiteren Verlauf kamen Windows-Server-Systeme dazu, eingebunden in das bestehende Firmennetzwerk, mit zentralen Diensten wie Druckverwaltung, Benutzerverzeichnisse und Adressvergabe.

Im Netzwerkbereich: Switch-Stacks eingebaut, an der Firewall-Erneuerung mitgearbeitet und den Aussenstandort per VPN sicher angebunden.

IHK-Abschlussprojekt

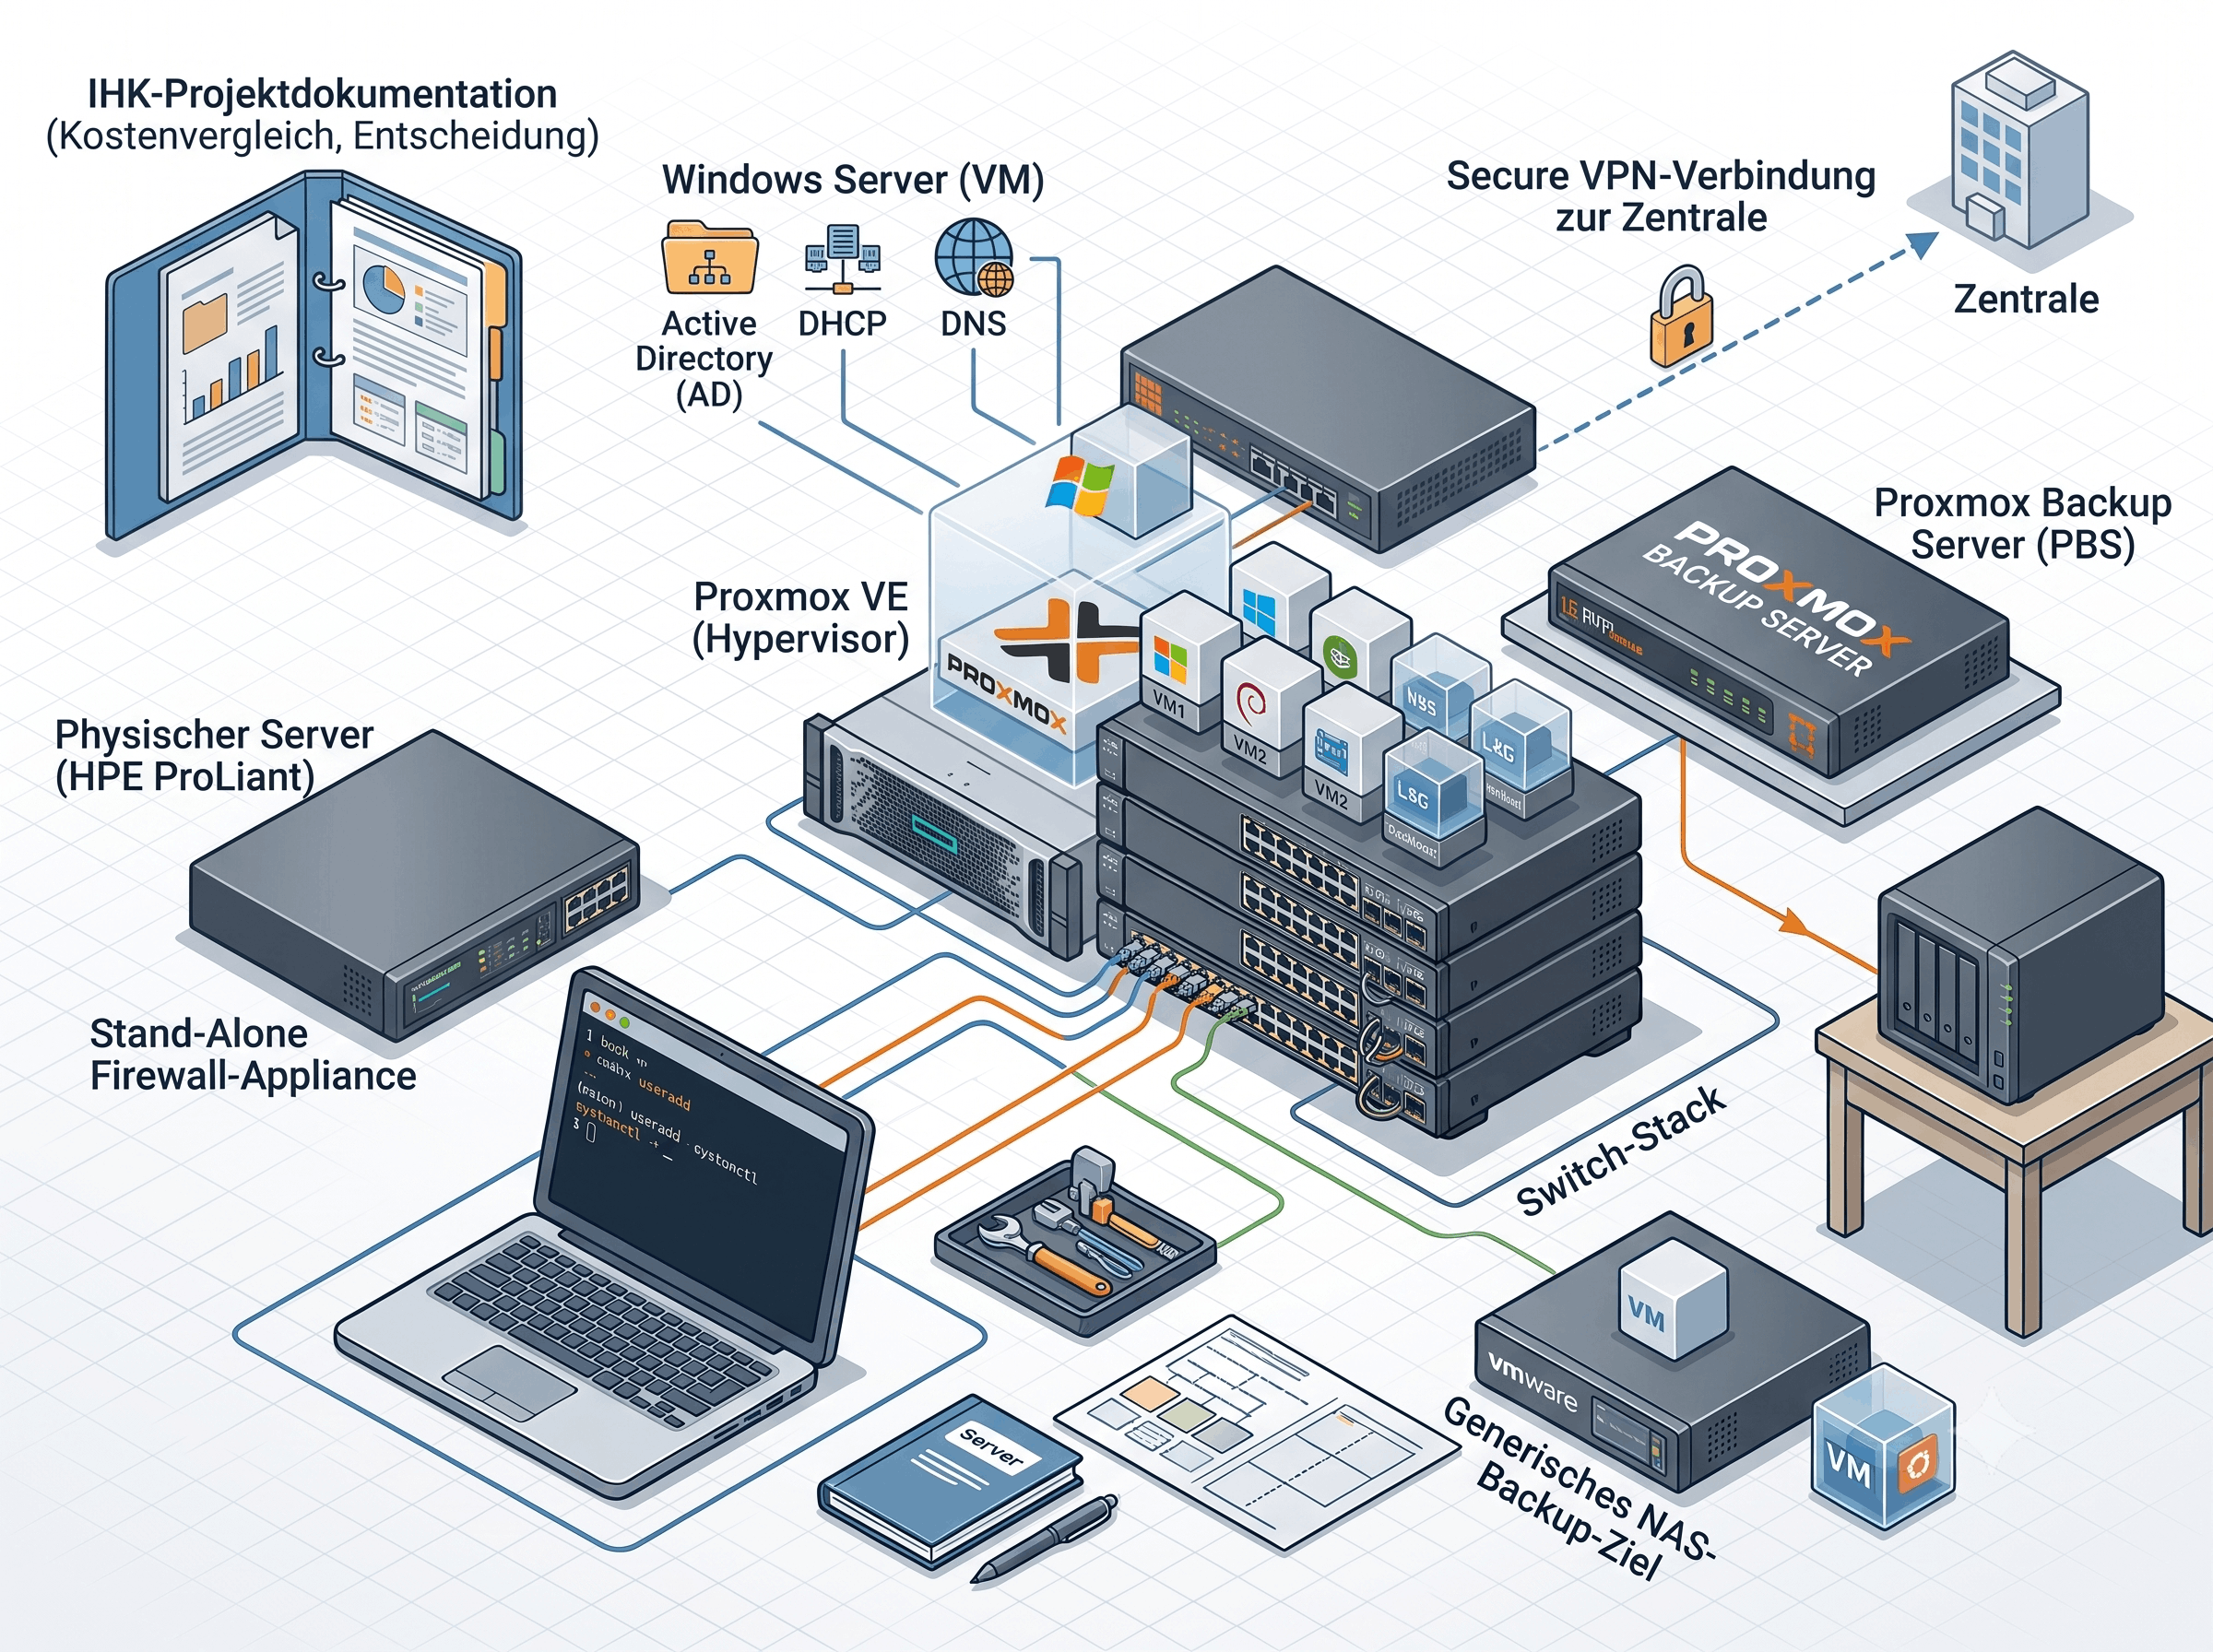
Der Aussenstandort war zuvor stark abhängig von der Verbindung zur Zentrale. Fiel diese aus, waren zentrale Dienste nicht mehr erreichbar. Mein Abschlussprojekt hat dieses Problem gelöst: ich habe eigenständig eine virtualisierte Server-Lösung geplant und umgesetzt, die wichtige Netzwerkdienste jetzt lokal bereitstellt und durch eine eigenständige Backup-Infrastruktur absichert.

Das Projekt umfasste einen strukturierten Kostenvergleich verschiedener Virtualisierungsplattformen, eine dokumentierte Entscheidungsfindung und eine vollständige Projektdokumentation nach IHK-Vorgaben.

Technologien

Windows Server 2025, Proxmox VE, Active Directory, DHCP, DNS, VMware ESXi, HPE ProLiant Server, Switch-Konfiguration, VPN, Proxmox Backup Server, QNAP NAS

Kontakt aufnehmen

×

Informationstechnik Soldat

Bundeswehr, Teilstreitkräfte Heer

Juli 2021 bis Juni 2023 | Füssen

Tätigkeit und Verantwortung

Zwei Jahre lang war ich als Zeitsoldat im Bereich Informationstechnik in einem Gebirgsversorgungsbataillon eingesetzt. Mein Alltag verband klassische IT-Administration mit einem Umfeld, in dem Zuverlässigkeit und klare Abläufe nicht optional waren.

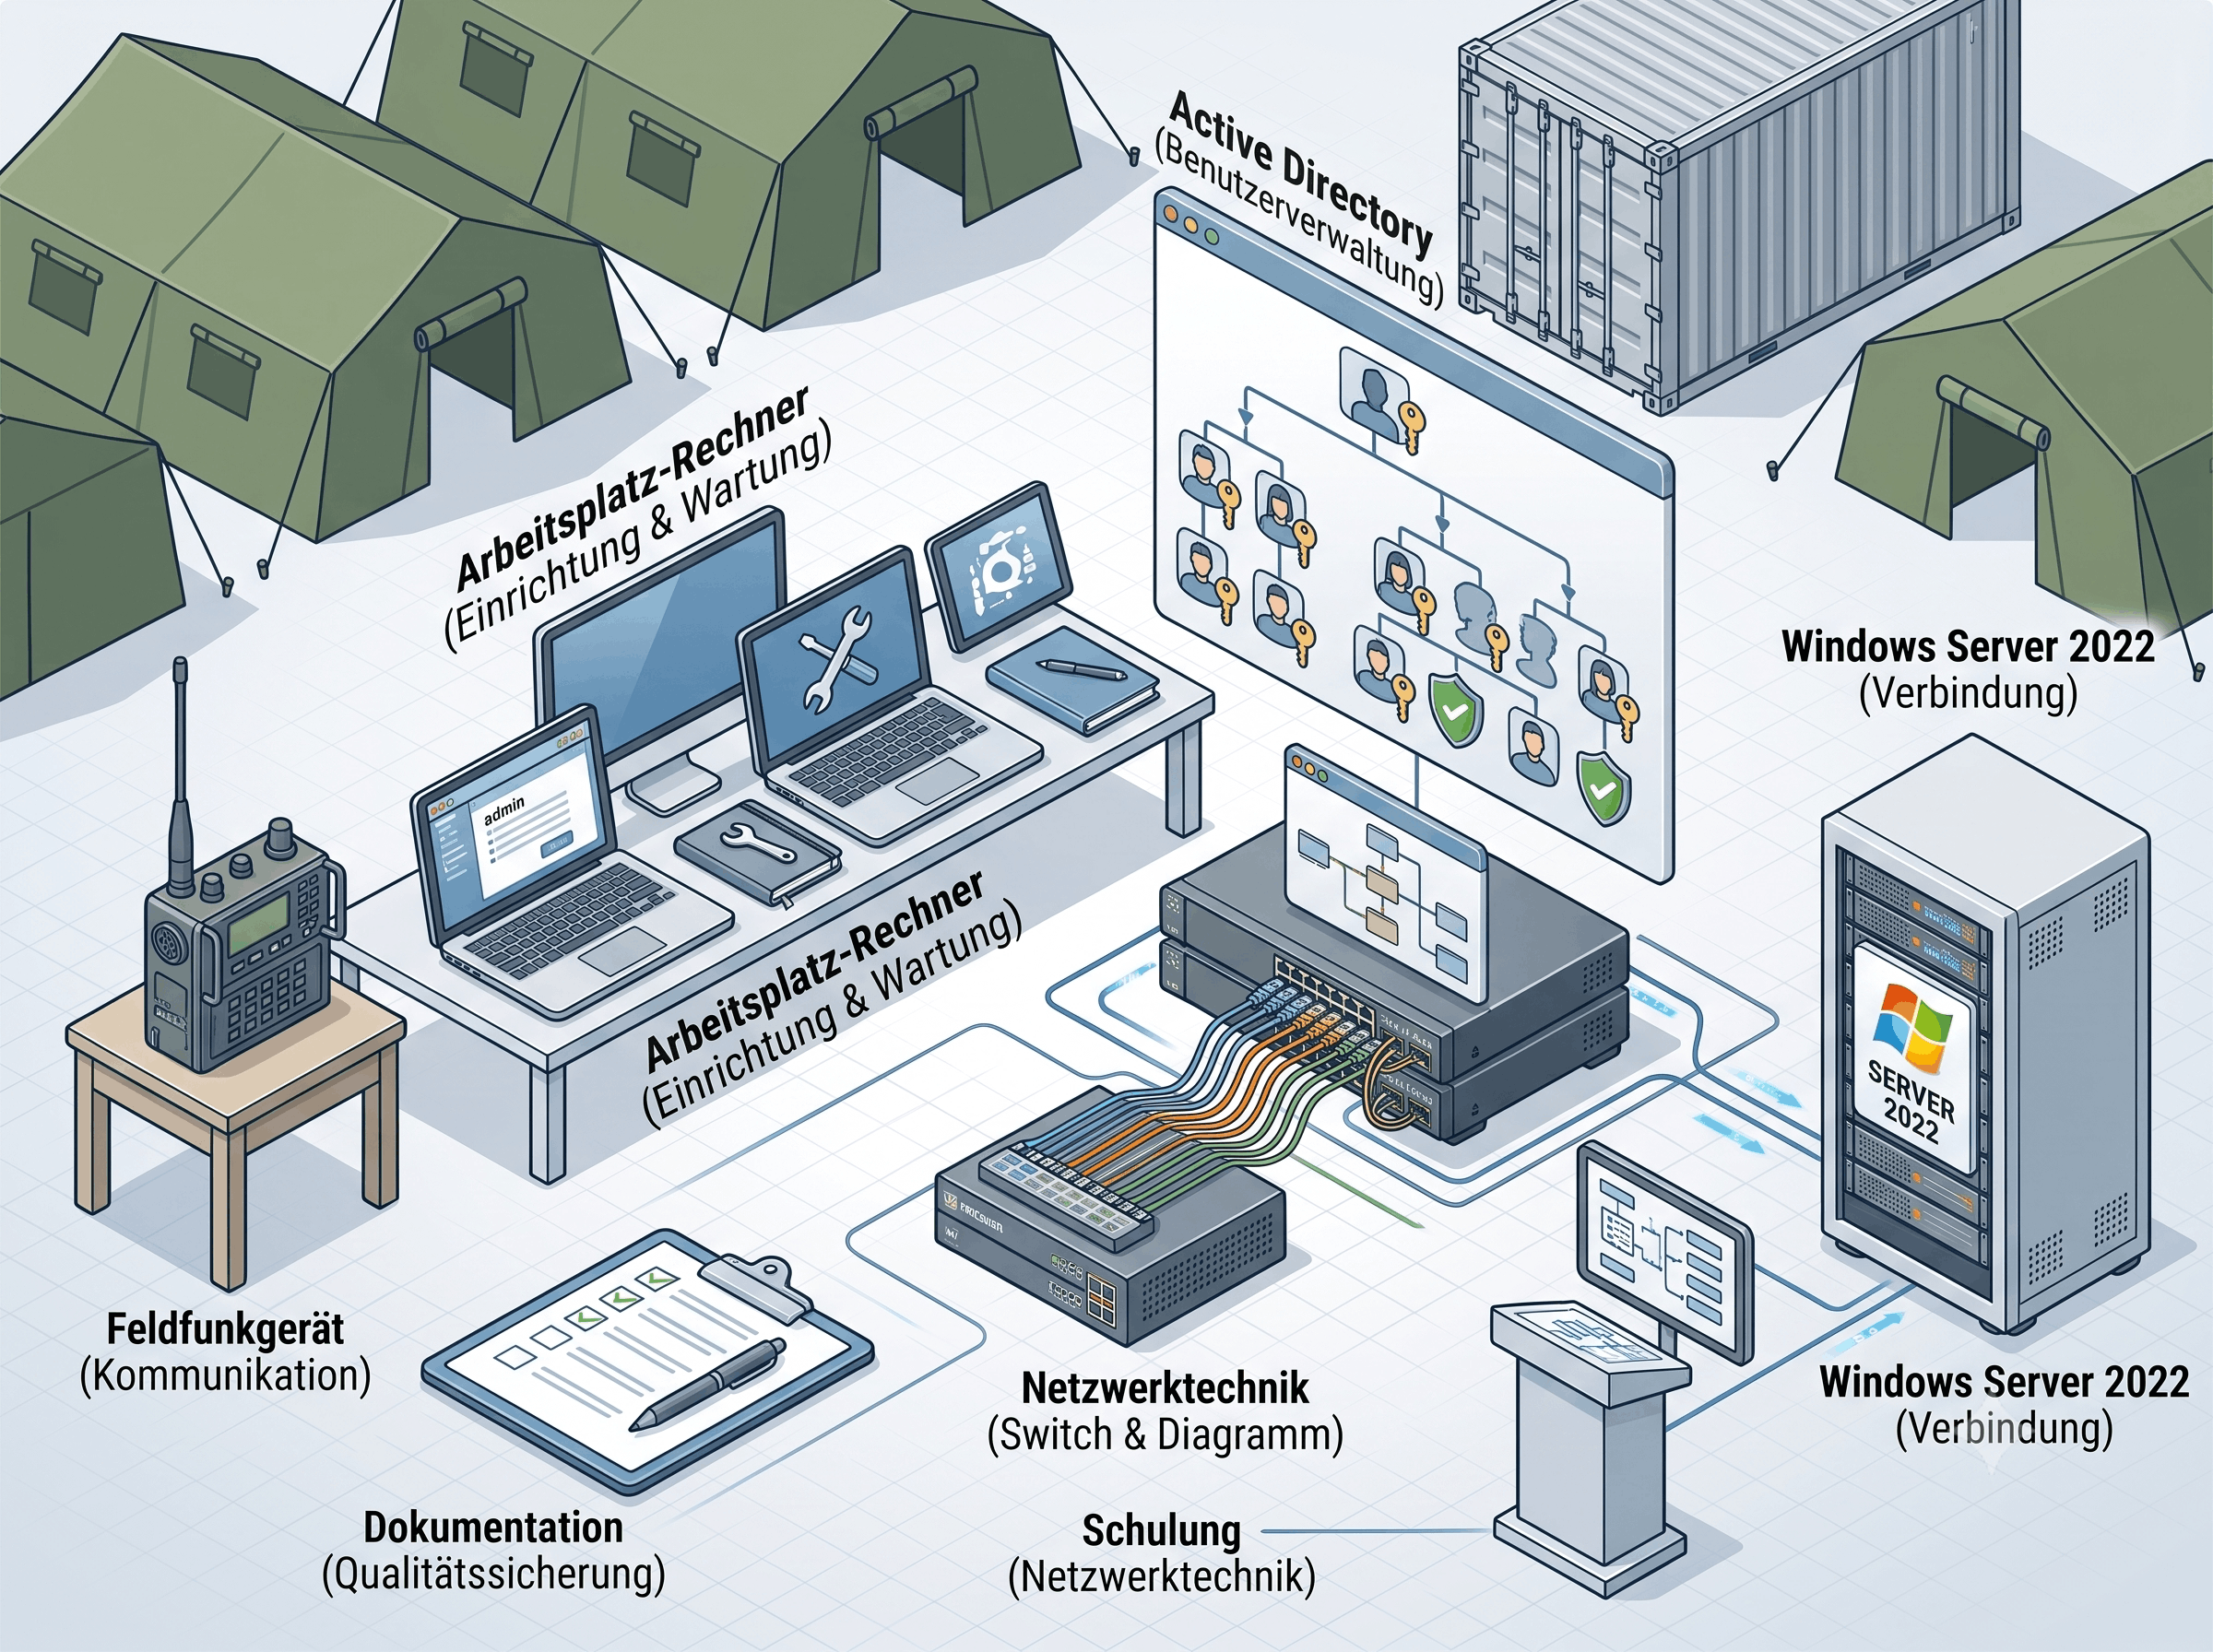
Zu meinen Aufgaben gehörte die Administration und der laufende Betrieb militärischer IT-Systeme: Notebooks und Arbeitsplätze einrichten und warten, Benutzerkonten und Zugriffsrechte verwalten, Sicherheitsupdates einspielen, regelmässige Systemprüfungen durchführen. Jede Massnahme dokumentiert.

Dazu kam die Betreuung und Bedienung von Funkgeräten im Feld sowie die Unterstützung bei IT-Projekten innerhalb der Einheit. Änderungen an Systemen wurden im Rahmen der Qualitätssicherung protokolliert und nach festgelegten Verfahren zur Abnahme gebracht.

Ein Bereich, der mir besonders lag: die Schulung angehender Unteroffiziere in Windows Server 2022, Netzwerktechnik und Active Directory.

Technologien

Windows Server 2022, Active Directory, Netzwerktechnik, Funkgerätetechnik, IT-Dokumentation

Kontakt aufnehmen

×

Software Engineer SPS

Frey Ingenieur Gesellschaft mbH (Stoll Gruppe)

Oktober 2019 bis Juni 2021 | Martinszell

Tätigkeit und Verantwortung

Die Frey Ingenieur Gesellschaft ist Teil der Stoll Gruppe und realisiert Projektlösungen in den Bereichen Automatisierung, Anlagenbau und Prozesstechnik.

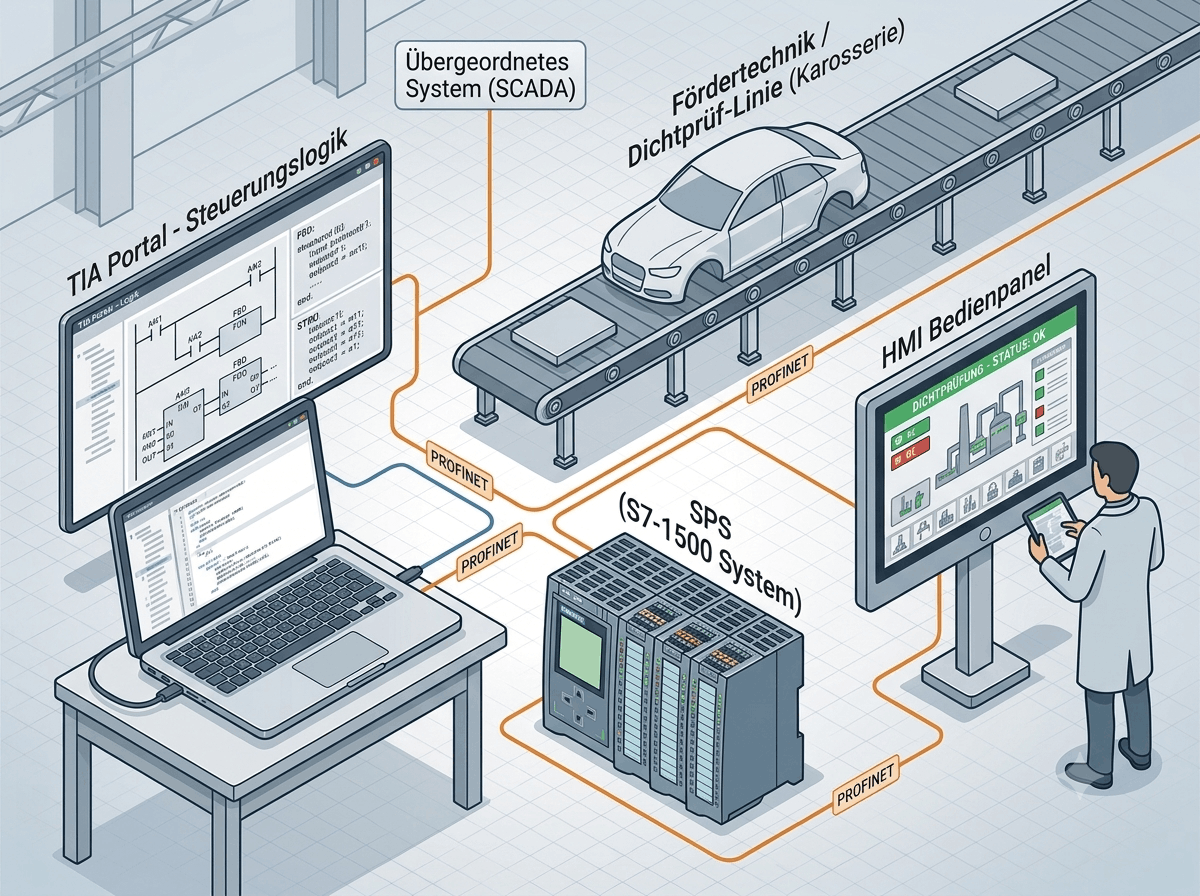
Mein Aufgabenbereich: Programmierung und Inbetriebnahme automatisierungstechnischer Anlagen auf Basis von Siemens TIA Portal. Das Vorgehen war dabei strukturiert: Anforderungen aufnehmen, Steuerungslogik entwickeln, testen und die Anlage anschliessend beim Kunden vor Ort in Betrieb nehmen.

Dazu gehörte die Konfiguration der industriellen Netzwerkkommunikation: IP-Adressen vergeben, Netzwerktopologien zwischen HMI, SPS und übergeordneten Systemen aufbauen und die Kommunikation über Profinet sicherstellen.

Projekte

Automatisierte Dichtprüfanlage: Mitprogrammiert und in Betrieb genommen. Die Anlage besprüht Fahrzeuge direkt vom Produktionsband mit Wasserdruck, um sie auf Luft- und Wasserdichtigkeit zu prüfen.

Fertigungsanlage für Feldsensoren: An der Steuerungslogik für den gesamten Produktionsprozess mitgearbeitet, von der Bestückung über die Montage bis zur Qualitätsprüfung. Die Sensoren erfordern enge Toleranzen, die Steuerung musste entsprechend präzise auf jeden Fertigungsschritt abgestimmt sein.

Recyclinganlage - Eisenbahnschwellen aus Kunststoff: Kunststoffabfälle einschmelzen und zu Eisenbahnschwellen pressen, die klassische Holzschwellen im Gleisbett ersetzen. Die Steuerung regelt Temperatur, Druck und Taktzeiten des Pressvorgangs zuverlässig.

Technologien

Siemens TIA Portal, SPS-Programmierung, Automatisierungstechnik, Inbetriebnahme, Anlagenbau

Kontakt aufnehmen

×

Systemtechniker

Perinova IT-Management GmbH

November 2018 bis August 2019 | Abstatt

Tätigkeit und Verantwortung

Perinova IT-Management ist ein IT-Dienstleister im Bereich Managed Services. Als Systemtechniker habe ich verschiedene Firmenkunden betreut und beraten, mit Schwerpunkt auf 2nd-Level-Support und eigenständiger, termingerechter Lösung technischer Aufgaben.

Den grössten Teil meiner Zeit war ich als externer IT-Mitarbeiter bei Hansgrohe eingesetzt. Dort habe ich im 2nd-Level-Support komplexere Störungen bearbeitet, die über den First-Level hinausgingen: Fehleranalyse an Arbeitsplätzen, Betreuung von Druckern und Peripheriegeräten, Unterstützung bei Software-Fragen.

Projekt: Domänenmigration bei Unternehmenstrennung

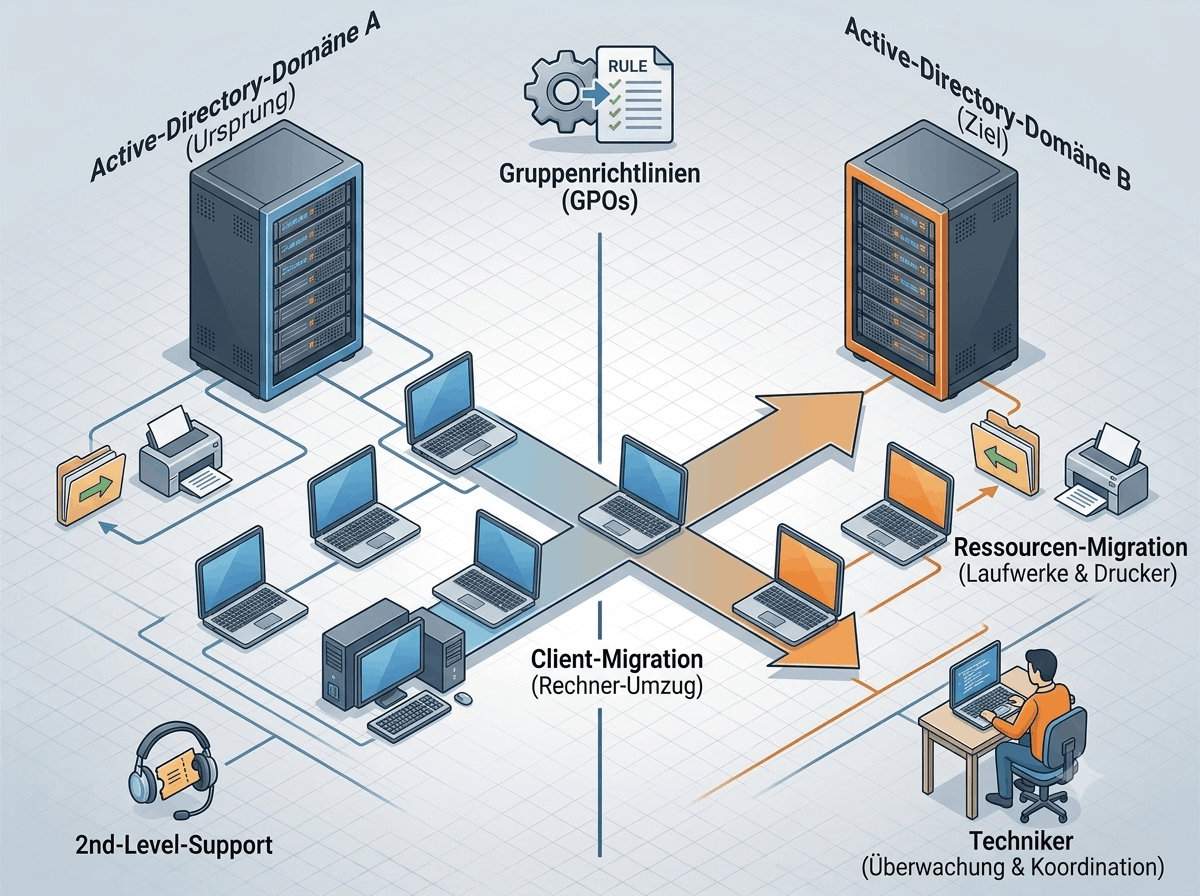
Bei einem weiteren Firmenkunden stand eine interne Unternehmenstrennung an. Die bestehende IT-Infrastruktur musste aufgeteilt und für beide künftig eigenständigen Unternehmensteile neu aufgesetzt werden.

Mein Anteil dabei: Client-Systeme in die neu aufgebaute Domäne migrieren, Benutzerkonten und Gruppenrichtlinien übernehmen und neu zuweisen, Netzlaufwerke und Druckerfreigaben an die neue Struktur anpassen und die Anwender während der Umstellungsphase unterstützen. Der laufende Betrieb musste dabei durchgehend weiterlaufen.

Technologien

Active Directory, Gruppenrichtlinien, Windows Client-Administration, 2nd-Level-Support, Domänenmigration, Managed Services

Kontakt aufnehmen

×

EDI Supporter

DACHSER SE, Head Office

November 2014 bis August 2018 | Kempten (Allgäu)

Tätigkeit und Verantwortung

DACHSER ist ein internationales Logistikunternehmen. Mein Einsatz erfolgte im Head Office in Kempten, im Ressort European Network Management & Logistics Systems (ELS), Department IT Business Integration.

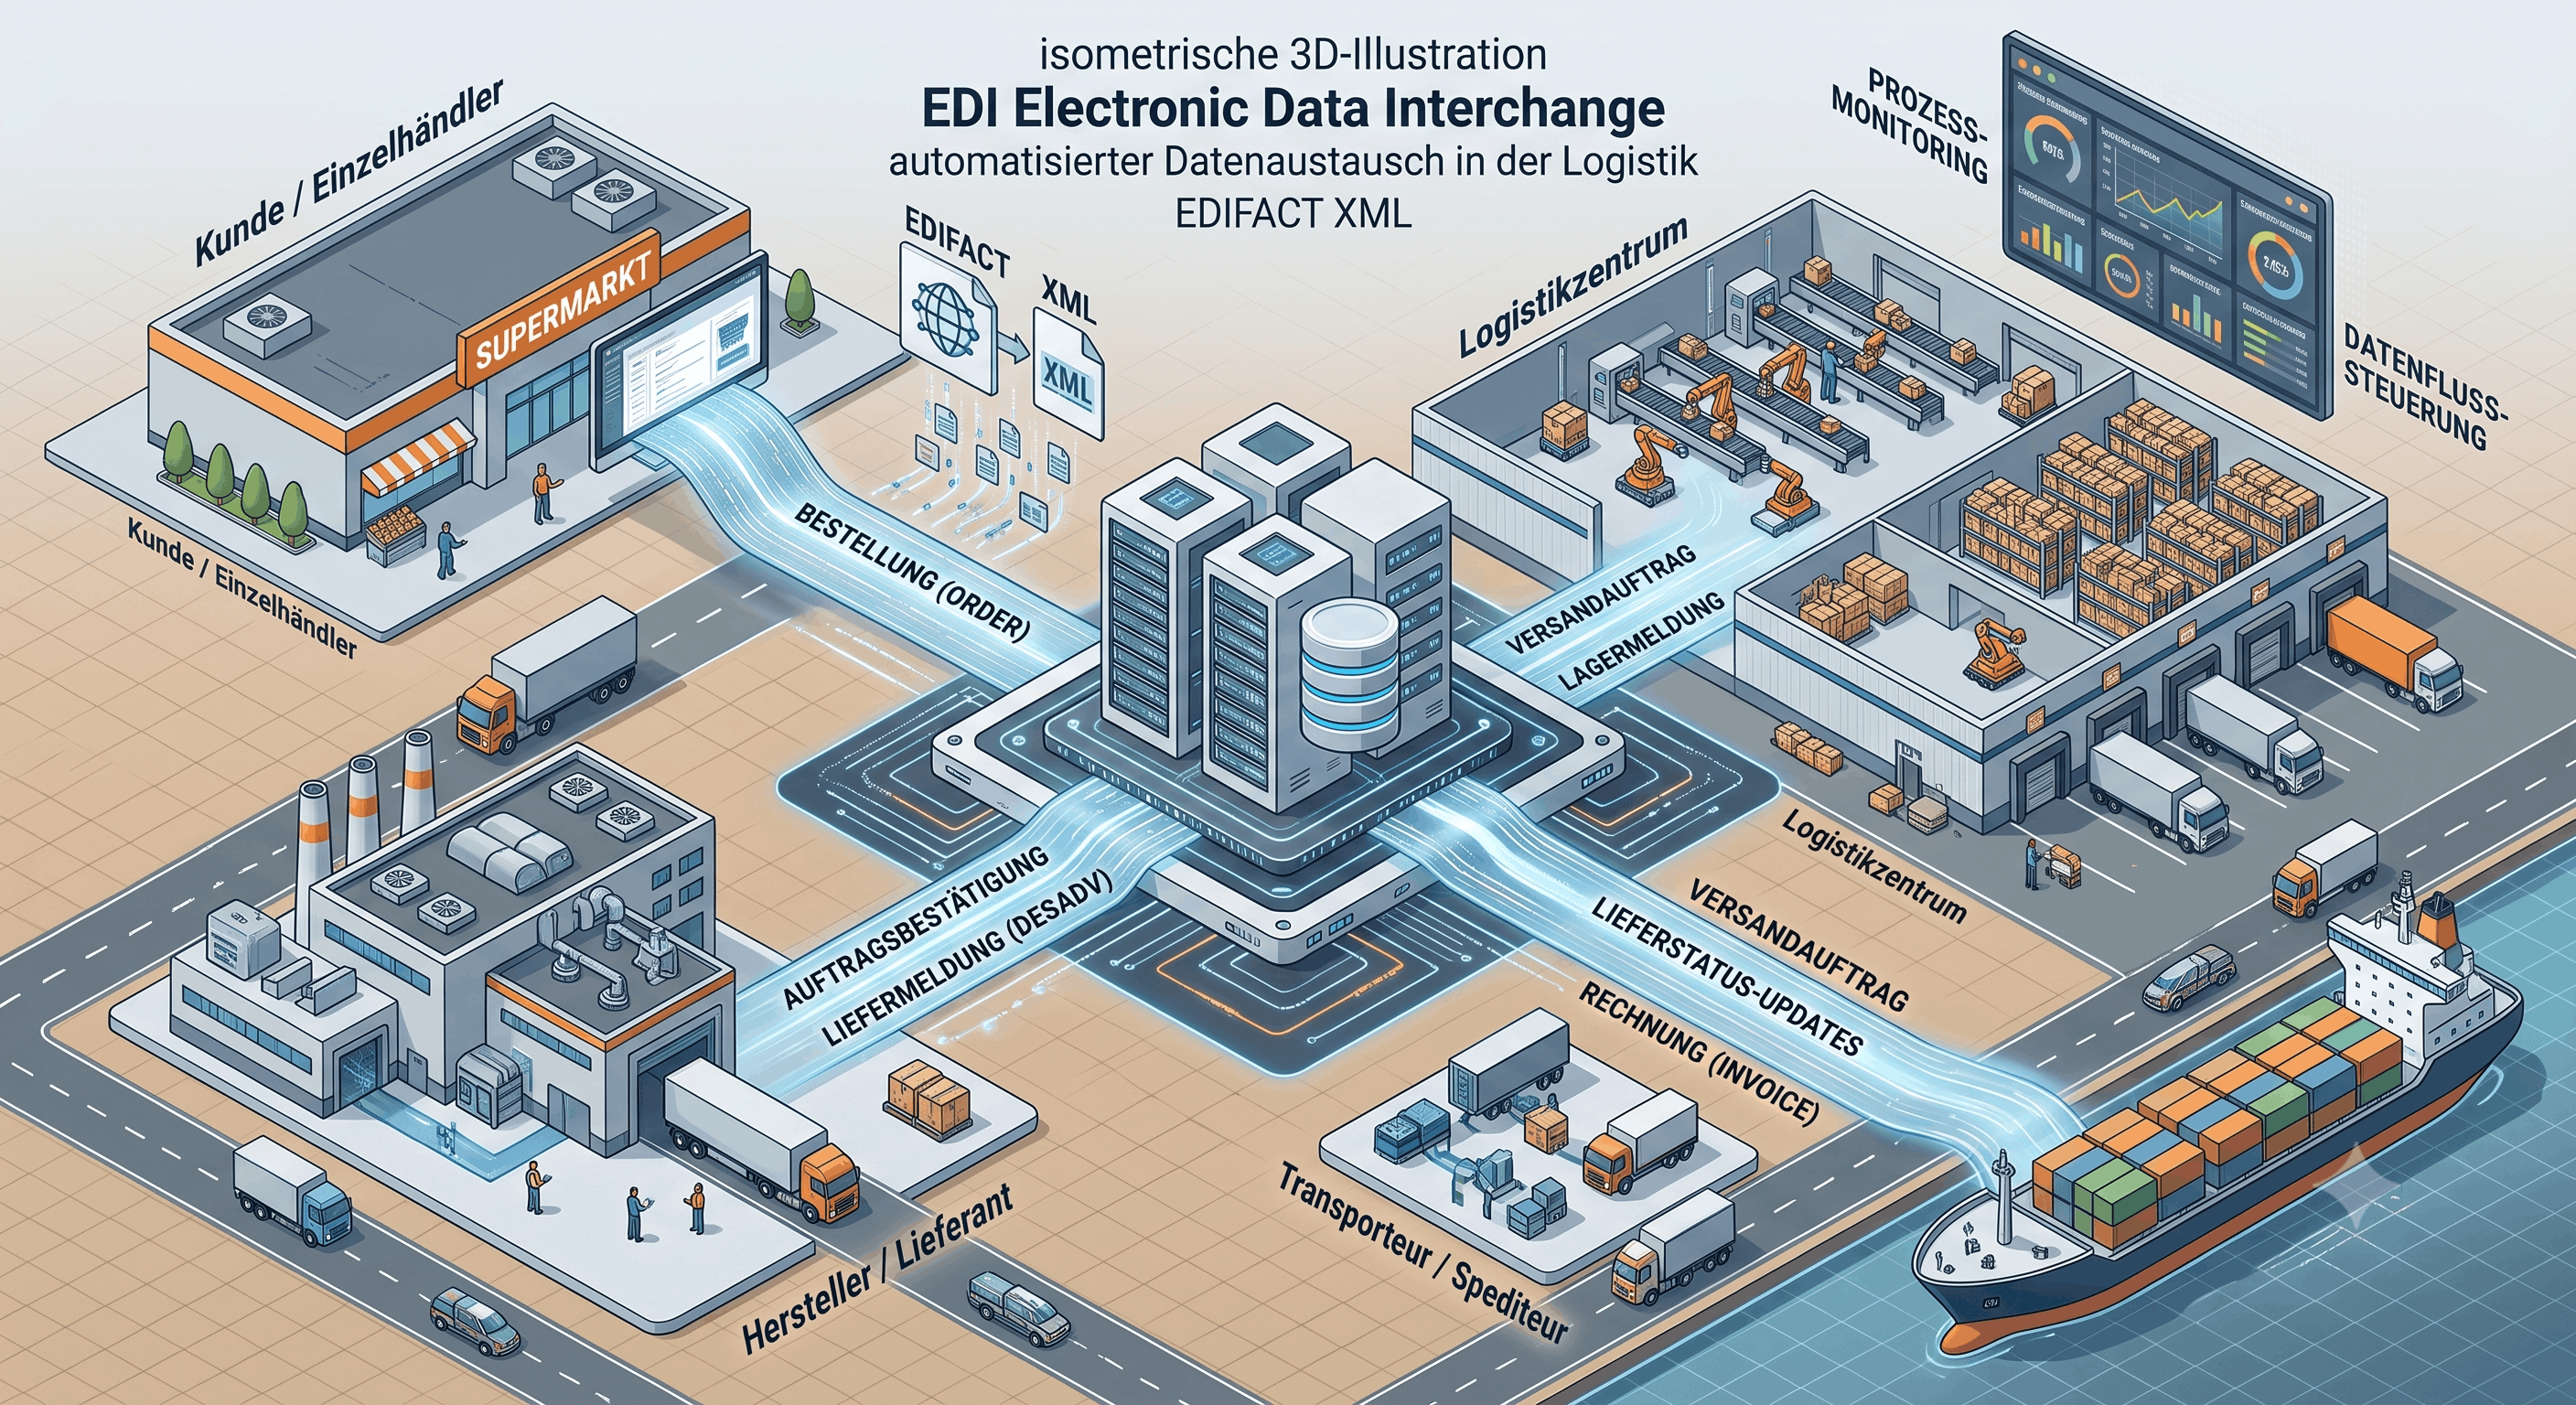
EDI steht für Electronic Data Interchange: der automatisierte, standardisierte Austausch von Geschäftsdokumenten zwischen Unternehmen. Statt Bestellungen, Lieferscheine oder Rechnungen per E-Mail oder Papier zu versenden, werden diese Daten direkt von System zu System übertragen. Für ein Logistikunternehmen wie DACHSER ein zentraler Baustein im Tagesgeschäft, da tausende Kunden und Partner täglich Daten in unterschiedlichen Formaten und über verschiedene Übertragungswege senden und empfangen.

Mein Schwerpunkt lag im 2nd-Level-Support sämtlicher EDI-Anbindungen. Traten Fehler in der Datenübertragung auf, etwa durch fehlerhafte Formate, unterbrochene Verbindungen oder Änderungen auf Kundenseite, habe ich die Ursache analysiert und die Kommunikation wiederhergestellt. Die technische Landschaft war dabei vielfältig: DACHSER-Eigenentwicklungen und externe Fremdsysteme, was ein breites Verständnis für unterschiedliche Schnittstellen, Protokolle und Datenformate erforderte.

Neben der Fehlerbehebung gehörte die Einrichtung neuer EDI-Anbindungen für Neukunden zum Alltag, die Anpassung bestehender Verbindungen bei Systemwechseln auf Kundenseite und die enge Abstimmung mit internen Fachabteilungen und externen Partnern.

Technologien

EDI-Formate (EDIFACT, XML), Schnittstellenmanagement, IT Business Integration, 2nd-Level-Support, Eigenentwicklungen und Fremdsysteme

Kontakt aufnehmen